

Blokzincir ekosistemi artık tek bir ağdan ibaret değil. Ethereum, Solana, Flow, Tezos ve benzeri platformlar farklı maliyet, hız, güvenlik ve mimari tercihlerle çalışıyor. Bu parçalı yapı, NFT koleksiyonlarının veya dijital varlıkların bir zincirden başka bir zincire taşınması ihtiyacını artırıyor.
Ancak NFT taşımak, yalnızca “bir tokenı yak, diğer zincirde yenisini üret” kadar basit değildir. Çünkü NFT; kimlik mekanizması, sahiplik kaydı, transfer mantığı, metadata bağlantısı, telif/royalty bilgisi ve bazen daha karmaşık ek özelliklerden oluşur. Bir köprü tokenın yeni zincirde temsilini üretebilir; fakat bu temsil, kaynak zincirdeki NFT ile aynı davranışı göstermeyebilir.
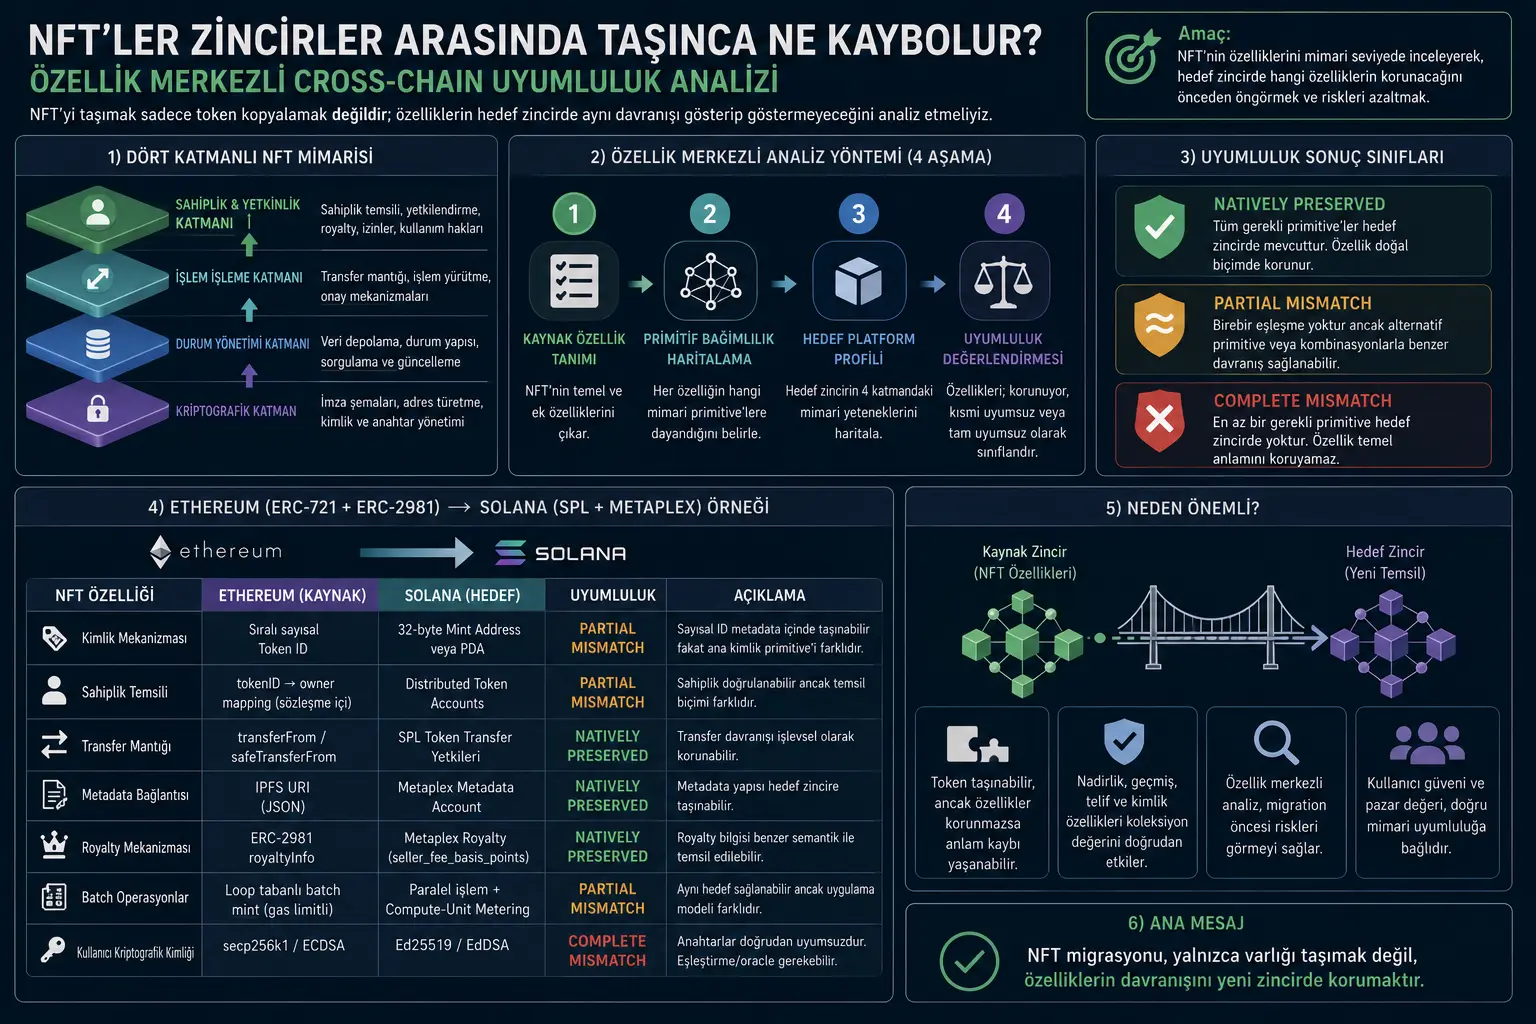
Bu çalışma, cross-chain NFT migration sürecini özellik merkezli bir mimari uyumluluk problemi olarak tanımlıyor. Araştırmacılar, NFT’leri dört katmanlı bir mimariyle analiz ediyor: kriptografik katman, durum yönetimi katmanı, işlem işleme katmanı ve sahiplik/yetkinlik katmanı. Ardından her NFT özelliğinin bu katmanlardaki hangi primitive’lere bağlı olduğunu çıkarıp hedef zincirin bu primitive’leri sağlayıp sağlayamadığını değerlendiriyor.
Problem Ne?
NFT’ler çoğu zaman dijital sanat, oyun içi varlık, koleksiyon ürünü, üyelik hakkı veya belirli bir dijital kimlik göstergesi olarak kullanılır. Fakat teknik olarak bir NFT yalnızca görselden veya metadata linkinden ibaret değildir. Her NFT; benzersiz kimlik, münhasır sahiplik, transfer geçmişi, metadata ilişkisi ve varsa ek kullanım kurallarıyla birlikte anlam kazanır.
Cross-chain bridge sistemleri çoğu zaman varlığın bir zincirde kilitlenmesi ve başka bir zincirde temsilinin oluşturulması gibi mekanizmalarla çalışır. Fungible tokenlarda, yani birbirinin aynısı olan tokenlarda temel mesele genellikle bakiyenin doğru taşınmasıdır. Fakat NFT’lerde sorun daha derindir. Çünkü her NFT tekildir; kimliği, geçmişi, nadirliği, metadata yapısı ve platforma bağlı özellikleri değerini etkileyebilir.
Makalenin temel iddiası şudur: Mevcut köprü protokolleri NFT’yi çoğu zaman “opak bir payload” gibi taşır. Yani tokenın iç özelliklerinin hedef zincirde aynı davranışı üretip üretmeyeceğini açıkça analiz etmez. Bu da göç sonrası görünüşte başarılı ama özellik açısından eksik veya bozulmuş NFT temsillerine yol açabilir.
Örneğin kaynak zincirde NFT kimliği sıralı sayısal token ID ile kurulmuş olabilir. Ancak hedef zincir token kimliğini kriptografik olarak türetilmiş adreslerle tanımlıyorsa, “#1 numaralı kurucu token” gibi bir anlam hedef zincirde aynı şekilde korunamayabilir. Benzer şekilde, bir zincirde sahiplik merkezi bir mapping yapısında tutulurken, başka bir zincirde sahiplik dağıtık token hesaplarıyla temsil edilebilir.
Yöntem Ne Öneriyor?
Makale, NFT migration analizini dört aşamalı bir yöntemle ele alıyor.
1. Kaynak özellik tanımı: Önce kaynak zincirdeki NFT’nin hangi özelliklere sahip olduğu çıkarılır. Bunlar temel özellikler ve genişletilmiş özellikler olarak ikiye ayrılır. Temel özellikler; kimlik mekanizması, sahiplik temsili, transfer mantığı ve metadata bağlantısıdır. Genişletilmiş özellikler ise royalty, batch minting, soul-bound yapı, kiralama, parçalı sahiplik gibi projeye bağlı davranışları içerebilir.
2. Primitive bağımlılık haritalama: Her özelliğin kaynak zincirde hangi mimari primitive’lere dayandığı belirlenir. Örneğin kimlik özelliği token ID formatına, adres türetme kuralına ve state yapısına bağlı olabilir. Sahiplik özelliği ise storage mapping, token account yapısı veya yetkilendirme modeline bağlı olabilir.
3. Hedef platform profili çıkarma: Hedef zincirin mimari kabiliyetleri dört katmanda incelenir. Kriptografi, state yönetimi, transaction processing ve ownership/capability katmanlarında hangi primitive’lerin bulunduğu listelenir.
4. Uyumluluk değerlendirmesi: Kaynak zincirdeki her özellik için gerekli primitive’ler hedef zincirde aranır. Sonuç üç sınıftan birine yerleştirilir: natively preserved, partial mismatch veya complete mismatch.
Bu yaklaşımın amacı, pahalı ve riskli migration denemesinden önce hangi NFT özelliklerinin korunacağını, hangilerinin yeniden tasarım gerektireceğini ve hangilerinin hedef zincirde temel olarak mümkün olmayacağını öngörmektir.
Formüller Ne Anlatıyor?
PDF’teki formüller, NFT migration problemini özellik, katman ve primitive kümeleri üzerinden tanımlıyor. Formüller sadeleştirilmeden, makaledeki sembol dizilimine mümkün olduğunca sadık kalınarak aşağıda verilmiştir.
1. Temel NFT özellikleri kümesi
Bu küme, bir NFT’nin en temel dört özelliğini gösterir. Kimlik mekanizması NFT’nin nasıl tanımlandığını, sahiplik temsili kimin sahibi olduğunu, transfer mantığı sahipliğin nasıl değiştiğini, metadata bağlantısı ise NFT’nin açıklayıcı veriye nasıl bağlandığını ifade eder.
2. Genişletilmiş özellikler ve toplam özellik seti
Burada \(F_{ext}\), projeye özel ek özellikleri temsil eder. Örneğin royalty enforcement, batch operation, soul-bound capability, fractional ownership veya kiralama özellikleri bu kümeye girebilir. Makaleye göre migration analizi yalnızca temel özellikleri değil, proje için önemli olan ek özellikleri de kapsamalıdır.
3. Dört katmanlı NFT mimarisi
Bu formül, NFT mimarisindeki dört işlevsel katmanı gösterir. \(\ell_{crypto}\) kriptografik katman, \(\ell_{state}\) durum yönetimi katmanı, \(\ell_{tx}\) işlem işleme katmanı, \(\ell_{own}\) ise sahiplik ve yetkinlik katmanıdır.
Burada \(A\), bir blokzincir platformunun NFT açısından mimari yapısını temsil eder. \(L\) katmanlar kümesi, \(E\) ise katmanlar arasındaki bağımlılık ilişkileridir.
Bu sıralama, alt katmanlardaki mimari tercihlerin üst katmanlardaki NFT davranışını etkilediğini anlatır. Örneğin adres türetme sistemi kriptografik katmanda belirlenir; bu tercih state yapısını, transaction modelini ve nihayet sahiplik temsilini etkileyebilir.
4. Katman primitive kümeleri
\(P_{\ell}\), belirli bir katmanda mevcut olan primitive’ler kümesini ifade eder. Örneğin kriptografik katmanda imza şeması, hashing sistemi ve adres türetme kuralı; state katmanında storage modeli ve sorgulama kabiliyeti; transaction katmanında yürütme modeli ve ücretlendirme yaklaşımı bulunabilir.
5. Kaynak ve hedef zincir mimarileri
Bu formüller, kaynak ve hedef blokzincir platformlarının aynı dört katmanlı modelle tanımlandığını gösterir. Kaynak zincirdeki primitive kümesi \(P_{\ell}^{src}\), hedef zincirdeki primitive kümesi ise \(P_{\ell}^{tgt}\) olarak yazılır.
6. Bir özelliğin kaynak zincirdeki bağımlılık kümesi
Bu formül, kaynak zincirdeki bir \(f\) özelliğinin hangi primitive’lere dayandığını gösterir. Örneğin “sıralı token ID” özelliği; global storage, sayısal anahtar yapısı ve minting mantığı gibi primitive’lere bağlı olabilir.
7. Hedef platformun toplam primitive kümesi
Bu ifade, hedef zincirdeki tüm katmanlarda bulunan primitive’lerin birleşimini gösterir. Migration analizi, kaynak özelliğin ihtiyaç duyduğu primitive’lerin bu hedef kümede birebir, alternatif olarak veya hiç bulunup bulunmadığını inceler.
8. Migration uyumluluk karşılaştırması
Makalenin yönteminin özü bu karşılaştırmadır. Her \(f\) özelliği için kaynak zincirde gerekli primitive’ler çıkarılır ve hedef zincirin bunları sağlayıp sağlayamadığı değerlendirilir. Ancak çalışma, basit bir alt küme kontrolünün yeterli olmadığını vurgular. Çünkü hedef zincir birebir aynı primitive’i sunmasa bile farklı primitive kombinasyonlarıyla aynı yüksek seviye davranışı sağlayabilir.
9. Uyumluluk sınıfları
Her gerekli primitive üç durumdan biriyle sınıflandırılır. AVAILABLE, hedef zincirde mimari olarak eşdeğer primitive bulunduğunu gösterir. ALTERNATIVE, birebir eşleşme olmasa da başka bir primitive veya primitive kombinasyonuyla benzer davranışın kurulabileceğini ifade eder. ABSENT ise hedef zincirin bu davranışı sağlayamadığını gösterir.
Bir NFT özelliğinin nihai sonucu bu üç sınıftan biri olur. Tüm primitive’ler AVAILABLE ise özellik doğal biçimde korunur. En az bir ALTERNATIVE varsa ama ABSENT yoksa kısmi uyumsuzluk vardır. En az bir ABSENT varsa özellik hedef zincirde temel davranışını koruyamaz ve tam uyumsuzluk oluşur.
Grafik, Tablo ve Şema Ana Mesajı
Dört katmanlı NFT mimarisi şeması: Makaledeki ilk şema, standart blokzincir mimarisinin NFT analizine uyarlanmış dört katmanlı bir modele dönüştürüldüğünü gösteriyor. En altta kriptografik katman, onun üzerinde state-management, sonra transaction-processing, en üstte ownership & capability katmanı bulunuyor. Ana mesaj, NFT davranışının yalnızca uygulama katmanında değil, daha alt mimari tercihlerde şekillendiğidir.
Katmanlar arası bağımlılık şeması: İkinci şema, alt katmanlardaki kararların yukarı doğru etki ettiğini anlatıyor. Örneğin token kimliği yalnızca ownership katmanında değil; ID’nin nasıl üretildiği, nasıl saklandığı ve nasıl transfer edildiğiyle de bağlantılıdır. Bu nedenle daha derin katman bağımlılığı olan özelliklerde migration riski artar.
NFT özellikleri tablosu: NFT’nin dört temel özelliği listeleniyor: identity mechanism, ownership representation, transfer logic ve metadata linkage. Bu tablo, NFT migration analizinin yalnızca token varlığını değil, bu temel davranışları da korumaya odaklanması gerektiğini gösteriyor.
Ethereum → Solana karşılaştırma tablosu: Makaledeki vaka çalışmasında bazı özelliklerin Solana’da doğal biçimde korunabildiği, bazılarının alternatif yapılarla korunabildiği, kullanıcı kriptografik kimliğinin ise tam uyumsuzluk oluşturduğu gösteriliyor. Özellikle secp256k1/ECDSA tabanlı Ethereum kimliğinin Solana’daki Ed25519/EdDSA yapısına doğrudan taşınamaması önemli bir örnektir.
Deneyler Nasıl Yapılmış?
Çalışma, önerilen yöntemi Ethereum’dan Solana’ya NFT migration örneğiyle değerlendiriyor. Kaynak tarafta OpenZeppelin tabanlı ERC-721 ve ERC-2981 royalty standardını kullanan temsili bir NFT koleksiyonu ele alınıyor. Bu koleksiyonda sıralı sayısal token ID’leri, merkezi tokenID → owner mapping yapısı, IPFS URI tabanlı metadata, ERC-2981 royalty bilgisi, loop tabanlı batch minting ve secp256k1/ECDSA tabanlı kullanıcı kimliği bulunuyor.
Hedef tarafta Solana’nın SPL Token ve Metaplex Token Metadata yapısı inceleniyor. Solana tarafında Ed25519 imzaları, PDA veya public-key tabanlı hesaplar, account-based state yapısı, Sealevel paralel işlem yürütme modeli, compute-unit metering, distributed token accounts ve ayrı Metaplex metadata accounts kullanılıyor.
Araştırmacılar, Ethereum üzerinde yerel Geth tabanlı Sepolia kurulumunda ERC-721 + ERC-2981 sözleşmesini dağıtıp 100 NFT mint ediyor. Solana Devnet tarafında ise SPL Token ve Metaplex Metadata programlarıyla karşılık gelen 100 NFT oluşturuluyor. Ardından her özelliğin hedef zincirde aynı davranışı koruyup korumadığı gözlemleniyor.
Sonuçlar Ne Gösteriyor?
Kimlik mekanizması: Ethereum’da token kimliği sıralı sayısal ID ile kurulurken, Solana’da NFT kimliği 32-byte mint address veya PDA tabanlı hesaplarla temsil ediliyor. Sayısal ID etiketi metadata içinde taşınabilir; fakat ana kimlik primitive’i değiştiği için bu özellik kısmi uyumsuzluk olarak değerlendiriliyor.
Sahiplik temsili: Ethereum’da sahiplik tek bir sözleşme içindeki tokenID → owner mapping yapısıyla tutulurken, Solana’da sahiplik distributed token accounts üzerinden temsil ediliyor. Tokenın sahibini bulmak mümkün olsa da sahiplik temsil biçimi değiştiği için bu da kısmi uyumsuzluk oluşturuyor.
Transfer mantığı: ERC-721 transferFrom veya safeTransferFrom mantığı Solana tarafında SPL Token transfer yetkileriyle işlevsel olarak karşılanabiliyor. Bu nedenle transfer logic, makalede doğal biçimde korunmuş özelliklerden biri olarak değerlendiriliyor.
Metadata linkage: Ethereum tarafındaki IPFS JSON URI yapısı Solana Metaplex metadata hesaplarına taşınabiliyor. Bu nedenle metadata bağlantısı, bu vaka özelinde doğal biçimde korunmuş kabul ediliyor.
Royalty mekanizması: Ethereum’daki ERC-2981 royaltyInfo yapısı bilgilendirici royalty alanı sunuyor. Solana Metaplex tarafında seller_fee_basis_points ve creators alanları benzer ekonomik semantiği sağlayabiliyor. Bu nedenle royalty mekanizması da bu örnekte doğal korunmuş sınıfına giriyor.
Batch operations: Ethereum’da loop tabanlı batch minting tek işlem içinde gas limitleriyle sınırlı olarak gerçekleşirken, Solana’da işlem modeli paralel yürütmeye ve compute-unit metering yaklaşımına dayanıyor. Aynı yüksek seviye hedef sağlanabilir; fakat uygulama modeli değiştiği için kısmi uyumsuzluk oluşuyor.
Kullanıcı kriptografik kimliği: Ethereum secp256k1/ECDSA tabanlı, Solana ise Ed25519/EdDSA tabanlıdır. Ethereum özel anahtarının Solana’da doğrudan aynı kimlik olarak kullanılması mümkün değildir. Bu nedenle kullanıcı kriptografik kimliği tam uyumsuzluk olarak raporlanıyor. Bu durumda güvene dayalı oracle veya eşleştirme mekanizması gerekebilir.
Bu Neden Önemli?
NFT migration projelerinde “token taşındı” demek tek başına yeterli değildir. Eğer NFT’nin kimliği, sahiplik biçimi, metadata bağlantısı, royalty davranışı veya kullanıcı kimliği değişiyorsa, koleksiyonun anlamı da değişebilir. Bu durum yalnızca teknik değil; ekonomik, topluluk ve pazar güveni açısından da önemlidir.
Örneğin bir NFT koleksiyonunda token ID sırası nadirlik veya tarihsel anlam taşıyorsa, bu sıralamanın hedef zincirde sadece metadata etiketi olarak kalması yeterli olmayabilir. Benzer şekilde bir NFT’nin eski zincirdeki sahiplik geçmişi hedef zincirde aynı şekilde izlenemiyorsa, provenance değeri zayıflayabilir.
Makalenin önemli katkısı, cross-chain NFT migration kararlarını daha kanıta dayalı hâle getirmesidir. Proje sahipleri, marketplace’ler ve protokol geliştiricileri migration öncesinde hangi özelliklerin bozulabileceğini sistematik olarak görebilir. Böylece kullanıcıya “NFT taşındı” demeden önce “hangi özellikleri gerçekten koruduk?” sorusu cevaplanabilir.
Dikkat Noktaları
1. Çalışma preprinttir: Bulgular nihai hakemli sürüm kesinliğiyle ele alınmamalıdır.
2. Vaka çalışması sınırlıdır: Yöntem Ethereum → Solana örneğiyle gösterilmiştir. Sui, Aptos, Flow, Tezos, Polygon, Arbitrum, Cosmos ICS-721 veya başka kombinasyonlarda sonuçlar farklı olabilir.
3. On-chain mimariye odaklanır: Makale ağırlıklı olarak zincir üzerindeki mimari primitive’leri inceler. Off-chain depolama, marketplace politikaları, topluluk algısı, likidite, lisans ve hukuki bağlam gibi etkenler ayrıca değerlendirilmelidir.
4. Royalty konusu karmaşıktır: Bir platformda royalty bilgisi taşınabilir; fakat bu her marketplace’in royalty ödemesini zorunlu uygulayacağı anlamına gelmez. Bu nedenle royalty “alanı” ile royalty “uygulaması” ayrı değerlendirilmelidir.
5. Kullanıcı güveni teknik uyumluluktan fazlasıdır: Migration teknik olarak mümkün olsa bile topluluk, pazar yeri, cüzdan desteği ve kullanıcı deneyimi zayıfsa proje değer kaybı yaşayabilir.
Çalışma türü: Bu PDF, arXiv üzerinde yayımlanmış bir preprint çalışmasıdır. Hakemli nihai sürüm olduğu varsayılmamalıdır.
Alan: Blokzincir birlikte çalışabilirliği, NFT mimarisi, cross-chain migration, yazılım mimarisi ve Web3 sistem tasarımı.
Riskli alan notu: Konu NFT, blokzincir köprüleri ve zincirler arası varlık taşıma süreçleriyle ilgilidir. Bu yazı yatırım tavsiyesi, hukuki değerlendirme veya proje güvenliği garantisi değildir. Buradaki içerik, teknik uyumluluk analizini açıklama amacı taşır.
Genel değerlendirme: Çalışma, NFT’lerin bir blokzincirden diğerine taşınmasında sıkça gözden kaçan bir soruna odaklanıyor: Token taşınabilir, fakat tokenın anlamı, davranışı ve özellikleri aynı kalmayabilir. Makale, NFT migration konusunu yalnızca “köprü çalıştı mı?” sorusuyla değil, “NFT’nin hangi özellikleri hedef zincirde gerçekten korunabiliyor?” sorusuyla ele alıyor.
Sonuç
Bu çalışma, NFT migration konusunu daha olgun bir teknik çerçeveye yerleştiriyor. Cross-chain bridge sistemleri token temsilini taşıyabilir; fakat NFT’nin gerçek değeri çoğu zaman özelliklerinde saklıdır. Kimlik, sahiplik, transfer mantığı, metadata, royalty ve kullanıcı kimliği gibi özellikler hedef zincirde aynı şekilde çalışmıyorsa, migration eksik veya anlam kaybına uğramış olabilir.
Makalenin önerdiği dört aşamalı yöntem, NFT migration öncesinde sistematik bir kontrol listesi gibi düşünülebilir. Önce kaynak NFT’nin özellikleri çıkarılır, sonra her özelliğin hangi mimari primitive’lere dayandığı belirlenir, ardından hedef zincirin primitive profili oluşturulur ve son olarak özellikler natively preserved, partial mismatch veya complete mismatch olarak sınıflandırılır.
Verianla okuru için ana mesaj şudur: NFT’yi taşımak, sadece dijital varlığı bir zincirden diğerine kopyalamak değildir. Asıl soru, NFT’nin davranışının, anlamının ve kullanıcıya verdiği güvencelerin yeni zincirde ne kadar korunduğudur.
Kaynak ve Yöntem Notu
Bu yazı, “Feature-Centric Methodology for Analyzing Cross-Chain NFT Migration Compatibility” başlıklı akademik PDF temel alınarak hazırlanmış özgün Türkçe editoryal içeriktir. Metin birebir çeviri değildir; çalışmadaki problem, yöntem, mimari model, formüller, vaka çalışması ve sınırlılıklar sadeleştirilerek anlatılmıştır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir