

Bu yazı, Kunal Malhotra tarafından hazırlanan “4-Frame Multidimensional Enterprise Data Governance Adoption Framework for G-SIBs” başlıklı çalışma üzerinden hazırlanmıştır. Metin, bankacılık ve finansal hizmetler sektöründe, özellikle küresel sistemik öneme sahip bankalarda veri yönetişimi uygulamalarının neden istenen ölçüde benimsenemediğini tartışır.
Çalışma; veri yönetişimi, regülasyon uyumu, BCBS 239, organizasyonel değişim, insan motivasyonu, kurum içi güç ilişkileri ve kültürel anlam üretimi alanlarını bir araya getirir. Konu finansal kurumlar ve düzenleyici uyumla bağlantılı olduğu için bu yazı hukuki, finansal, denetim veya regülasyon tavsiyesi değildir. Amaç, makalenin ana fikrini sade Türkçe ile açıklamak ve Verianla okuyucusu için anlaşılır, tarafsız bir editoryal içerik üretmektir.
Makalenin temel iddiası şudur: Büyük bankalarda veri yönetişimi çoğu zaman teknik eksiklik yüzünden değil, organizasyonel uyumsuzluk yüzünden başarısız olur. Roller belirsizdir, çalışanlar ek iş yükü hisseder, yerel ekipler merkezi standartları kendi özerkliklerine tehdit olarak görebilir ve veri yönetişimi kuruma anlamlı bir amaç olarak anlatılamaz.
Bankalar için veri yönetişimi artık yalnızca teknik bir veri kalitesi meselesi değildir. Risk raporlaması, regülasyon uyumu, karar alma kalitesi ve kurumsal güven için kritik bir yönetim alanıdır. Özellikle küresel sistemik öneme sahip bankalarda farklı ülkeler, farklı regülasyonlar, farklı ekip kültürleri ve farklı iş öncelikleri aynı veri yönetişimi programı içinde buluşmak zorundadır.
Bu çalışma, veri yönetişimi benimsemesinin genellikle “yeni politika yayımlayalım, roller tanımlayalım, eğitim verelim” seviyesinde ele alındığını; ancak bunun tek başına yeterli olmadığını savunur. Çünkü çalışanlar veri yönetişimini bürokratik bir yük, ek raporlama işi veya merkezi kontrol aracı olarak algılarsa, görünürde uyum olsa bile gerçek benimseme oluşmayabilir.
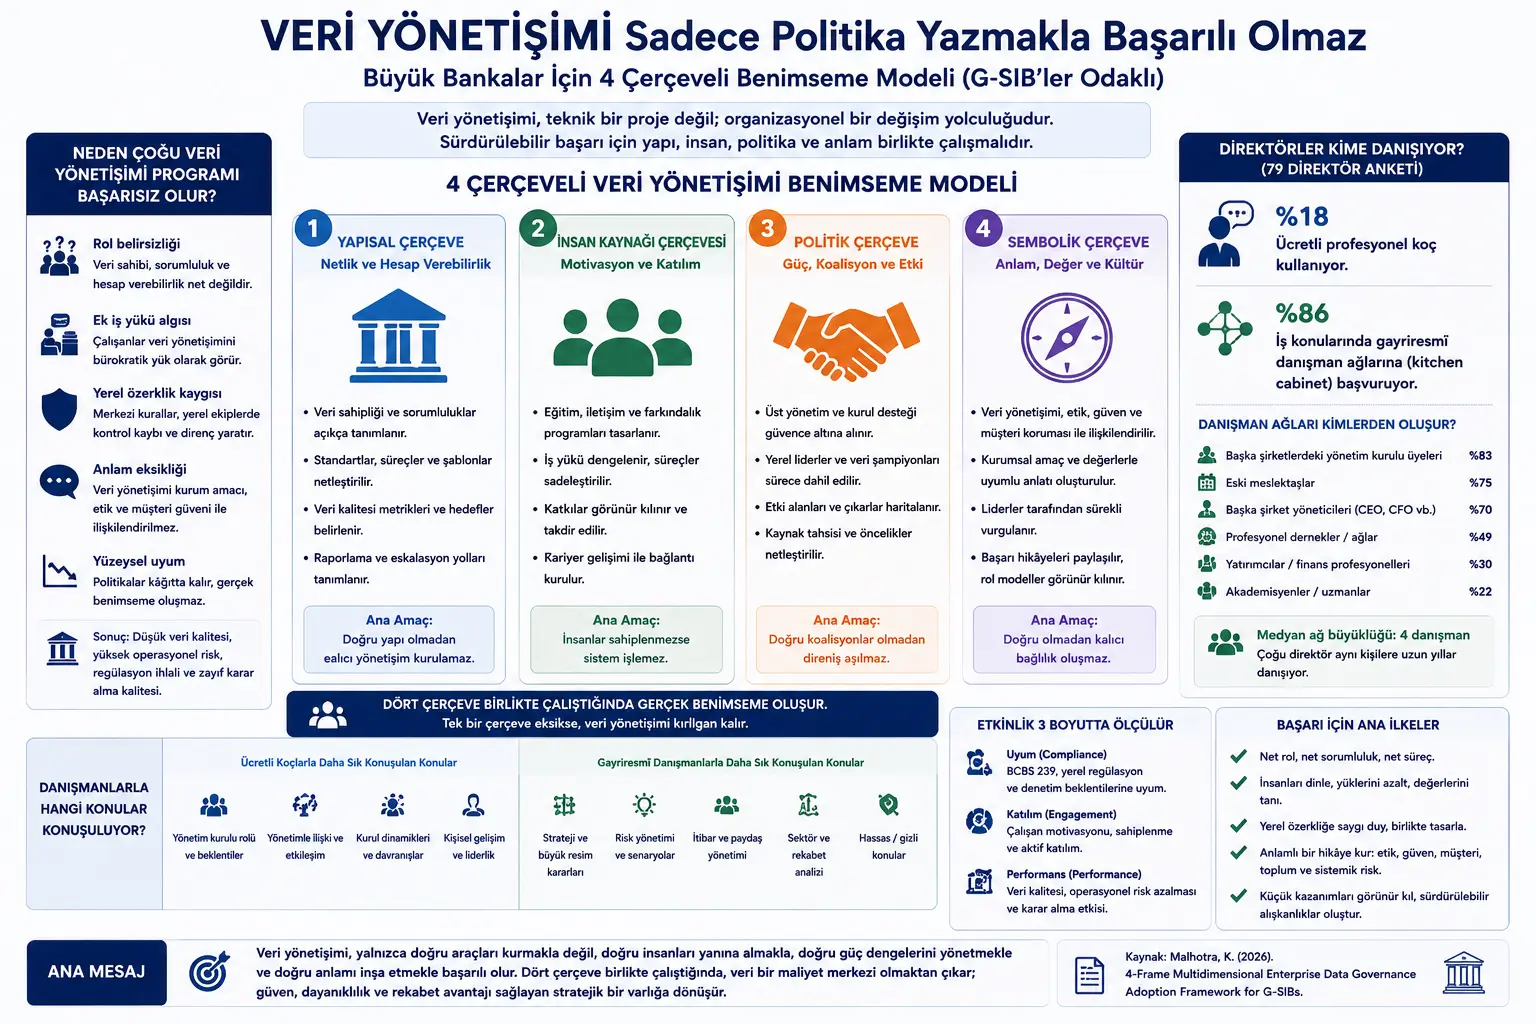
Makale, Bolman ve Deal’in dört çerçeve modelini veri yönetişimine uygular. Buna göre başarılı benimseme için dört boyut birlikte çalışmalıdır: yapısal netlik, insan kaynağı motivasyonu, politik koalisyon ve sembolik anlam. Bu dört katman birlikte kurulmadığında veri yönetişimi ya belgelerde kalır ya da “kutucuk işaretleme” davranışına dönüşür.
Problem Ne?
Veri yönetişimi, büyük bankalarda genellikle merkezi bir kurumsal program olarak başlar. Amaç; veri kalitesini artırmak, veri sahipliğini netleştirmek, raporlamayı güvenilir hale getirmek, regülasyon taleplerine uyum sağlamak ve risk yönetimini güçlendirmektir.
Fakat uygulamada bu programlar çoğu zaman sahadaki ekiplerin gerçek çalışma biçimiyle çakışır. Veri sahipleri, veri steward’ları, teknoloji ekipleri, risk ekipleri, uyum birimleri ve iş kolları arasında rol belirsizliği oluşabilir. Bir verinin kimden sorumlu olduğu, hatanın kim tarafından düzeltileceği, raporlamanın hangi standarda göre yapılacağı ve yerel regülasyon farklılıklarının nasıl yönetileceği net olmayabilir.
Makale bu sorunu dört ana boşlukla açıklar. İlk boşluk yapısaldır: roller, süreçler ve hesap verebilirlik yeterince net değildir. İkinci boşluk insan kaynağıyla ilgilidir: çalışanlar veri yönetişimi görevlerini ek yük olarak görür ve yeterli teşvik hissetmez. Üçüncü boşluk politiktir: yerel ekipler veya iş birimleri, merkezi veri yönetişimi kurallarını kendi etki alanlarına müdahale gibi algılayabilir. Dördüncü boşluk semboliktir: veri yönetişimi, kurumun amacı, etik sorumluluğu ve müşteri güveniyle ilişkilendirilmezse yalnızca prosedür gibi görünür.
Bu nedenle makale, veri yönetişimi başarısızlığını sadece teknoloji, araç veya belge eksikliği olarak görmez. Asıl sorun, büyük kurumlarda değişimin nasıl yaşandığını yeterince hesaba katmamaktır.
Yöntem Ne Öneriyor?
Çalışma, Bolman ve Deal’in dört çerçeve modelini veri yönetişimi benimsemesine uyarlar. Bu model, kurumları tek bir açıdan değil, dört farklı mercekten okumayı önerir: yapısal, insan kaynağı, politik ve sembolik.
Yapısal çerçeve, rollerin, sorumlulukların, süreçlerin, metriklerin ve raporlama hatlarının netleşmesini sağlar. Veri sahibi kimdir, veri kalitesi nasıl ölçülür, hangi sorun nasıl eskale edilir, yerel ve merkezi ekipler nasıl koordine olur gibi sorular bu çerçevede ele alınır.
İnsan kaynağı çerçevesi, veri yönetişimini uygulayan kişilerin motivasyonuna, iş yüküne, adalet algısına, eğitim ihtiyacına ve kariyer beklentilerine bakar. Çalışanlar programın amacını anlamazsa veya katkılarının tanındığını hissetmezse, veri yönetişimi sürdürülebilir hale gelmez.
Politik çerçeve, kurum içindeki güç ilişkilerini, etki alanlarını, kaynak mücadelesini ve yerel ekiplerin özerklik kaygılarını dikkate alır. Veri yönetişimi, sadece doğru olduğu için kabul edilmez; doğru paydaş koalisyonları kurulmadığında dirençle karşılaşabilir.
Sembolik çerçeve, veri yönetişiminin kurumsal anlamını kurar. Veri kalitesi yalnızca raporlama zorunluluğu değil; müşteri güveni, etik sorumluluk, sistemik riskin azaltılması ve profesyonel bütünlükle ilişkili bir değer olarak anlatılmalıdır.
Makalenin önerdiği çerçeve, bu dört katmanın birlikte çalışmasını ister. Sadece yapı kurmak yetmez; insanlar motive edilmelidir. Sadece eğitim vermek yetmez; güç dengeleri ve yerel etki alanları yönetilmelidir. Sadece uyum anlatısı yetmez; veri yönetişiminin kurumun kimliğiyle ve etik sorumluluğuyla bağlantısı kurulmalıdır.
Formüller Ne Anlatıyor?
PDF’te matematiksel formül, istatistiksel denklem veya model parametresi bulunmamaktadır. Bu nedenle bu bölümde orijinal formül aktarımı yapılmamıştır.
Çalışmanın mantığı matematiksel bir modelden çok, organizasyonel değişim çerçevesine dayanır. Makalenin kavramsal mesajı şu şekilde özetlenebilir: Veri yönetişimi başarısı, sadece teknik araçlara veya politika belgelerine bağlı değildir; yapısal netlik, insan motivasyonu, politik sahiplenme ve sembolik anlam birlikte oluştuğunda sürdürülebilir benimseme gerçekleşir.
Grafik, Tablo ve Şema Ana Mesajı
PDF’te ayrı bir büyük grafik veya veri tablosu yerine, metin içinde açıklanan dört katmanlı çerçeve öne çıkar. Bu çerçeve bir şema olarak düşünüldüğünde merkezde “Sürdürülebilir Veri Yönetişimi Benimsemesi” yer alır; çevresinde ise dört halka bulunur: yapısal katman, insan kaynağı katmanı, politik katman ve sembolik katman.
Yapısal katman; rol tanımı, veri sahipliği, metrikler, şablonlar, raporlama prosedürleri ve eskalasyon yollarını kapsar. İnsan kaynağı katmanı; eğitim, katılım, iş yükü dengesi, motivasyon, kariyer etkisi ve adalet algısına odaklanır. Politik katman; yerel liderleri, sponsorları, gayriresmî güç sahiplerini, bölgesel temsilcileri ve iş birimi şampiyonlarını sürece dahil eder. Sembolik katman ise veri yönetişimini etik, güven, müşteri koruması ve kurumsal kimlik diliyle anlamlı hale getirir.
Verianla için üretilecek özgün görselde, “Tek Politika Yetmez” ana fikri kullanılabilir. Sol tarafta başarısız benimseme nedenleri; rol belirsizliği, motivasyon düşüşü, politik direnç ve anlam eksikliği olarak gösterilebilir. Sağ tarafta ise dört çerçeveli çözüm; yapı, insan, politika ve anlam başlıklarıyla verilebilir.
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi veya nicel istatistiksel analiz sunan bir makale değildir. Daha çok kavramsal ve uygulamalı bir organizasyonel değişim çerçevesi geliştirir. Yazar, küresel sistemik öneme sahip bir bankada sınır ötesi veri yönetişimi programlarıyla ilgili doğrudan deneyimden ve organizasyonel davranış literatüründen yararlanır.
Makale, BCBS 239 ve benzeri veri yönetişimi-regülasyon çerçevelerinin büyük kurumlarda neden beklenen etkiyi üretmekte zorlandığını tartışır. Bu tartışmayı Bolman ve Deal’in dört çerçeve modeliyle birleştirir.
Yöntem, vaka temelli ve kavramsal niteliktedir. Çalışma, “şu veri setinde şu kadar başarı artışı oldu” şeklinde ampirik bir ölçüm yapmaz. Bunun yerine, büyük bankalarda sık görülen benimseme sorunlarını açıklamak ve veri yönetişimi liderleri için uygulanabilir bir düşünme çerçevesi önermek amacı taşır.
Bu nedenle çalışmanın sonuçları, test edilmiş evrensel performans kanıtı gibi değil, uygulama deneyimi ve literatür sentezine dayalı bir yönetim çerçevesi olarak okunmalıdır.
Sonuçlar Ne Gösteriyor?
Çalışmanın ana sonucu, veri yönetişimi benimsemesinin çok boyutlu bir organizasyonel mesele olduğudur. Büyük bankalarda başarısızlık çoğu zaman araç eksikliğinden değil, insanların bu araçları nasıl algıladığı ve kurum içinde nasıl kullandığıyla ilgilidir.
Yapısal açıdan, veri sahipliği ve hesap verebilirlik netleşmeden sürdürülebilir yönetişim kurulamaz. Birçok bankada veri owner, steward, compliance monitor ve teknoloji mimarı gibi roller çakışabilir veya belirsiz kalabilir. Bu belirsizlik, veri kalitesi sorunlarının kimin tarafından çözüleceğini bulanıklaştırır.
İnsan kaynağı açısından, çalışanlar veri yönetişimi görevlerini yalnızca ek dokümantasyon, fazladan toplantı veya merkezi kontrol gibi görürse katılım zayıflar. Eğitim programları, kariyer etkisi, tanınma mekanizmaları ve adalet algısı bu nedenle kritik hale gelir.
Politik açıdan, veri yönetişimi kurum içi güç alanlarına dokunur. Veri üzerinde kontrol sahibi olmak, raporlama gücü, kaynak tahsisi ve karar etkisi anlamına gelebilir. Bu yüzden merkezi veri yönetişimi ofisleri, yerel liderleri ve iş birimi temsilcilerini sürecin ortağı haline getirmeden gerçek sahiplenme oluşturmakta zorlanabilir.
Sembolik açıdan, veri yönetişimi çalışanlara sadece “regülasyon bunu istiyor” diye anlatılırsa kısa vadeli uyum sağlayabilir; fakat uzun vadeli bağlılık oluşturmayabilir. Veri kalitesi; etik, güven, müşteri koruması, sistemik riskin azaltılması ve profesyonel sorumlulukla ilişkilendirildiğinde daha güçlü bir anlam kazanır.
Çalışma, etkinliğin üç ana boyutta ölçülmesini önerir: uyum, katılım ve performans. Uyum; BCBS 239 ve yerel regülasyonlara bağlılıkla ilgilidir. Katılım; çalışanların motivasyonu, programa katılımı ve veri yönetişimini anlamlı bulmasıyla ölçülür. Performans ise veri kalitesi, operasyonel risk azalması ve karar alma etkisiyle değerlendirilir.
Bu Neden Önemli?
Bankacılık sektöründe veri hataları yalnızca teknik sorun değildir. Yanlış, eksik veya tutarsız veri; risk raporlamasını, sermaye kararlarını, düzenleyici uyumu, müşteri güvenini ve hatta sistemik finansal güvenliği etkileyebilir.
Bu yüzden veri yönetişimi, IT departmanına bırakılacak dar bir teknik alan değildir. İş birimleri, risk ekipleri, regülasyon ekipleri, teknoloji ekipleri, veri sahipleri ve üst yönetim arasında ortak bir organizasyonel kapasite olarak kurulmalıdır.
Makalenin önemi, veri yönetişimi tartışmasını “hangi araç kullanılmalı?” sorusundan çıkarıp “kurum bu değişimi nasıl benimser?” sorusuna taşımasıdır. Çünkü büyük kurumlarda en iyi politika bile çalışanlar tarafından anlamsız, adaletsiz veya gerçek dışı bulunursa etkisi sınırlı kalır.
Bu bakış, sadece bankalar için değil, büyük ölçekli veriyle çalışan tüm kurumlar için değerlidir. Sağlık, sigorta, telekom, kamu, lojistik ve e-ticaret gibi alanlarda da veri yönetişimi başarısı çoğu zaman teknik mimari kadar insan, kültür ve güç ilişkilerine bağlıdır.
Dikkat Noktaları
Çalışmanın bazı sınırlılıkları vardır.
İlk olarak, makale nicel bir performans testi sunmaz. Önerilen dört çerçeveli yaklaşım kavramsal ve uygulama deneyimine dayalıdır. Bu nedenle farklı kurumlarda ne kadar etkili olacağı ayrıca ölçülmelidir.
İkinci olarak, odak noktası küresel sistemik öneme sahip bankalardır. Daha küçük bankalar, fintech şirketleri veya farklı sektörlerdeki kurumlar için aynı yapı birebir uygulanamayabilir.
Üçüncü olarak, BCBS 239 ve benzeri düzenleyici çerçeveler bölgelere göre farklı yorumlanabilir. Bu nedenle herhangi bir veri yönetişimi programı yerel mevzuat, denetim beklentisi ve kurumun risk iştahına göre uyarlanmalıdır.
Dördüncü olarak, sembolik anlatı ve kültürel uyum önemlidir; ancak yanlış kullanıldığında gerçek problemi örten kurumsal iletişim diline dönüşebilir. Veri yönetişimi anlamlı anlatılmalı, fakat ölçülebilir kalite ve hesap verebilirlikten koparılmamalıdır.
Beşinci olarak, politik çerçeve dirençleri anlamak için değerlidir; fakat kurum içi güç dengelerini yönetmek şeffaflık, etik ve hesap verebilirlik ilkeleriyle birlikte yürütülmelidir.
Sonuç
4-Frame Multidimensional Enterprise Data Governance Adoption Framework for G-SIBs çalışması, veri yönetişimi başarısının yalnızca politika, araç ve prosedür meselesi olmadığını vurgular. Özellikle büyük ve küresel bankalarda veri yönetişimi, organizasyonel değişim yönetimi olarak ele alınmalıdır.
Makalenin önerdiği dört çerçeveli yaklaşım, bu değişimi daha gerçekçi şekilde okumayı sağlar. Yapısal netlik olmadan hesap verebilirlik kurulamaz. İnsan motivasyonu olmadan uygulama sürmez. Politik koalisyon olmadan merkezi standartlar dirençle karşılaşır. Sembolik anlam olmadan ise veri yönetişimi çalışanların gözünde sadece bürokratik bir zorunluluk olarak kalır.
Verianla okuyucusu için bu çalışmanın ana mesajı şudur: Veri yönetişimi, sadece veriyi düzenlemek değil; kurumun insanlarını, rollerini, güç ilişkilerini ve ortak anlamını düzenlemektir. Kalıcı başarı, teknik sistemle organizasyonel gerçeklik aynı çerçevede düşünüldüğünde mümkün olur.
Kaynak ve Yöntem Notu
Bu yazı, Kunal Malhotra’nın “4-Frame Multidimensional Enterprise Data Governance Adoption Framework for G-SIBs” başlıklı çalışmasına dayalı olarak hazırlanmıştır. İçerik birebir çeviri değildir; çalışmanın ana argümanı, yöntemi, sınırlılıkları ve önerdiği dört çerçeveli veri yönetişimi yaklaşımı Verianla yayın çizgisine uygun biçimde sadeleştirilmiş ve özgün Türkçe editoryal yazıya dönüştürülmüştür.
Metinde bankacılık, regülasyon uyumu, BCBS 239 ve kurumsal veri yönetişimi gibi alanlara temas edilmektedir. Bu içerik hukuki, finansal, denetim veya regülasyon tavsiyesi değildir. Somut uygulamalar için ilgili mevzuat, kurum içi risk politikaları ve uzman danışmanlık dikkate alınmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir