

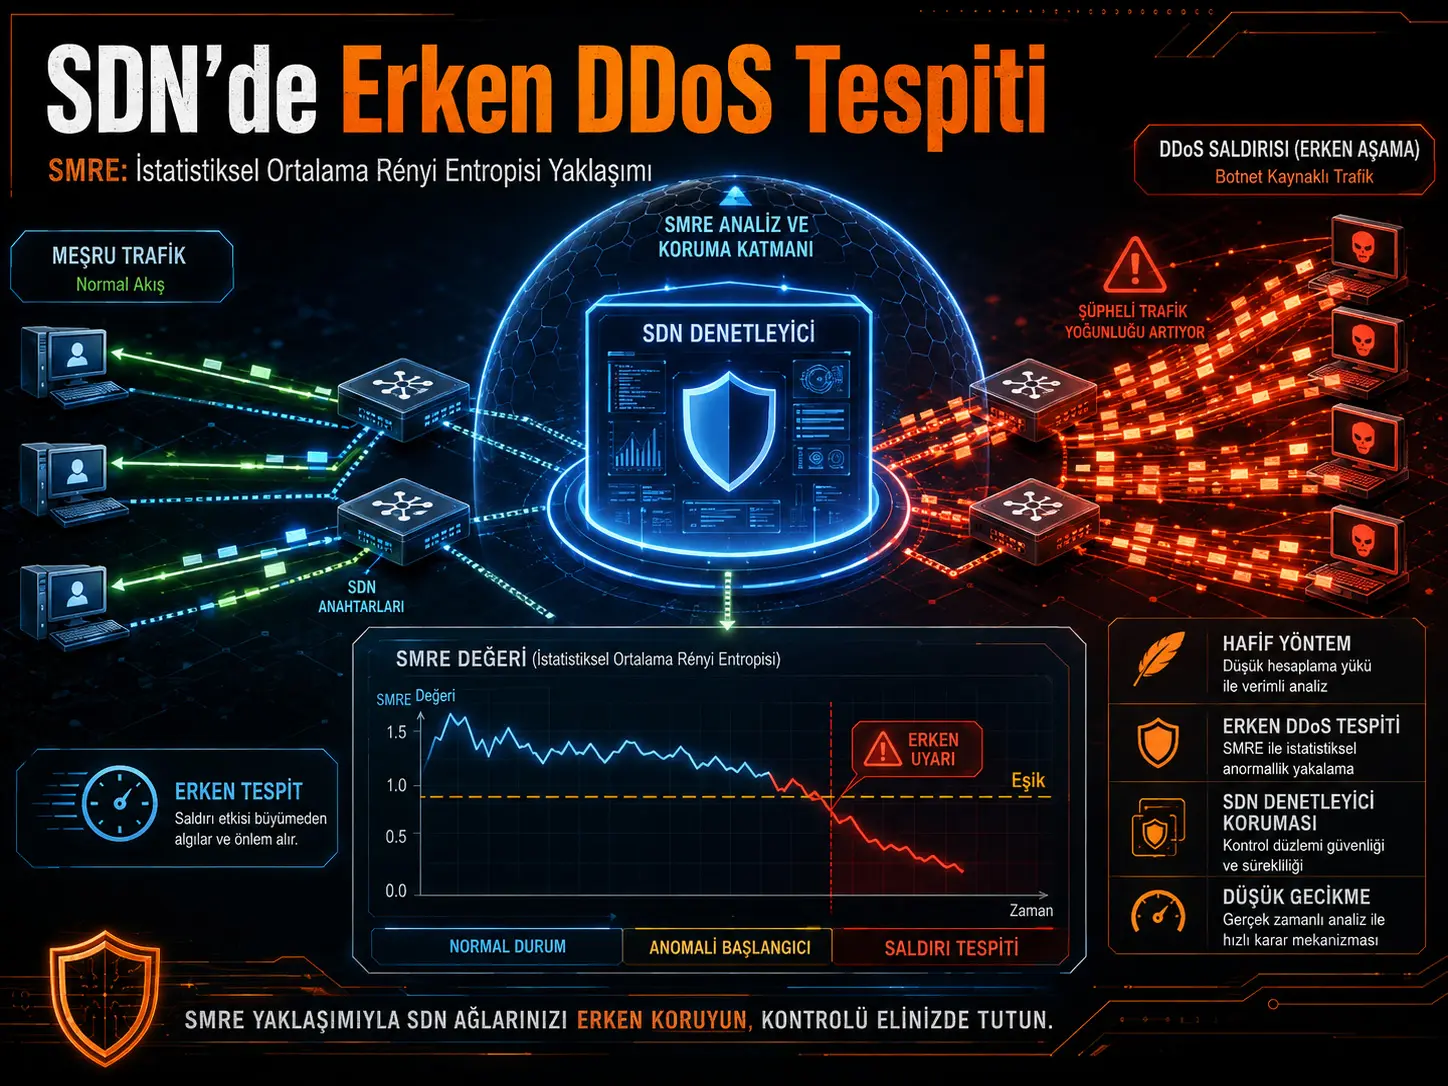
Бул изилдөө Программалык Аныкталган Тармактарда (Software-Defined Networking, SDN) контроллерди ашыкча жүктөлүүдөн мурда коргоо үчүн Бөлүштүрүлгөн Кызматтан Баш Тартуу (Distributed Denial of Service, DDoS) чабуулдарын эрте баскычта аныктаган, машиналык үйрөнүү боюнча окутууну талап кылбаган ыкманы иштеп чыгат. Сунушталган Statistical Mean Rényi Entropy (SMRE) ыкмасы максаттуу IP даректеринин пакет бөлүштүрүлүшүнөн эсептелген Rényi энтропиясын сезимталдык коэффициенти менен салмактап, нормалдуу трафикке жараша статистикалык аныкталган чек менен салыштырат. Mininet үстүндө тогуз Open vSwitch, 64 виртуалдык хост жана бир POX контроллери менен жүргүзүлгөн эксперименттерде ыкма %10–75 чабуул интенсивдүүлүгүндө %94,7–98,1 тактык, %0,8–2,3 жалган оң көрсөткүч жана 6,5–14 ms аныктоо кечигүүсүн билдирген. Бирок бул жыйынтыктар бир машиналуу эмуляция чөйрөсүнө таандык; өндүрүш тармактарында, реалдуу трафик издеринде жана көп контроллерлүү SDN архитектураларында ошол эле өндүрүмдүүлүк алынары изилдөөдө көрсөтүлгөн эмес.
SMREнин негизги максаты эң жогорку классификация тактыгына жетүүдөн көрө SDN контроллери үчүн аз эсептөө чыгымы менен эрте эскертүү түзүү. Ыкма ар бир мониторинг терезесинде максаттуу IP даректеринин жыштыктарын бир өтүүдө топтогондуктан эсептөө татаалдыгы O(n) деп берилет жана окутуу маалымат топтомун, модель окутууну же туруктуу inference аткарган терең үйрөнүү тармагын талап кылбайт. Изилдөөнүн салыштырууларында SMRE ошол эле эксперимент шарттарындагы Shannon жана классикалык Rényi энтропиясына негизделген чек коюу ыкмаларына караганда жогорку тактык жана төмөн аныктоо кечигүүсүн берген.
Түркия жагынан изилдөө түз Түркиянын тармагында же жергиликтүү телекоммуникация инфраструктурасында жүргүзүлгөн эмес. Ыкманын Түркиядагы маалымат борборлорунда, кызмат көрсөтүүчү тармактарда, корпоративдик SDN системаларында же IoT/edge инфраструктураларында колдонулушу бааланса, адегенде жергиликтүү нормалдуу трафик профилдерин түзүү, чектерди ушул трафикте кайра калибрлөө, колдонулган SDN контроллеринин жана топологиянын таасирин өлчөө жана реалдуу DDoS/flash-crowd мисалдары менен текшерүү керек. Изилдөөдөгү сандык өндүрүмдүүлүк маанилерин Түркиядагы реалдуу тармактарга түз көчүрүүгө болбойт.
SDNде DDoS эмне үчүн өзгөчө контроллерди бутага алат?
Программалык Аныкталган Тармак архитектурасы башкаруу тегиздиги менен маалымат тегиздигин бири-биринен бөлөт. Коммутаторлор пакеттерди өткөрүп жатканда тармактын борбордук чечим логикасы SDN контроллеринде жайгашат. Эгер коммутатордун агым таблицасында келген пакетке дал келген эреже жок болсо, пакет үчүн Packet-In билдирүүсү контроллерге жөнөтүлөт; контроллер трафикти баалап, тиешелүү агым эрежесин коммутаторго берет.
Изилдөөнүн 3-бетиндеги система архитектурасы бул түзүлүштү ачык көрсөтөт: Open vSwitchтерден келген Packet-In агымы POX контроллерине жетет жана SMRE модулу бул жерде терезе буфери, максаттуу-IP hash таблицасы, салмакталган Rényi энтропиясы жана чек текшерүү баскычтарынан өтөт. Ошол эле беттеги DDoS схемасы botnet түзгөн көп сандагы жаңы агым коммутатор менен контроллерди Packet-In сурамдары аркылуу кантип басымга ала аларын көрсөтөт.
Чабуулчу көп сандагы жаңы, кыска өмүрлүү же жасалма агымдарды түзгөндө контроллер нормалдуудан кыйла көп жаңы агым сурамдарын иштетүүгө аргасыз болушу мүмкүн. Изилдөө көздөгөн коопсуздук көйгөйү так ушунда: тармак кызматы ачык бузулганга чейин трафик бөлүштүрүлүшүндөгү майда өзгөрүүлөрдү кармоо.
SMREнин негизги идеясы эмне?
Ыкма белгилүү байкоо терезесинде пакеттер кайсы максаттуу IP даректерине кеткенин санайт. Нормалдуу трафикте максаттардын бөлүштүрүлүшү ар түрдүү, DDoS учурунда болсо бир же бир нече максатка көбүрөөк топтолору күтүлөт. Бул бөлүштүрүлүү өзгөрүүсү энтропиянын төмөндөшү катары көзөмөлдөнөт.
Бир мониторинг терезесиндеги жалпы пакет саны n, белгилүү максаттуу IP дарегине кеткен пакет саны yi болсо, максаттын ыктымалдыгы:
\[ p_i = \frac{y_i}{n} \]
түрүндө аныкталат.
Rényi энтропиясы изилдөөдө:
\[ H_{\alpha}= \frac{1}{1-\alpha} \log_2 \left( \sum_{i=1}^{m}p_i^{\alpha} \right) \]
түрүндө колдонулат. Бул жерде m ар башка максаттуу IP даректеринин санын, \(\alpha\) болсо Rényi энтропиясынын даражасын билдирет. Эксперименттердин негизги конфигурациясында \(\alpha=3\) тандалган.
Андан кийин SMRE бул маанини \(\mu\) сезимталдык салмагы менен көбөйтөт:
\[ H(\alpha,\mu)=\mu H_{\alpha} \]
Изилдөөнүн негизги эксперименттеринде \(\mu=1{,}25\) колдонулат. Чабуулду ырастоо үчүн эсептелген маани бир жолу гана эмес, удаалаш k=5 терезе бою чекке жетпей турушу керек. Бул тандоо кыска мөөнөттүү трафик термелүүлөрүнүн түз чабуул сигналына айланып кетишин азайтууга багытталган.
Салмак коэффициенти чындап жаңы энтропия өлчөмүбү?
Жок. Изилдөөнүн өзү да \(\mu H_{\alpha}\) формуласы математикалык жактан жаңы энтропия аныктамасын түзбөй турганын ачык белгилейт. Туруктуу \(T\) чеги үчүн:
\[ \mu H_{\alpha} < T \]
шарты:
\[ H_{\alpha} < \frac{T}{\mu} \]
түрүндө кайра жазылышы мүмкүн. Демек жаңылык Rényi энтропиясынын негизги математикасын өзгөртүүдө эмес, сезимталдык коэффициентин нормалдуу трафик профилине негизделген чек калибрлөөсү менен бирге операциялык түрдө колдонууда.
Бул жерде маанилүү чечмелөө чеги бар. Булак чек салмакталган нормалдуу трафиктин орточосу жана стандарттык четтөөсү менен калибрленет деп айтса да, математикалык интуиция бөлүмүндө стандарттык четтөөнү салмактоо толук бир маанилүү түрдө берилген эмес. Эгер орточо да, стандарттык четтөө да ошол эле \(\mu\) коэффициенти менен масштабдалса, салмактоонун чечим чек арасындагы таасири жоголушу мүмкүн. Ошондуктан изилдөөдө өлчөнгөн эксперименттик айырмачылыктар билдирилсе болот, бирок \(\mu\) теориялык жактан өз алдынча сезимталдык артыкчылыгын берет деген доомат чек калибрлөөсүнүн толук аныктамасы боюнча дагы тактоону талап кылат.
Эрте DDoS аныктоо кантип ишке ашат?
Изилдөөнүн 8-бетиндеги агым схемасы ыкманын башталыштан сигналга чейинки чынжырын көрсөтөт. Келген пакеттер топтолот, максаттуу IP даректеринин эсептери hash таблицасына жазылат, максаттуу ыктымалдыктар эсептелет, Rényi энтропиясы жана андан соң SMRE мааниси алынат. Маани чекке жетпесе эсептегич көбөйөт; талап кылынган санда удаалаш чек-асты терезе байкалса DDoS сигналы берилет.
Verianla Live: SMRE эрте DDoS аныктоо агымы
Бул процесс изилдөөнүн ыкма бөлүмүндөгү реалдуу иштетүү ыраатын кыргызча берет. Булакта жок аралык баскыч же операция кошулган эмес.
| Этап | Түшүндүрмө | Булак |
|---|---|---|
| 1. Трафикти көзөмөлдө | SDN коммутаторлорунан контроллерге жеткен пакет агымын белгилүү байкоо терезелеринде топто. | Ыкма Бөлүмү 3.2–3.4, Сүрөт 3 |
| 2. Максаттуу IPлерди сана | Ар бир максаттуу IP дареги үчүн пакет кайталануу санын hash таблицасында сакта. | Ыкма Бөлүмү 3.2–3.4 |
| 3. Ыктымалдык бөлүштүрүлүшүн эсепте | Ар бир максат үчүн p_i = y_i / n ыктымалдыгын түз. | Теңдеме 4 |
| 4. Rényi энтропиясын эсепте | Максаттуу-IP бөлүштүрүлүшүнүн Rényi энтропиясын α даражасы менен эсепте. | Теңдеме 5 |
| 5. SMREни эсепте | Rényi энтропиясын сезимталдык коэффициенти μ менен салмакта. | Теңдеме 6 |
| 6. Чекти текшер | SMRE мааниси T чегинен төмөнбү, текшер. | Алгоритм 1 |
| 7. Удаалаш терезени ырастоо | Маани k=5 удаалаш терезеде чекке жетпесе чабуулду ырастоо. | Бөлүм 3.7 жана Алгоритм 1 |
| 8. Сигнал түз | Шарт аткарылса DDoS сигналын түзүп, азайтуу механизмине берилчү окуяны чыгар. | Сүрөт 1 жана Алгоритм 1 |
Verianla Live: Визуалдаштыруу ушул көрүнгөн илимий маалымат таблицасынан браузерде түзүлөт. Таблица илимий source-of-truth катары сакталат.
Изилдөө колдогон жыйынтыктар
- SMRE изилдөөнүн өз Mininet сыноо чөйрөсүндө Shannon жана классикалык Rényi негизиндеги чек коюу ыкмаларына караганда жогорку тактык берген.
- Ошол эле эксперименттерде SMREнин аныктоо кечигүүсү сыналган бардык чабуул интенсивдүүлүгүндө эки негизги энтропия ыкмасынан төмөн болгон.
- SMREнин жалган оң көрсөткүчү сыналган төрт чабуул интенсивдүүлүгүнүн баарында салыштырылган Shannon жана Rényi ыкмаларынан төмөн болгон.
- Ар бир терезедеги максаттуу-IP эсептери hash таблицасы менен иштетилгендиктен алгоритмдин көрсөтүлгөн эсептөө татаалдыгы O(n).
- Ыкма машиналык үйрөнүү моделин окутпай иштейт; нормалдуу трафик профилинен баштапкы калибрлөө гана керек.
Изилдөө колдобогон же азырынча текшербеген жыйынтыктар
- SMRE реалдуу телеком операторунда, маалымат борборунда же ири өндүрүш тармагында ошол эле тактык жана кечигүүнү берет деп көрсөтүлгөн эмес.
- Изилдөө көп SDN контроллерлүү өндүрүш архитектурасында текшерүү бербейт.
- Реалдуу трафик издеринде жана CICDDoS2019 сыяктуу ачык маалымат топтомдорунда SMRE ушул изилдөөнүн алкагында текшерилди деп айтууга болбойт; булар келечектеги иш катары көрсөтүлгөн.
- Flash-crowd, шифрленген трафик жана өнүккөн жашыруун/төмөн ылдамдыктагы чабуулдардын бардык түрлөрү ишенимдүү бөлүнгөнү көрсөтүлгөн эмес.
- Изилдөө автоматтык чабуулду азайтуу системасынын өндүрүш деңгээлиндеги текшерүүсүн бербейт. Агым эрежелерин орнотуу жана throttling сыяктуу автоматтык азайтуу механизмдери келечектеги ишке калтырылган.
- SMRE терең үйрөнүү ыкмаларынан сөзсүз так деп айтууга болбойт. Булак айрым CNN-LSTM/LSTM иштеринде %99’дан жогору тактык билдирилгенин ачык моюнга алат; SMREнин дооматы — окутууну талап кылбаган жеңилирээк жана кечигүүсү төмөн альтернатива болуу.
Түркия жагынан эмне билдирет?
Изилдөөнүн ыкмасы теориялык жактан SDN колдонулган маалымат борбору, кызмат көрсөтүүчү, корпоративдик тармак, edge же IoT инфраструктураларында сынала турган коопсуздук механизми; бирок макала Түркияга тиешелүү тармак трафигин, инфраструктураны же чабуул маалыматын колдонбойт. Өзгөчө \(T\) чеги нормалдуу трафик жүрүм-турумунан алынгандыктан, ар башка корпоративдик тармактарда ошол эле чек мааниси колдонулат деп кабыл албоо керек. Түркиядагы колдонууда нормалдуу трафик бөлүштүрүлүшү, жүктүү сааттардагы жүрүм-турум, колдонулган контроллер, топология, кызмат түрдүүлүгү жана реалдуу чабуул мисалдары боюнча кайра калибрлөө жана текшерүү талап кылынат.
Изилдөөнүн Ыкмасы жана Табылгалары
Эксперимент чөйрөсү
Эксперименттер 2,50 GHz эки өзөктүү процессор жана 8 GB RAM бар Dell ноутбугунда, Ubuntu 18.04 жана Mininet 2.2.1 колдонулуп жүргүзүлгөн. Эмуляцияланган SDN топологиясы эки деңгээлдүү дарак түзүлүшүндө тогуз Open vSwitch жана 64 хосттон турган. Тармакты башкаруу POX контроллеринин L3_learning модулу менен аткарылган. Изилдөөнүн 13-бетиндеги Сүрөт 5 бул түзүлүштү контроллер → негизги коммутатор → төмөнкү коммутаторлор → 64 хост түрүндө көрсөтөт.
Нормалдуу трафик Poisson бөлүштүрүлүшүндөгү агымдар жана HTTP үлгүлөрү менен, чабуул трафиги болсо hping3 жана атайын UDP/TCP flood түзүү менен жасалган. DDoS пакет үлүшү жалпы трафик ичинде %10, %25, %50 жана %75 болуп өзгөртүлгөн. Ар бир чабуул сценарийи ар башка кокустук уруктар менен 30 көз карандысыз жолу иштетилген.
| Эксперимент параметри | Колдонулган маани |
|---|---|
| SDN эмулятору | Mininet 2.2.1 |
| Операциялык система | Ubuntu 18.04 |
| Контроллер | POX, L3_learning |
| Коммутатор | 9 Open vSwitch |
| Хост саны | 64 |
| Негизги анализ терезеси | N = 60 пакет |
| Rényi даражасы | α = 3 |
| Сезимталдык салмагы | μ = 1,25 |
| Удаалаш ырастоо | k = 5 терезе |
| Чек ыкмасы | Нормалдуу трафик профилинин орточосу − 3σ; жыйынтык бөлүмүндө T = 0,75 |
| Чабуул интенсивдүүлүгү | %10, %25, %50, %75 |
| Көз карандысыз кайталоо | 30 иштетүү / сценарий |
Булакта терезе бирдиктери боюнча редакциялык шайкешсиздик бар: эксперимент чөйрөсүнүн бир абзацында 10–100 секунддук терезелер айтылса, ыкма, Таблица 2 жана кийинки анализдер терезени пакет саны менен карайт. Ошондуктан негизги кайра өндүрүлүүчү конфигурация катары ачык берилген N=60 пакет мааниси негизге алынган.
N=60 терезесиндеги энтропия ажырымы
Изилдөөнүн Таблица 2’синде N=60 үчүн нормалдуу трафиктин SMRE мааниси 1,82. Чабуул интенсивдүүлүгү көбөйгөн сайын чабуул трафигинин SMRE мааниси 0,70’тен 0,51’ге түшүп, нормалдуу-чабуул ажырымы кеңейет.
| Чабуул үлүшү | Нормалдуу трафик HN | Чабуул трафиги HA | ΔH = HN − HA |
|---|---|---|---|
| %10 | 1,82 | 0,70 | 1,12 |
| %25 | 1,82 | 0,69 | 1,13 |
| %50 | 1,82 | 0,64 | 1,18 |
| %75 | 1,82 | 0,51 | 1,31 |
Бул жыйынтык чабуул үлүшү өскөн сайын максаттуу-IP бөлүштүрүлүшү нормалдуу трафик профилинен айкын бөлүнөрүн көрсөтөт. Изилдөөдө байкалган тактык өсүшүнүн негизги түшүндүрмөсү да ушул: чабуул трафиги күчөгөндө класстардын ортосундагы энтропия айырмасы чоңоёт.
SMREнин тактык, precision жана кечигүү жыйынтыктары
| Чабуул үлүшү | Тактык (%) | Precision (%) | Recall (%) | F1 (%) | FPR (%) | Аныктоо кечигүүсү (ms) |
|---|---|---|---|---|---|---|
| %10 | 94,7 ± 0,9 | 94,5 ± 1,0 | 95,0 ± 0,8 | 94,7 ± 0,9 | 2,3 ± 0,4 | 14,0 ± 1,2 |
| %25 | 96,2 ± 0,7 | 95,0 ± 0,6 | 97,5 ± 0,5 | 96,2 ± 0,6 | 1,8 ± 0,3 | 12,0 ± 1,0 |
| %50 | 97,8 ± 0,5 | 96,7 ± 0,5 | 98,5 ± 0,4 | 97,6 ± 0,5 | 1,0 ± 0,2 | 8,5 ± 0,8 |
| %75 | 98,1 ± 0,5 | 97,8 ± 0,4 | 98,9 ± 0,3 | 98,3 ± 0,4 | 0,8 ± 0,1 | 6,5 ± 0,6 |
Сыналган эң татаал төмөн интенсивдүүлүктөгү %10 чабуул сценарийинде тактык %94,7, жалган оң көрсөткүч %2,3 жана орточо сигнал кечигүүсү 14 ms деп билдирилген. %75 чабуул интенсивдүүлүгүндө болсо тактык %98,1’ге, recall %98,9’га жетип, FPR %0,8’ге жана аныктоо кечигүүсү 6,5 msге түшкөн. Бул тенденция чабуул күчөгөн сайын аномалия менен нормалдуу трафиктин энтропиялык ажырымы чоңоюшуна шайкеш.
Verianla Live: Чабуул интенсивдүүлүгүнө жараша аныктоо тактыгы
Таблица ошол эле эксперимент чөйрөсүндөгү SMRE, Shannon энтропиясы жана классикалык Rényi энтропиясы ыкмаларынын тактык жыйынтыктарын салыштырат. Маанилер булак изилдөөнүн Таблица 3’үнөн өзгөртүлбөй алынган.
| Чабуул үлүшү | SMRE тактык (%) | Shannon тактык (%) | Rényi тактык (%) | Булак |
|---|---|---|---|---|
| %10 | 94,7 | 91,2 | 92,5 | Таблица 3 / Сүрөт 7 жана 12 |
| %25 | 96,2 | 92,8 | 94,0 | Таблица 3 / Сүрөт 7 жана 12 |
| %50 | 97,8 | 94,5 | 95,4 | Таблица 3 / Сүрөт 7 жана 12 |
| %75 | 98,1 | 95,0 | 96,1 | Таблица 3 / Сүрөт 7 жана 12 |
Verianla Live: Визуалдаштыруу ушул көрүнгөн илимий маалымат таблицасынан браузерде түзүлөт. Сызыктар өлчөнгөн төрт шартты гана бириктирген көрсөтүү катмары; аралык чабуул үлүштөрүндө өлчөө жасалды дегенди билдирбейт.
SMRE төрт чабуул үлүшүнүн баарында салыштырылган эки энтропия ыкмасынан жогорку тактык көрсөткөн. Бирок бул салыштыруу ошол эле изилдөөнүн белгилүү Shannon жана Rényi чек коюу колдонмолоруна таандык; бардык мүмкүн болгон DDoS аныктоо ыкмаларына жалпылоого болбойт.
Verianla Live: Чабуул интенсивдүүлүгүнө жараша аныктоо кечигүүсү
Аныктоо кечигүүсү изилдөөдө биринчи зыяндуу пакет киргизилгенден k=5 удаалаш чек-асты терезеден кийин ырасталган сигналга чейин өткөн убакыт катары аныкталган.
| Чабуул үлүшү | SMRE кечигүү (ms) | Shannon кечигүү (ms) | Rényi кечигүү (ms) | Булак |
|---|---|---|---|---|
| %10 | 14,0 | 28,0 | 22,5 | Таблица 3 / Сүрөт 8 |
| %25 | 12,0 | 24,0 | 20,0 | Таблица 3 / Сүрөт 8 |
| %50 | 8,5 | 19,0 | 15,5 | Таблица 3 / Сүрөт 8 |
| %75 | 6,5 | 15,5 | 11,5 | Таблица 3 / Сүрөт 8 |
Verianla Live: Таблица илимий source-of-truth. Аралык чабуул интенсивдүүлүктөрүнө маани түзүлгөн эмес.
Статистикалык текшерүү эмнени көрсөтөт?
Авторлор 30 көз карандысыз сыноонун жыйынтыктарын орточо ± стандарттык четтөө түрүндө билдирген. %95 ишеним интервалдары Student t-бөлүштүрүлүшү менен, 29 эркиндик даражасында эсептелген. Булак берген мисалга ылайык %50 чабуул үлүшүндө SMRE тактыгы %97,8 жана %95 ишеним интервалы болжол менен [%97,6, %98,0]; FPR %1,0 жана болжол менен [%0,93, %1,07]; кечигүү 8,5 ms жана болжол менен [8,2, 8,8] ms болуп эсептелген.
Жупташкан t-тесттеринде SMREнин тактык жана F1-score өсүшү бардык чабуул үлүштөрүндө p<0,01 деңгээлинде маанилүү экени, ошондой эле ANOVA жана Tukey кийинки салыштыруулары да ыкмалар ортосунда маанилүү айырма көрсөткөнү айтылат.
ROC-AUC жыйынтыгы эмне үчүн этият окулушу керек?
ROC анализи SMRE эки негизги ыкмага караганда жакшыраак туура-оң/жалган-оң тең салмак берерин колдойт; бирок булакта AUCнин сандык берилиши ырааттуу эмес. Жыйынтык жана тексттик түшүндүрмөлөрдө SMRE үчүн болжол менен 0,99 деген сөз колдонулса, Сүрөт 10’дун түз легендасында SMRE үчүн 0,973, классикалык Rényi үчүн 0,920 жана Shannon үчүн 0,882 көрсөтүлөт. Ошондуктан бул жерде AUC үчүн бир оңдолгон маани тандалбайт; булактагы айырма сакталат.
Чек маанисиндеги дагы бир булак ичиндеги деталь
Жыйынтык бөлүмүндө \(T=0{,}75\) чек маанисинде чабуул трафиги бардык тесттерде чекке жетпей калганы айтылат. Бирок Таблица 2’нин %10 чабуул жана эң кичине терезе сабында чабуул мааниси так 0,75. Алгоритмдин ачык чечим эрежеси \(SMRE < T\) болгондуктан теңдик техникалык жактан чек-асты деп эсептелбейт. Бул жалгыз уяча изилдөөнүн жалпы өндүрүмдүүлүк таблицасын өзгөртпөсө да, “бардык маанилер чекке жетпейт” деген сөз абсолюттук колдонулбашы керек экенин көрсөтөт.
Эсептөө жүгү
Hash таблицасында кошуу жана жаңыртуулар орточо O(1), терезе ичиндеги ыктымалдык жана энтропия эсептөөсү O(n) деп берилет; ошондуктан жалпы алгоритмдик татаалдык ар бир терезе үчүн O(n). Макала CPU жана эс тутум жүгүн “эске албагандай аз” деп сүрөттөйт, бирок трафик көлөмүнө карата деталдаштырылган иштөө убактысын же ресурс колдонуу ийри сызыктарын бербейт. Изилдөөнүн өз чектөөлөр бөлүмүндө ар башка трафик көлөмдөрүндө иштөө убактысын салыштыруу келечектеги текшерүү зарылдыгы катары көрсөтүлгөн.
Негизги чектөөлөр
- Эксперименттер реалдуу өндүрүш SDN инфраструктурасында эмес, бир машинадагы Mininet эмуляциясында жүргүзүлгөн.
- Бир гана POX контроллери жана туруктуу дарак топологиясы колдонулган.
- Негизги өзгөчөлүк максаттуу-IP энтропиясы; башка трафик жүрүм-турумдары кошумча өзгөчөлүктөрдү талап кылышы мүмкүн.
- Нормалдуу трафик Poisson үлгүсү менен моделденген.
- Чек башында нормалдуу трафиктен калибрленген; нормалдуу тармак жүрүм-туруму убакыт өтүшү менен өзгөрсө кайра калибрлөө керек.
- Реалдуу тармак издеринде жана CICDDoS2019 сыяктуу ачык маалымат топтомдорунда ушул изилдөөнүн алкагында текшерүү жүргүзүлгөн эмес.
- Жеңил машиналык үйрөнүү ыкмалары менен ошол эле testbedде сандык салыштыруу жүргүзүлгөн эмес.
- μ, α жана k параметрлеринин кеңири топология жана трафик жүктөрүндө системалык grid издөөсү келечектеги ишке калтырылган.
Булак жана Ыкма Жөнүндө Эскертүү
Оригинал изилдөө: SMRE: A Lightweight Statistical Mean Rényi Entropy Approach for Early DDoS Detection in SDN
Авторлор жана ирети: Bavani Kannan; Deepalakshmi Perumalsamy; Ranjit Panigrahi; Paolo Barsocchi; Akash Kumar Bhoi.
Жооптуу авторлор: Deepalakshmi Perumalsamy жана Paolo Barsocchi. Булакта тең биринчи/тең салым билдирүүсү жок.
Мекемелер: Department of Computer Science and Engineering, Sathyabama Institute of Science and Technology; Department of Computer Science and Engineering, Kalasalingam Academy of Research and Education; Department of Artificial Intelligence, Amrita School of Artificial Intelligence, Amrita Vishwa Vidyapeetham; Institute of Information Science and Technologies, National Research Council, Pisa; Symbiosis Institute of Technology, Pune Campus, Symbiosis International (Deemed University).
Журнал: Future Internet. Басмакана: MDPI. Том: 18. Макала: 388. Жарыяланган дата: 25 Июль 2026. DOI: 10.3390/fi18080388.
Булактын түрү жана рецензия абалы: Рецензияланган изилдөө макаласы. Булакта иш 26 Июнь 2026’да кабыл алуу үчүн алынган, 18 Июль 2026’да кайра каралган жана 23 Июль 2026’да кабыл алынган деп катталган.
Лицензия: Макала Creative Commons Attribution (CC BY) лицензиясы менен ачык жеткиликтүү жарыяланган.
Каржылоо: Изилдөө тышкы каржылоо албаганы айтылган.
Маалымат жеткиликтүүлүгү: Маалыматтар талап боюнча берилери айтылган.
Кызыкчылыктар кагылышы: Авторлор кызыкчылыктар кагылышы жок экенин билдирген.
Автор салымдары: Концептуалдаштыруу B.K. жана D.P.; маалымат курациясы P.B. жана R.P.; формалдык анализ R.P.; изилдөө B.K., D.P. жана P.B.; методология D.P., R.P. жана A.K.B.; долбоор башкаруу D.P. жана R.P.; ресурстар R.P., P.B. жана A.K.B.; программалык камсыздоо D.P. жана R.P.; жетекчилик D.P.; текшерүү R.P. жана A.K.B.; визуалдаштыруу D.P. жана R.P.; биринчи долбоор B.K., D.P. жана R.P.; карап чыгуу жана редакциялоо P.B. жана A.K.B. тарабынан аткарылган.
Бул Verianla текстиндеги илимий ыкма, теңдемелер, эксперимент шарттары, өндүрүмдүүлүк маанилери жана чектөөлөр каралган изилдөөгө гана негизделген. Тышкы библиографиялык текшерүү жарыя идентификациясын ырастоо үчүн гана колдонулган; тышкы булактан жаңы эксперименттик табылга же өндүрүмдүүлүк мааниси кошулган эмес.
Изилдөөнүн негизги методологиялык чеги — жыйынтыктар бир машиналуу Mininet эмуляциясында, бир POX контроллери жана туруктуу топология шартында алынган. Реалдуу өндүрүш тармагы, көп контроллерлүү архитектура, реалдуу трафик издери, толук адаптивдүү чек системасы жана автоматтык азайтуу чынжыры бул изилдөөдө али текшерилген эмес.
Булакта дагы бир катар отчеттук шайкешсиздиктер бар: ROC-AUC тексти менен Сүрөт 10’дун легендасы бирдей маанилерди бербейт; терезе өлчөмү айрым жерде секунд, айрым жерде пакет катары айтылып, бирдик белгисиздигин жаратат; T=0,75 чегинен төмөн деп айтылган маанилердин бири Таблица 2’де так 0,75; жыйынтык бөлүмүндөгү “%98’ден жогору тактык / %1’ден төмөн FPR” жалпылоосу төмөн чабуул интенсивдүүлүгүндөгү Таблица 3 маанилерин камтыбайт. Бул пункттар үнсүз оңдолгон эмес, илимий чечмелөө чеги катары сакталган.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген