

Алдын ала баалоо
Изилдөөнүн түрү: Бул PDF arXiv v1 катары көрүнгөн жана ACM CCS 2026 форматында даярдалган киберкоопсуздук изилдөөсү. Файл акыркы рецензияланган версия экенин ачык далилдебегендиктен, бул макалада preprint / конференциялык долбоор мүнөзүндө каралган.
Тармак: Blockchain коопсуздугу, Ethereum, phishing аныктоо, убакыттык граф үйрөнүү, контрастивдик үйрөнүү жана машиналык үйрөнүү.
Тобокелдүү тармак боюнча эскертүү: Тема крипто активдер жана киберкоопсуздук менен байланыштуу. Бул макала инвестициялык кеңеш эмес; ошондой эле кайсы бир дарек, адам же уюм тууралуу өз алдынча айыптоо же так далил катары колдонулбашы керек. Изилдөөдөгү система, изилдөөчүлөрдүн айтымында, тобокелдикти скрининг кылуу жана эрте эскертүү максатын көздөйт.
Жалпы баалоо: Макала Ethereumдагы phishing чабуулдарын бир гана өзүнчө транзакция маалыматына карап эмес, транзакциялар убакыттын өтүшү менен түзгөн тармактык байланыштарды байкоо аркылуу аныктоого аракет кылат. Сунушталган системанын аты PhishEye. Система Ethereum транзакцияларын убакытка сезгич жана ар башка транзакция түрлөрүн айырмалаган граф түзүлүшүнө айландырат; андан соң бул графтан түйүн жана кыр көрсөтмөлөрүн үйрөнүп, шектүү даректерди жана транзакцияларды классификациялайт.
Ethereum экосистемасындагы phishing чабуулдары колдонуучуларды жасалма шилтемелер, жасалма сыйлыктар, жасалма airdrop кампаниялары же зыяндуу ырастоо экрандары менен алдоого негизделет. Чабуулчулар көп учурда кыска убакытта көптөгөн жабырлануучулардан бир дарекке актив чогултуп, андан кийин бул активдерди башка даректерге, биржаларга, көпүрөлөргө же mixer’лерге өткөрүп из жашырууну кыйындатат.
Бул изилдөө мындай жүрүм-турумду “кайсы дарек кимге акча жөнөттү?” деген суроо менен гана эмес, “бул транзакциялар убакыттын өтүшү менен кандай тармактык үлгү түздү?” деген суроо аркылуу жакшыраак түшүнүүгө болот деп эсептейт. PhishEye Ethereum транзакцияларын гетерогендик убакыттык атрибуттуу мультиграф катары моделдейт. Ошентип Ether которуулары, FT транзакциялары, NFT которуулары, smart-келишим өз ара аракеттери жана убакыт маалыматы бир үйрөнүү түзүлүшүндө бирге бааланат.
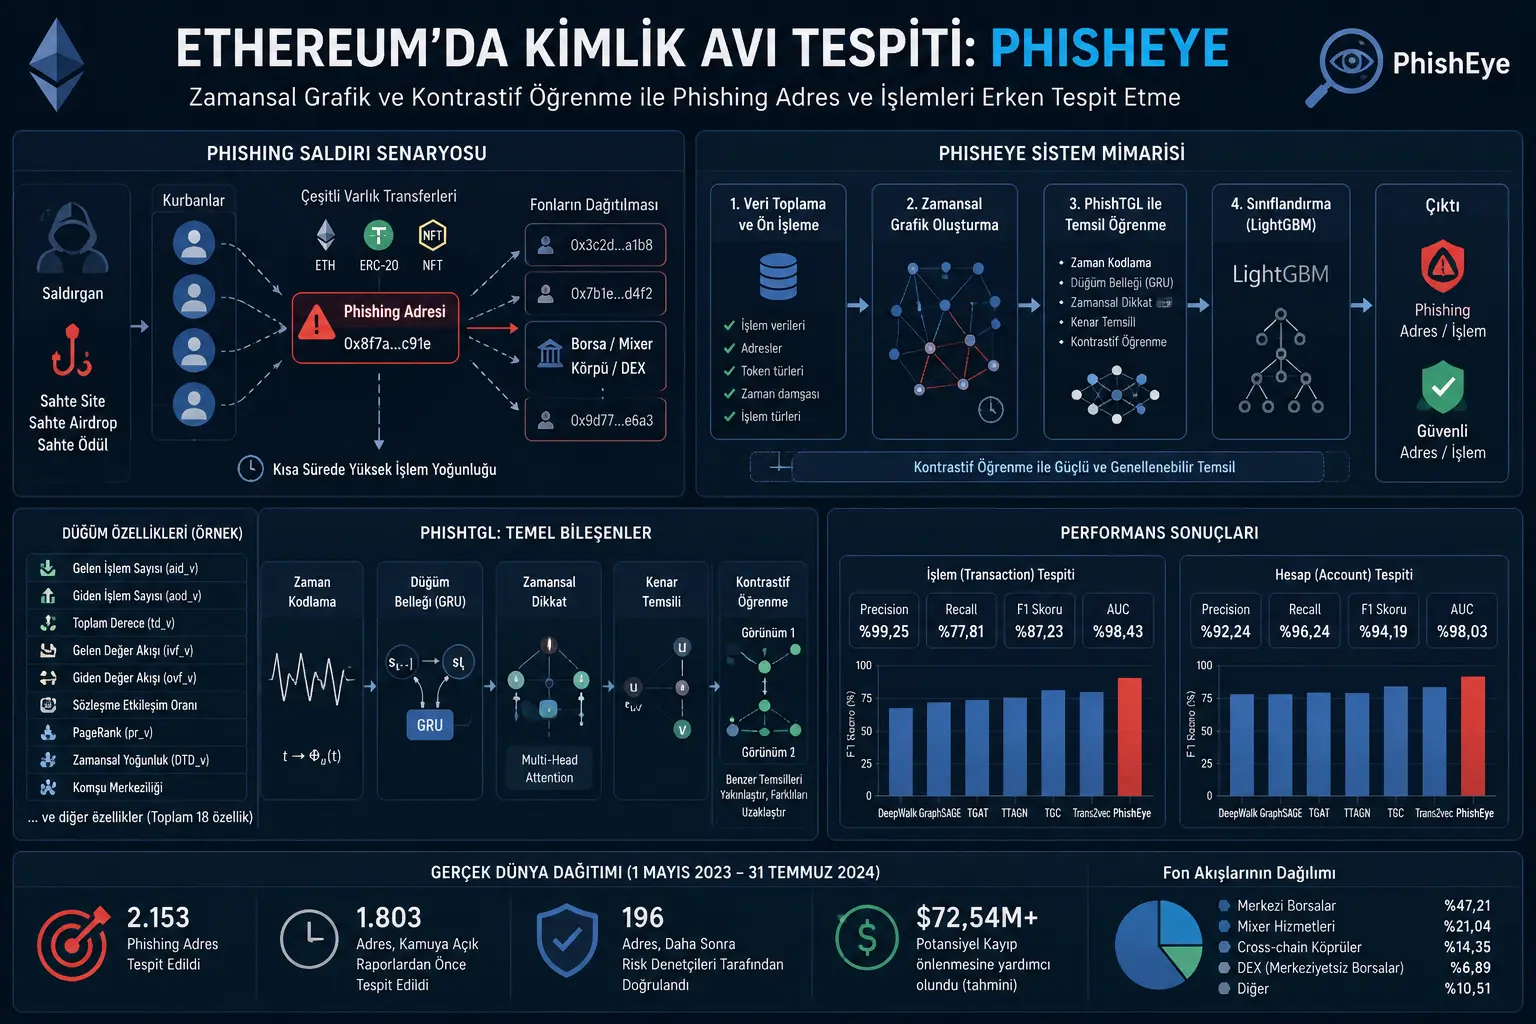
Макала билдирген жыйынтыктарга ылайык PhishEye phishing транзакцияларын аныктоодо F1 упайы боюнча %87,23 жана AUC боюнча %98,43; phishing эсептерин аныктоодо болсо F1 упайы боюнча %94,19 жана AUC боюнча %98,03 көрсөткүчүнө жетет. Реалдуу дүйнө deployment’ында болсо 1 Mayıs 2023 менен 31 Temmuz 2024 аралыгында 2.153 phishing дареги аныкталганы, алардын 1.803ү жалпыга ачык отчеттордон мурда табылганы айтылат.
Көйгөй эмнеде?
Ethereumдагы phishing чабуулдары классикалык web phishing чабуулдарынан башкача из калтырат. Колдонуучу алдангандан кийин актив которуу blockchain’ге жазылып, баарына көрүнүктүү болуп калат. Бирок бул көрүнүктүүлүк чабуулду оңой аныктоо дегенди билдирбейт. Анткени чабуулчулар даректерди тез алмаштырып, активдерди кыска убакта ар башка даректерге өткөрүп, ар башка token түрлөрүн колдонуп, көп учурда биржа, көпүрө же mixer сыяктуу ортомчу түзүлүштөр аркылуу изди чачыратууга аракет кылат.
Мурунку ыкмалардын маанилүү бөлүгү Ethereum тармагын статикалык граф сыяктуу карайт. Башкача айтканда, даректер жана транзакциялар бир жолку туруктуу тармактык байланыш катары моделденет. Бирок phishing кампаниялары көп учурда жарылма мүнөздө, кыска мөөнөттүү жана убакытка сезгич. Бир phishing дареги кыска убакта көп кирүү алышы мүмкүн, андан кийин каражаттарды тез арада башка даректерге жөнөтөт. Ошондуктан статикалык граф ыкмасы гана чабуулдун убакыттык ритмин өткөрүп жибериши мүмкүн.
Макала караган экинчи көйгөй — Ethereum транзакцияларынын бир тектүү эместиги. Ether которуу, ERC-20 token которуу, NFT которуу, smart-келишим өз ара аракети жана ички транзакция бир эле жүрүм-турум түрүн билдирбейт. PhishEye бул айырмачылыктарды өзүнчө транзакция түрлөрү катары карап, байыраак граф көрсөтмөсүн түзүүнү максат кылат.
Ыкма эмнени сунуштайт?
PhishEye төрт негизги кадамдан турат:
1. Транзакция маалыматын даярдоо: Ethereum транзакциялары чогултулуп, жөнөтүүчү жана алуучу даректер, token түрү, которуу көлөмү, убакыт белгиси, gas маалыматы жана транзакция түрү чыгарылат. Нөл маанилүү же phishing контекстине тиешеси жок транзакциялар чыпкаланат.
2. Убакыттык граф түзүү: Даректер түйүн, транзакциялар болсо убакыт белгиси бар кыр катары моделденет. Граф “ким кимге жөнөттү?” деген суроону гана эмес, “качан, кайсы актив менен, кайсы транзакция түрү аркылуу жана кандай байланышта жөнөттү?” деген суроону да билдирет.
3. PhishTGL менен көрсөтмө үйрөнүү: Система temporal encoding, node memory, temporal attention, edge representation learning жана node-level contrastive learning компоненттерин колдонот. Максат — белгиленген маалымат аз болсо да дарек жана транзакция жүрүм-турумун маанилүү вектордук көрсөтмөлөргө айлантуу.
4. Phishing классификациясы: Үйрөнүлгөн түйүн жана кыр көрсөтмөлөрү LightGBM классификаторуна берилет. Ошентип система phishing транзакцияларын да, phishing көзөмөлүндөгү даректерди да божомолдойт.
Формулалар эмнени түшүндүрөт?
PDF’деги айрым формула саптары текст чыгарууда тартипсиз көрүнөт. Төмөнкү формулалар беттин көрүнүшү жана контекст бирге окулуп, макаладагы нотацияга мүмкүн болушунча ишенимдүү сакталып жазылган.
1. Ethereum транзакцияларынын граф катары аныкталышы
Бул жерде HTAMG, гетерогендик убакыттык атрибуттуу мультиграфты билдирет. \(\mathcal{V}\) Ethereum эсептерин, \(\mathcal{E}\) транзакцияларды, \(X^{\mathcal{V}}\) түйүн атрибуттарын, \(X^{\mathcal{E}}\) кыр/транзакция атрибуттарын, \(\mathcal{T}\) убакыт маалыматын жана \(\mathcal{L}\) phishing белгилерин билдирет.
Бул формула ар бир Ethereum транзакциясын кыр катары карайт. \(v_i\) жөнөтүүчү даректи, \(v_j\) алуучу даректи, \(t_k\) болсо транзакция убактысын көрсөтөт. Бир эле эки даректин ортосунда ар башка убакта бир нече транзакция болушу мүмкүн болгондуктан, түзүлүш “мультиграф” деп аталат.
Бул белги матрицасы даректердин да, транзакциялардын да phishing же phishing эмес класска тиешелүү экенин көрсөтөт. Демек маселе дарек классификациясы гана эмес, транзакция классификациясы да.
2. Сандык талааларды нормалдаштыруу
Транзакция мааниси жана gas сыяктуу сандык талаалар z-score нормалдаштыруу менен масштабдалат. Бул жерде \(x\) чийки маанини, \(\mu\) орточону, \(\sigma\) стандарттык четтөөнү билдирет. Бул процесс моделдин өтө чоң же өтө кичине сандык маанилерден ашыкча таасирленүүсүн азайтуу үчүн колдонулат.
3. Убакытты моделге өткөрүү
PhishEye убакытты жөн гана чийки сан катары колдонбойт. Бул формула убакыт маалыматын синус жана косинус компоненттери менен үзгүлтүксүз жана үйрөнүлүүчү көрсөтмөгө айландырат. Ошентип модель транзакциялар канча аралыкта жана кандай убакыттык тыгыздыкта болорун жакшыраак үйрөнө алат.
4. Түйүн эсин жана тарыхый жүрүм-турумду жаңыртуу
Транзакция болгондо жөнөтүүчү жана алуучу дарек үчүн тең билдирүү түзүлөт. \(s_v(t_e^-)\) жана \(s_u(t_e^-)\), транзакциядан дароо мурунку түйүн эсин көрсөтөт. Ошентип система даректин мурунку жүрүм-турумун жаңы транзакция менен кошо жаңыртат.
Бир түйүн үчүн бир убакыт терезесиндеги билдирүүлөр бириктирилет. Макалада бул бириктирүү үчүн орточо алуу ыкмасы колдонулганы айтылат.
GRU, башкача айтканда gated recurrent unit, түйүндүн эсин жаңыртат. Бул phishing жүрүм-турумун бир учурда эмес, убакыттын өтүшү менен пайда болгон транзакция үлгүлөрү аркылуу түшүнүүгө мүмкүндүк берет.
5. Коңшу түйүндөрдү temporal attention механизми менен бириктирүү
Бул формула модель бир даректин коңшуларын бирдей салмакта көрбөй турганын түшүндүрөт. Multi-head attention түзүлүшү кайсы коңшу транзакциялар маанилүүрөөк болушу мүмкүн экенин убакытка жана байланыш түрүнө жараша үйрөнүүгө аракет кылат.
Бул формулалар attention механизминдеги query, key жана value көрсөтмөлөрүн берет. \(\Vert\) белгиси бириктирүүнү билдирет. Модель коңшу түйүн көрсөтмөлөрүн, кыр көрсөтмөлөрүн жана убакыт айырмасы маалыматын бирге колдонот.
Бул кадамда түйүндүн мурунку катмардагы көрсөтмөсү менен attention механизминен келген жаңы маалымат бириктирилет. Натыйжада тиешелүү даректин байыраак вектордук көрсөтмөсү алынат.
6. Транзакция кырынын көрсөтүлүшү
Бул формула ошол эле алуучу дарекке мурун келген транзакциялардын көрсөтмөсүн топтойт. Phishing чабуулдарында көптөгөн кирүүлөрдүн кыска убакта бир дарекке агышы маанилүү сигнал болушу мүмкүн.
Бул формула жөнөтүүчү жана алуучу даректин көрсөтмөсүн бирге баалайт. Анткени транзакциянын шектүү же шектүү эместиги жөнөтүүчүгө же алуучуга гана эмес, экөөнүн ортосундагы байланышка да көз каранды.
Акыркы кыр көрсөтмөсү мурунку кыр көрсөтмөсүн, жөнөтүүчү-алуучу байланышын жана ошол эле алуучуга келген мурунку транзакциялар маалыматын бириктирүү аркылуу түзүлөт.
7. Контрастивдик үйрөнүү максаты
Модель оригинал графтан эки башка көрүнүш түзүү үчүн айрым кырларды кокус алып салат жана айрым түйүн өзгөчөлүктөрүн маскалайт. Максат — бир түйүн ар башка көрүнүштөрдө окшош көрсөтмө чыгарышын камсыз кылуу.
Бул контрастивдик үйрөнүү формуласы бир түйүндүн эки башка граф көрүнүшүндөгү көрсөтмөлөрүн жакындатууга, ал эми ар башка түйүндөрдүн көрсөтмөлөрүн ажыратууга аракет кылат. \(\tau\) температура параметри; \(\theta_t\) болсо убакытка байланыштуу окшоштук упайын билдирет.
Бул жерде \(p(\cdot)\) эки катмарлуу feed-forward тармак, \(s(\cdot)\) болсо проекцияланган көрсөтмөлөрдүн ортосундагы косинустук окшоштук.
Жалпы максат функциясы эки граф көрүнүшүн симметриялуу баалайт. Модель бул максатты оптималдаштырып, белгилерге ашыкча көз каранды болбой түйүн жана кыр көрсөтмөлөрүн үйрөнөт.
8. Айрым түйүн өзгөчөлүктөрү
\(aid_v\) бир дарекке келген транзакциялардын санын, \(aod_v\) болсо даректен чыккан транзакциялардын санын билдирет.
Жалпы даража даректин жалпы транзакция тыгыздыгын көрсөтөт.
Бул формулалар кирген жана чыккан нарк агымын билдирет. Phishing даректеринде кыска убакта жогорку кирүү жана андан кийин тез чыгуу байкалышы мүмкүн.
Даражанын убакыттык тыгыздыгы транзакциялар убакыт боюнча канчалык кысылганын көрсөтөт. Phishing кампанияларында кыска убакта тыгыз транзакциялардын болушу ушул жагынан маанилүү.
PageRank сыяктуу бул өзгөчөлүк кирген байланыш түзүлүшүнө карап даректин тармак ичиндеги салыштырмалуу маанисин өлчөйт.
График, таблица жана схеманын негизги билдирүүсү
PDF’деги визуалдар түз көчүрүлбөй, негизги билдирүү төмөнкүчө жыйынтыкталат:
3-беттеги мисал: Бир phishing дареги кыска убакта бир нече жабырлануучудан ар башка түрдөгү актив алып, андан кийин бул каражаттарды башка дарекке өткөргөнү көрсөтүлөт. Негизги билдирүү — phishing жүрүм-турумун бир транзакциядан эмес, кыска убакта түзүлгөн топтолгон жана багытталган агым үлгүсүнөн түшүнүүгө болот.
Иш агымынын схемасы: PhishEye адегенде транзакция маалыматын чогултат, андан кийин аны убакыттык графка айландырат, кийин PhishTGL менен көрсөтмө үйрөнөт жана акыркы этапта phishing дарек/транзакция классификациясын жүргүзөт. Башкача айтканда, система башынан аягына чейинки “маалымат → граф → көрсөтмө → аныктоо” pipeline’ин сунуштайт.
Өзгөчөлүктөр таблицасы: Модель транзакция көлөмүнө гана карабайт. Кирүү/чыгуу даражасы, жалпы транзакция саны, кирген-чыккан нарк агымы, келишим менен өз ара аракеттенүү катышы, PageRank, коңшу борборлугу жана убакыттык тыгыздык сыяктуу 18 ар башка түйүн өзгөчөлүгүн колдонот.
Өндүрүмдүүлүк таблицалары: PhishEye DeepWalk, GraphSAGE, TGAT, TTAGN, TGC жана Trans2vec сыяктуу ыкмалар менен салыштырылат. Жалпы билдирүү — убакыттык жана гетерогендик граф ыкмасы статикалык же жарым-динамикалык ыкмаларга караганда тең салмактуу натыйжа берет.
Реалдуу дүйнө deployment графиктери: Реалдуу тармакта PhishEye төмөнүрөөк өткөрүп жиберүү деңгээлин жана төмөнүрөөк жалган сигнал деңгээлин чыгарганы айтылат. Бул жыйынтык система лабораториялык маалыматта гана эмес, жандуу Ethereum транзакция агымында да сыналганын көрсөтөт.
Каражат агымы таблицалары: Аныкталган phishing каражаттарынын маанилүү бөлүгү борборлоштурулган биржаларга, mixer кызматтарына, cross-chain көпүрөлөргө жана DEX’терге өткөрүлгөнү айтылат. Бул чабуулдан кийинки каражатты жашыруу жана таратуу этабы аныктоонун өзү сыяктуу маанилүү экенин көрсөтөт.
Эксперименттер кантип жүргүзүлгөн?
Изилдөөчүлөр 1.000 тастыкталган phishing дареги жана 160.658 phishing эмес дарек негизинде маалымат топтомун түзгөн. Жалпысынан 416.541 транзакция каралган. Алардын 48.135и phishing, 368.406сы phishing эмес транзакция катары белгиленген.
Маалымат топтомун түзүүдө phishing даректеринин ишенимдүүлүгү үчүн бир нече Web3 коопсуздук булагы, тобокелдик аудитинин ырастоосу, жабырлануучу билдирүүлөрү жана phishing сайт анализи колдонулган. Бул ыкма чоңураак, бирок ызы-чуу маалымат топтомунун ордуна кичирээк, бирок ишенимдүүлүгү жогору позитивдүү белги топтомун түзүүнү максат кылат.
Модель окутууда PhishTGL үчүн 2 граф катмары, 8 attention head, 128 өлчөмдүү түйүн эс тутуму жана temporal representation колдонулат. Кырлардын %20сы кокус алынат, түйүн өзгөчөлүктөрүнүн %20сы маскаланат. LightGBM классификатору болсо үйрөнүлгөн көрсөтмөлөрдө phishing / phishing эмес айырмасын аныктоо үчүн колдонулат.
Эксперименттер стандарттуу train-test бөлүнүүсү менен гана чектелбейт. Макалада “unseen node”, башкача айтканда окутууда эч качан көрүлбөгөн даректерде да тест жүргүзүлөт. Бул маанилүү, анткени реалдуу дүйнөдө phishing даректери дайыма өзгөрүп турат жана система мурда такыр көрбөгөн даректерди да баалашы керек.
Жыйынтыктар эмнени көрсөтөт?
Макала билдирген негизги жыйынтыктарга ылайык PhishEye phishing транзакцияларын аныктоодо %99,25 precision, %77,81 recall, %87,23 F1 жана %98,43 AUC көрсөткүчтөрүнө жетет. Phishing эсептерин аныктоодо болсо %92,24 precision, %96,24 recall, %94,19 F1 жана %98,03 AUC билдирилет.
Салыштырма эксперименттерде PhishEye өзгөчө F1 жана AUC жагынан көптөгөн негизги жана заманбап ыкмалардан жакшы натыйжа көрсөтөт. Бул модель “өтө аз жалган сигнал чыгаруу” жагында гана эмес, phishing жүрүм-турумун кармоо жагында да тең салмактуу иштегенин көрсөтөт.
Реалдуу дүйнө deployment’ында система 1 Mayıs 2023 менен 31 Temmuz 2024 аралыгында 2.153 phishing дарегин аныктаганы айтылат. Алардын 1.803ү жалпыга ачык отчеттордон мурда аныкталганы, 196 дарек болсо кийинчерээк тобокелдик аудиторлору тарабынан шектүү деп ырасталганы билдирилет.
Бул жыйынтыктар маанилүү болгону менен этият окулушу керек. Макаладагы “потенциалдуу жоготууну алдын алуу” сөз айкашы системанын эрте эскертүү мүмкүнчүлүгүнө негизделген изилдөөчү баасы; аны түз так финансылык натыйжа же кепилдик катары чечмелөөгө болбойт.
Бул эмне үчүн маанилүү?
Blockchain коопсуздугунда чабуулдан кийинки талдоо сыяктуу эле эрте эскертүү да маанилүү болуп баратат. Анткени phishing чабуулдарында которуу болгондон кийин активдерди кайтарып алуу көбүнчө кыйын болот. Дарек мурда phishing деп кабарланганын күтүү системанын чабуулдан кийин гана реакция кылганын билдирет. PhishEye’дын максаты болсо жалпыга ачык отчет түзүлө электе эле тобокел жүрүм-турум үлгүлөрүн кармоо.
Бул изилдөө граф үйрөнүү коопсуздук тармагында эмне үчүн күчтүү курал экенин да көрсөтөт. Дарек өзүнчө зыянсыз көрүнүшү мүмкүн; бирок кыска убакта көп даректен кирүү алышы, белгилүү түрдөгү активдерди чогултушу жана кийин аларды тез ар башка багыттарга таратышы күчтүү жүрүм-турум сигналын жаратышы мүмкүн.
PhishEye’дын маанилүү жагы Ethereum транзакцияларын бир типтүү акча которуу катары карабаганы. FT, NFT, Ether которуу жана келишим өз ара аракеттери ар башка транзакция түрлөрү катары каралат. Бул айырма өзгөчө заманбап Web3 чабуулдарында маанилүү; анткени чабуулдар ETH которуу гана эмес, NFT approval, ERC-20 transferFrom чакыруусу же multi-token кыймылы аркылуу да болушу мүмкүн.
Көңүл буруучу жагдайлар
1. Preprint мүнөзү: Изилдөө arXiv v1 катары сунушталгандыктан, жыйынтыктар акыркы peer-reviewed версиядай так кабыл алынбашы керек.
2. Жалган позитив тобокелдиги: Blockchain даректери псевдонимдүү. Система бир даректи шектүү деп белгилегени өзүнчө реалдуу дүйнөдөгү адам же уюм тууралуу так айыптоо дегенди билдирбейт.
3. Off-chain маалыматтын жетишсиздиги: Система негизинен on-chain транзакция жазууларына таянат. Phishing сайттары, социалдык медиа кампаниялары, Discord шилтемелери же жасалма интерфейстер сыяктуу chain сыртындагы сигналдар моделге түз киргизилбесе, айрым контексттер жетишпей калышы мүмкүн.
4. Белги сапаты: Phishing белгилери этият ырасталганы менен, бул тармакта абсолюттук тактык кыйын. Жаңы чабуул ыкмалары, дарек ротациясы жана татаал каражат агымдары айрым каталарга алып келиши мүмкүн.
5. Коопсуздук максаты: Бул материал коопсуздук боюнча маалымат берүү максатын көздөйт. Кайсы бир крипто актив транзакциясы, инвестициялык чечим же юридикалык аракет үчүн жалгыз колдонулбашы керек.
Жыйынтык
PhishEye изилдөөсү Ethereum phishing аныктоодо статикалык граф ыкмалары чектелүү болушу мүмкүн экенин көрсөткөн күчтүү мисал берет. Чабуулчу жүрүм-туруму көбүнчө убакыттын өтүшү менен өнүккөндүктөн, транзакцияларды убакыттык жана гетерогендик граф катары моделдөө маанилүүрөөк болушу мүмкүн.
Макаланын негизги салымы — Ethereum транзакцияларын даректер аралык байланыш катары гана эмес, убакыт, транзакция түрү, token түрү, түйүн өзгөчөлүктөрү, кыр өзгөчөлүктөрү жана тарыхый жүрүм-турум эс тутуму менен бирге үйрөнгөн түзүлүштү сунушташы. PhishTGL модели белгиленген маалыматка ашыкча көз карандылыкты азайтуу үчүн контрастивдик үйрөнүүнү колдонот; LightGBM болсо үйрөнүлгөн көрсөтмөлөр аркылуу акыркы классификацияны жасайт.
Жыйынтыктар үмүттөндүргөнү менен, системанын жалган позитив чыгаруу ыктымалдыгы, off-chain контекстинин жетишсиздиги жана preprint мүнөзү эске алынышы керек. Verianla окурманы үчүн бул изилдөөнүн эң үйрөтүүчү жагы мындай: blockchain’деги коопсуздук талдоосу бир транзакцияга гана кароо менен эмес, транзакциялар убакыттын өтүшү менен түзгөн байланыштык үлгүлөрдү түшүнүү аркылуу күчөйт.
Булак жана ыкма жөнүндө эскертүү
Бул макала “Phishing Detection in Ethereum via Temporal Graph Contrastive Learning” аттуу академиялык PDF негизинде даярдалган оригинал кыргызча редакциялык материал. Текст сөзмө-сөз котормо эмес; макаладагы көйгөй, ыкма, формулалар, эксперименттер, таблицалар, чектөөлөр жана этикалык эскертүүлөр жөнөкөйлөштүрүлүп түшүндүрүлгөн.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген