

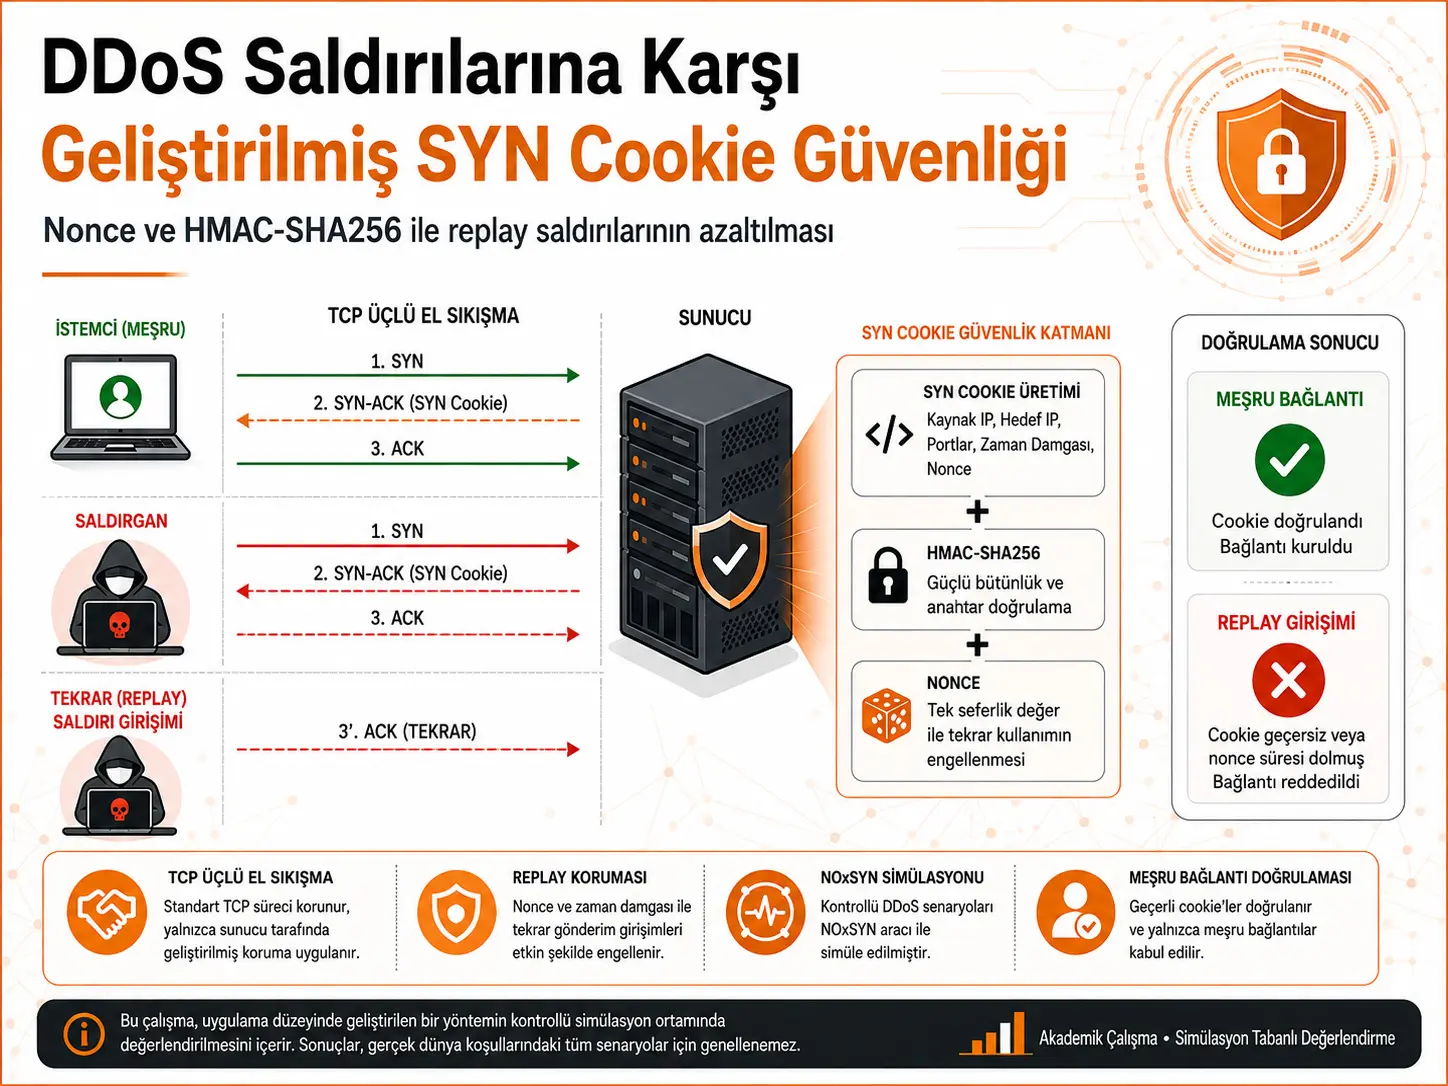
Таҳқиқот тақвияти санҷишро бар зидди ҳамлаҳои replay тавассути илова кардани HMAC-SHA256, тамғаи вақт ва nonce-и барои ҳар пайвастшавӣ тавлидшаванда ба механизми анъанавии SYN cookie, ки дар ҳамлаҳои SYN flood ба дастфишории сегонаи TCP истифода мешавад, баррасӣ мекунад. Барои ин муҳаққиқон муҳити махсуси симулятсионии NOxSYN-ро дар асоси Python таҳия карда, равиши анъанавии SYN cookie-и сабки RFC 4987-ро бо низоми такмилёфта бо nonce дар як муҳити назоратшаванда муқоиса карданд. Дар механизми такмилёфта бо nonce вақти миёнаи тавлиди cookie 0,0023 ms ва вақти миёнаи санҷиш 0,0017 ms чен карда шуд; ҳамаи амалҳои криптографӣ барои ҳар пайвастшавӣ аз 1 ms камтар буданд. Бо вуҷуди ин, таҳқиқот на дар стеки TCP/IP-и дараҷаи истеҳсолӣ, балки дар прототипи лаборатории виртуализатсияшудае анҷом дода шуд, ки дар фазои корбарӣ кор мекунад, ва самаранокии амниятӣ бар зидди навъҳои гуногуни ҳамлаҳои replay бо метрикаҳои фарогири амниятӣ чен карда нашуд.
Натиҷаи муҳими таҳқиқот танҳо пешниҳод кардани “SYN cookie-и амнтар” нест. Таҳқиқот нишон медиҳад, ки пайваст кардани параметрҳои пайвастшавӣ ба nonce-и кӯтоҳумр ва HMAC амалӣ аст, аммо ин бо хароҷоти хеле пасти коркарди равиши анъанавии SYN cookie яксон нест. Дар зери бори устувори SYN flood истифодаи нормализатсияшудаи CPU дар тарафи сервер барои механизми такмилёфта бо nonce ба %31,35 расид, дар ҳоле ки дар равиши анъанавӣ ин нишондиҳанда аз %1 камтар буд. Аз ин рӯ, хароҷоти тавлиди nonce, ҳисобкунии васеъшудаи HMAC ва ҷадвали муваққатии nonce, ки барои муқовимат ба replay илова шудаанд, нодида гирифта намешаванд.
Аз нигоҳи Туркия: Натиҷаҳо метавонанд барои такмил додани ҳифозат аз SYN flood дар марказҳои дода, хизматрасониҳои абрӣ, шабакаҳои корпоративӣ, инфрасохтори провайдерҳои хизматрасонӣ ва низомҳои IoT дар Туркия як равиши техникӣ пешниҳод кунанд; аммо дар таҳқиқот трафики шабакавӣ ё додаҳои инфрасохтории махсуси Туркия мавҷуд нестанд. Интиқоли мустақими нишондиҳандаҳои иҷроиши таҳқиқот ба низомҳои маҳаллӣ дуруст нест. Барои истифодаи воқеӣ дар Туркия санҷиши дубора бо татбиқ дар сатҳи ядрои Linux, меъмориҳои гуногуни протсессор, шароити воқеии масирёбӣ, шабакаҳои гуногуни ISP ва манбаъҳои тақсимшудаи ҳамла зарур аст.
Мушкилоти асосии таҳқиқот чист?
Пайвастшавии TCP одатан бо дастфишории сеқадамӣ байни муштарӣ ва сервер таъсис меёбад: муштарӣ SYN мефиристад, сервер бо SYN-ACK ҷавоб медиҳад ва муштарӣ дар охир ACK мефиристад. Сервери анъанавӣ метавонад пеш аз расидани ACK-и охирин маълумоти муваққатии ҳолати пайвастшавиро нигоҳ дорад. Вақте ки шумораи зиёди дархостҳои қалбакӣ ё нотамоми SYN фиристода мешаванд, ин пайвастшавиҳои нимкушода метавонанд захираҳои серверро масраф кунанд; механизми асосии ҳамлаи SYN flood ҳамин аст.
Равиши SYN cookie ин мушкилотро бо рамзгузории маълумоти зарурӣ дар рақами ибтидоии пайдарпаии TCP, ба ҷойи нигоҳ доштани ҳолати пайвастшавии нимкушода дар сервер, коҳиш медиҳад. Вақте ACK аз муштарӣ мерасад, сервер cookie-ро месанҷад ва танҳо баъд аз он пайвастшавиро месозад. Ҳамин тавр, барои дастфишориҳои нотамом ҷудо кардани ҳолати пайвастшавӣ ба шакли классикӣ зарур намешавад.
Мушкилоти дувуме, ки муҳаққиқон бар он таъкид мекунанд, replay, яъне истифодаи дубораи арзиши санҷишие мебошад, ки қаблан дуруст буд. Агар cookie-и анъанавӣ дар дохили равзанаи вақт ягонагии кофии махсуси пайвастшавӣ надошта бошад, истифодаи дубораи арзиши қаблан мушоҳидашуда метавонад аз ҷиҳати назариявӣ сатҳи нави ҳамла эҷод кунад. Тарҳи пешниҳодшуда дар ин нуқта ҳадаф дорад ҳар як кӯшиши пайвастшавиро ба nonce баст кунад.
Чаро nonce ва HMAC якҷоя истифода мешаванд?
Nonce арзиши ягона ё кӯтоҳумрест, ки барои амали муайяни протокол истифода мешавад. Дар ин таҳқиқот ҳадаф ин аст, ки барои ҳар дархости SYN nonce-и аз ҷиҳати криптографӣ амн тавлид шуда, он ба санҷиши пайвастшавӣ дохил карда шавад. Бо ин роҳ арзишҳои санҷишии аз як параметрҳои пайвастшавӣ дар вақтҳои гуногун ҳосилшуда аз ҳам ҷудо карда мешаванд.
HMAC-SHA256 бошад, калиди махфиро бо параметрҳои пайвастшавӣ якҷо карда, коди тасдиқшавандаи аутентификатсия тавлид мекунад. Муносибати асосӣ дар бахше, ки чаҳорчӯбаи татбиқшударо тавсиф мекунад, чунин аст:
\[ SYN\_Cookie = HMAC(K, ClientIP \parallel Port \parallel T \parallel N) \]
Дар ин ҷо K калиди махфӣ, T тамғаи вақт ва N арзиши nonce-ро ифода мекунад. Азбаски рақами пайдарпаии TCP танҳо 32 bit аст, дар таҳқиқот баромади 256 bit-и HMAC-SHA256 то 32 bit кӯтоҳ карда мешавад:
\[ Cookie = Truncate_{32}\left(HMAC(K, IP \parallel Port \parallel T \parallel N)\right) \]
Ин кӯтоҳкунӣ имкон медиҳад, ки cookie дар майдони рақами пайдарпаии TCP ҷойгир карда шавад. Амният танҳо ба худи баромади 32 bit вобаста гузошта намешавад; калиди махфӣ, муҳлати эътибори маҳдудшуда бо вақт ва давраи зиндагии nonce якҷоя истифода мешаванд.
Чаро фарқи формулаҳо дар манбаъ муҳим аст?
Дар бахши қаблии симулятсияи ҳамлаи таҳқиқот як ифодаи намунавии HMAC нишонии IP-и муштарӣ, порти муштарӣ, IP-и сервер, порти сервер ва тамғаи вақтро дар бар мегирад, аммо арзиши nonce-ро ба таври возеҳ нишон намедиҳад. Баръакс, дар бахшҳои баъдӣ, ки механизми татбиқшударо муфассал шарҳ медиҳанд, nonce-и N бевосита қисми вуруди HMAC мебошад. Илова бар ин, дар шарҳи дигар гуфта мешавад, ки маълумоти IP/port-и муштарӣ ва сервер якҷоя истифода мешаванд, дар ҳоле ки формулаи фишурдаи баъдӣ танҳо IP, port, тамғаи вақт ва nonce-ро нишон медиҳад. Аз ин рӯ, дар манбаъ дар ифодаи вуруди HMAC мутобиқати комили нотационӣ вуҷуд надорад. Мантиқи асосии механизми татбиқшуда, тавре ки дар бахшҳои баъдии усул тавзеҳ дода шудааст, пайваст кардани nonce ба ҳисоби санҷиш мебошад.
Дастфишории такмилёфтаи TCP чӣ гуна кор мекунад?
Механизме, ки муҳаққиқон дар Расми 8 ва Расми 9 нишон медиҳанд, аз чор марҳилаи асосии санҷиш иборат аст. Пас аз гирифтани дархости SYN сервер nonce тавлид мекунад ва cookie-и асосёфта ба HMAC-ро ҳисоб мекунад. Cookie дар рақами пайдарпаии TCP-и бастаи SYN-ACK ҷойгир мешавад, nonce бошад дар прототипи таҳқиқот дар опсияи таҷрибавии TCP ҷойгир карда мешавад. Муштарӣ бе донистани сохтори дохилии cookie бо мантиқи оддии ACK ҷавоб медиҳад. Сипас сервер эътибори nonce ва арзиши аз нав ҳисобшудаи HMAC-ро месанҷад.
Verianla Live: Ҷараёни санҷиши SYN cookie-и такмилёфта бо nonce
Ин ҷадвали раванд механизми такмилёфтаи handshake-и таҳқиқотро ҷамъбаст мекунад. Намоиш пайдарпаии амалҳоро дар прототипи таҷрибавии NOxSYN ифода мекунад; он тамоми кори TCP/IP-ро дар муҳити истеҳсолӣ ифода намекунад.
| Марҳила | Шарҳ | Манбаъ |
|---|---|---|
| 1. Оғози муштарӣ | Муштарӣ бастаи SYN-ро бо нишонии IP, порт ва рақами ибтидоии пайдарпаии худ ба сервер мефиристад. | Бахш 7.3, Расм 8 |
| 2. Тавлиди cookie ва nonce | Сервер nonce-и криптографӣ тавлид мекунад; бо истифода аз калиди махфӣ, параметрҳои пайвастшавӣ, тамғаи вақт ва nonce, SYN cookie-и асосёфта ба HMAC ҳисоб карда мешавад. | Бахш 7.1–7.5, Расм 5 ва Расм 8 |
| 3. SYN-ACK ва ACK-и муштарӣ | Cookie дар рақами пайдарпаии TCP ҷойгир мешавад; дар прототип nonce тавассути опсияи таҷрибавии TCP интиқол дода мешавад. Муштарӣ бо ACK ҷавоб медиҳад. | Бахш 7.3 ва 8, Расм 8 |
| 4. Санҷиш ва бекор кардани nonce | Сервер эътибори вақт, истиноди nonce ва арзиши аз нав ҳисобшудаи HMAC-ро месанҷад. Пас аз санҷиши муваффақ nonce беэътибор ва ҳазф мешавад; дархости номуваффақ рад карда мешавад. | Бахш 7.4–7.5, Расм 9 |
Verianla Live: Ин намоиши раванд дар браузер аз ҷадвали намоёни додаҳои илмии боло сохта мешавад. Ҷадвал ҳамчун source-of-truth-и илмӣ нигоҳ дошта мешавад.
Оё низом воқеан комилан stateless аст?
Дар ин нуқта истилоҳоти истифодашудаи таҳқиқотро бояд бодиққат хонд. Бартарии асосии SYN cookie-и анъанавӣ ин аст, ки барои ҳар пайвастшавии нимкушода дар тарафи сервер ҳолати пайвастшавӣ нигоҳ дошта намешавад. Низоми пешниҳодшуда низ ҳолати пурраи пайвастшавии TCP-ро нигоҳ намедорад; аммо барои пешгирии replay дар дохили ҳамон равзанаи эътибор, арзишҳои nonce-ро муддати кӯтоҳ пайгирӣ мекунад.
Дар бахши усули таҳқиқот ба таври возеҳ гуфта мешавад, ки барои ҳар SYN-и воридшаванда nonce-и дорои энтропияи баланд тавлид мешавад ва байни параметрҳои пайвастшавии муштарӣ ва nonce ҷадвали муваққатии мувофиқаткунӣ нигоҳ дошта мешавад. Пас аз санҷиши муваффақи ACK nonce фавран ҳазф мешавад; агар санҷиш номуваффақ бошад, сабт низ хориҷ карда мешавад.
Аз ин рӯ, арзёбии механизм ҳамчун сохтори “умуман ҳолатро нигоҳ намедорад” бо ҳамон маънои SYN cookie-и классикӣ дуруст нест. Ифодаи дақиқтар ин аст: тарҳе, ки ҳолати пурраи пайвастшавиро нигоҳ намедорад, аммо барои муқовимат ба replay аз ҳолати минималӣ ва кӯтоҳумри nonce истифода мекунад. Худи таҳқиқот низ дар бахшҳои баъдӣ инро бо ибораи “core stateless philosophy” маҳдуд мекунад.
NOxSYN чист?
NOxSYN муҳити махсуси симулятсиониест, ки муҳаққиқон дар доираи ин таҳқиқот бо Python 3.10 таҳия кардаанд. Он framework-и умумимақсади беруна ё қаблан нашршуда нест. Он чор модули асосӣ дорад:
- SYN Cookie Server: бо истифода аз HMAC-SHA256 ва nonce cookie тавлид ва санҷиш мекунад.
- Legitimate Client: дастфишории муқаррарии сегонаи TCP-ро иҷро мекунад.
- SYN Flooding Module: ҳаҷми зиёди бастаҳои қалбакии SYN тавлид мекунад.
- PCAP Analyzer: пас аз таҷриба ҷуфтҳои бастаҳо ва рафтори санҷишро таҳлил мекунад.
Барои ҳисобкунии криптографӣ ва сохтани бастаҳо ҷузъҳои hmac, hashlib ва scapy-и Python истифода шудаанд. Барои ҳар дархости SYN 128 bit nonce тавлид шуда, барои тавлиди nonce аз os.urandom() ва энтропияи иловагӣ истифода шудааст. Дар прототип nonce тавассути опсияи таҷрибавии Kind 254-и TCP интиқол дода шуда, мувофиқи маълумоти IP/port-и муштарӣ дар ҷадвали муваққатии мувофиқаткунӣ нигоҳ дошта шудааст.
Додаҳои баста ва log чӣ гуна санҷида шуданд?
Муҳаққиқон танҳо ба баромади консол такя накарданд. Дар ҷараёни таҷрибаҳо трафик дар формати PCAP сабт шуд; бастаҳои SYN, HMAC cookie-ҳои кӯтоҳшуда дар SYN-ACK, бастаҳои ACK ва трафики SYN flood дар сатҳи баста таҳлил шуданд. Дар Расми 11-и таҳқиқот ҷойгиршавии cookie дар майдони TCP sequence number-и як бастаи SYN-ACK тавассути Wireshark нишон дода шудааст.
NOxSYN ҳамчунин log-ҳои JSON тавлид кардааст. Ин сабтҳо тамғаи вақт, нишонии IP-и муштарӣ, порти муштарӣ, арзиши hexadecimal nonce ва HMAC cookie-и кӯтоҳшудаи мувофиқро дар бар мегиранд. Муҳаққиқон кӯшиш карданд бо муқоисаи мутақобилаи сабтҳои JSON ва додаҳои PCAP тавлиди cookie ва ягонагии nonce-ро тасдиқ кунанд.
Муҳити таҷриба то чӣ андоза воқеӣ аст?
Муҳити санҷиш аз ду мошини виртуалии Kali Linux иборат буд. Мошинҳои виртуалӣ дар дохили Parallels Desktop дар MacBook Air-и дорои протсессори Apple M1 ARM64, 8 GB RAM ва macOS Sonoma 14.3 кор мекарданд. Як мошини виртуалӣ нақши сервер ва мошини дигари виртуалӣ ҳам нақши муштарии қонунӣ ва ҳам ҳамлагари SYN flood-ро иҷро мекард.
Ин сохтор барои таҷрибаи назоратшаванда ва такроршаванда муфид аст; аммо маънои botnet-и калон, провайдерҳои гуногуни интернет, шумораи зиёди манбаъҳои мустақили ҳамла, асимметрияҳои воқеии масирёбӣ ё таҷҳизоти серверии дараҷаи истеҳсолиро надорад.
Ҷиҳатҳои қавии таҳқиқот кадомҳоянд?
- Пешниҳод танҳо консептуалӣ намонд ва дар прототипи махсуси NOxSYN барои таҳқиқот татбиқ шуд.
- Механизми анъанавии SYN cookie-и сабки RFC 4987 низ ҳамчун заминаи муқоиса алоҳида татбиқ шуд.
- Тавлиди cookie, вақти санҷиш, истифодаи CPU ва throughput-и софи криптографӣ алоҳида чен карда шуданд.
- Санҷиши сатҳи баста ва сатҳи барнома бо истифода аз сабтҳои PCAP ва JSON якҷоя анҷом дода шуд.
- Давраи зиндагии nonce ва бекор кардани он пас аз санҷиши муваффақ ба таври возеҳ моделсозӣ шудааст.
- Муҳаққиқон прототипи фазои корбарӣ, виртуализатсия ва масъалаҳои умумисозӣ ба муҳити истеҳсолиро ҳамчун маҳдудият ошкоро пазируфтаанд.
Маҳдудиятҳои асосии таҳқиқот кадомҳоянд?
Якум, NOxSYN татбиқи SYN cookie нест, ки ба ядрои воқеии низоми оператсионӣ ҳамгиро шуда бошад. Коди Python дар фазои корбарӣ идоракунии воқеии TCP backlog, ҷадвалҳои пайвастшавии kernel, давраи зиндагии socket, коркарди zero-copy, interrupt coalescing ё оптимизатсияҳои kernel fast-path-ро модел намекунад.
Дуюм, сервер пас аз ACK-и муваффақ socket-и воқеӣ эҷод карда, сессияи пурраи TCP-ро идома намедиҳад. Аз ин рӯ, таҳқиқот асосан санҷиши cookie-ро меозмояд; ҳолати дарозмуддати пайвастшавӣ, масрафи воқеии хотира ва давраи пурраи зиндагии пайвастшавиро чен намекунад.
Сеюм, HMAC-SHA256 ва тавлиди nonce-и амн барои ҳар SYN хароҷоти иловагии ҳисобкуниро ба вуҷуд меорад. Гарчанде ин хароҷот дар таҷрибаи назоратшаванда идорашаванда монд, нишон дода нашудааст, ки дар ҳамлаҳои ҳаҷман хеле калонтар ё дастгоҳҳои IoT-и дорои захираҳои маҳдуд ҳамон натиҷа ба даст меояд.
Чорум ва аз нигоҳи тафсири амният муҳимтар аз ҳама, таҳқиқот арзёбии фарогири миқдории амниятро барои ҳамлаҳои replay анҷом надодааст. Меъёрҳое чун replay detection rate, replay success rate, false acceptance rate ва false rejection rate дар таҷрибаҳои мавҷудаи таҳқиқот гузориш нашудаанд.
Панҷум, муштарӣ ва ҳамлагар дар мошинҳои виртуалии як компютери ҷисмонӣ кор мекунанд. Ин ҳолат гуногунии IP-и манбаъ дар ҷаҳони воқеӣ, масирҳои асимметрӣ, таъхирҳои шабакавӣ ва ҳамлагарони аз ҷиҳати ҷуғрофӣ тақсимшударо ифода намекунад.
Таҳқиқот чиро дастгирӣ мекунад ва чиро дастгирӣ намекунад?
Натиҷаҳое, ки таҳқиқот дастгирӣ мекунад:
- Истифодаи nonce, тамғаи вақт ва HMAC дар прототипи NOxSYN ба ҷараёни санҷиши SYN cookie татбиқ шудааст.
- Дастфишориҳои қонунӣ дар зери бори назоратшавандаи SYN flood санҷида шудаанд.
- Вақтҳои ченшудаи амалиёти криптографии тарафи сервер барои ҳар пайвастшавӣ аз 1 ms камтар буданд.
- Пайгирии nonce ҳамчун арзиши яккарата бар зидди replay қабати иловагии санҷиш эҷод кардааст.
- Татбиқи сохтори такмилёфта аз ҷиҳати ҳисобкунӣ ва идоракунии ҳолат хароҷоти ченшаванда дорад.
Натиҷаҳое, ки таҳқиқот дастгирӣ намекунад ё ҳанӯз насанҷидааст:
- Нишон дода нашудааст, ки ҳамлаҳои DDoS дар миқёси воқеии интернет ба таври қатъӣ пешгирӣ шудаанд.
- Ҳамон иҷроиш дар Linux-и сатҳи kernel ё дигар стекҳои истеҳсолии TCP/IP исбот нашудааст.
- Throughput-и софи криптографии тақрибан 248 ҳазор пайвастшавӣ/сония маънои онро надорад, ки сервери воқеии шабакавӣ ҳамон шумораи пайвастшавиҳои TCP-ро бардошта метавонад.
- Муваффақияти фарогири амниятӣ бар зидди ҳамаи навъҳои ҳамлаҳои replay чен карда нашудааст.
- Нишон дода нашудааст, ки дар низомҳои IoT, абрӣ ва марказҳои дода ҳамон арзишҳои CPU ва таъхир ба даст меоянд.
- Таҳқиқот санҷишро дар трафики воқеии шабакавӣ ё ҳамлаҳои DDoS дар Туркия пешниҳод намекунад.
Усул ва натиҷаҳои таҳқиқот
Сохтори таҷрибавӣ
| Ҷузъ | Сохтори истифодашуда дар таҳқиқот |
|---|---|
| Низоми оператсионӣ | Kali Linux, мошини виртуалии Parallels |
| Низоми оператсионии асосӣ | macOS Sonoma 14.3 |
| Мошини ҷисмонӣ | MacBook Air M1 |
| Протсессор | Apple M1, ARM64 |
| Хотира | 8 GB RAM |
| Забони барномасозӣ | Python 3.10 |
| Коркарди баста | Scapy |
| Таҳлили баста | Wireshark ва NOxSYN PCAP Analyzer |
| Криптография | HMAC-SHA256 |
| Nonce | Барои ҳар SYN 128 bit; os.urandom() ва энтропияи иловагӣ |
| Интиқоли TCP | Опсияи таҷрибавии TCP Kind 254 барои nonce |
| Баромади HMAC | Барои майдони TCP sequence number то 32 bit кӯтоҳ карда шудааст |
Вақти амалиёти криптографӣ
Механизми анъанавӣ ва механизми такмилёфта бо nonce дар 160 такрори назоратшаванда муқоиса шуданд. Ҳангоми тавлиди cookie версияи такмилёфта бо nonce вақти миёнаи кӯтоҳтар дод, дар ҳоле ки хароҷоти санҷиш афзуд.
Verianla Live: Вақтҳои коркарди cookie дар механизми анъанавӣ ва такмилёфта бо nonce
Арзишҳо танҳо амалҳои криптографии тавлид ва санҷиши cookie дар тарафи серверро дар бар мегиранд; вақти интиқоли шабака, log ва файлии I/O ба ин ченкуниҳо дохил нест.
| Амалиёт | Анъанавӣ (ms) | Такмилёфта бо nonce (ms) | Манбаъ |
|---|---|---|---|
| Миёнаи тавлиди cookie | 0,0046 | 0,0023 | Ҷадвал 3 |
| Ҳадди ақали тавлиди cookie | 0,0028 | 0,0020 | Ҷадвал 3 |
| Ҳадди аксари тавлиди cookie | 0,1200 | 0,0263 | Ҷадвал 3 |
| Миёнаи санҷиш | 0,0005 | 0,0017 | Ҷадвал 3 |
| Ҳадди ақали санҷиш | 0,0004 | 0,0016 | Ҷадвал 3 |
| Ҳадди аксари санҷиш | 0,0020 | 0,0049 | Ҷадвал 3 |
Verianla Live: Визуализатсия дар браузер аз ҷадвали намоёни додаҳои илмии боло сохта мешавад. Ҷадвал ҳамчун source-of-truth-и илмӣ нигоҳ дошта мешавад.
Вақти миёнаи тавлиди cookie дар сохтори анъанавӣ 0,0046 ms ва дар сохтори такмилёфта бо nonce 0,0023 ms чен карда шудааст. Муҳаққиқон ин фарқро бо он шарҳ медиҳанд, ки дар прототипи такмилёфта бо nonce ҳисобкунии индекси MSS, амали timestamp counter ва амалҳои 32 bit-и ISN bit-packing, ки дар сохтори анъанавии сабки RFC 4987 лозиманд, хориҷ шудаанд.
Дар муқобил, вақти миёнаи санҷиш аз 0,0005 ms ба 0,0017 ms афзудааст. Сабаб аз нав ҳисоб кардани вуруди васеъшудаи HMAC мебошад, ки nonce-ро дар бар мегирад. Гарчанде ҳар ду арзиш аз ҷиҳати мутлақ аз 1 ms хеле камтаранд, хулосаи “nonce ҳеҷ хароҷот надорад” баровардан мумкин нест.
Таъхири ченшуда дар тарафи муштарӣ
| Меъёр | Механизми такмилёфта бо nonce |
|---|---|
| Handshake-и анҷомёфта | 5 |
| RTT-и миёна | 112,0422 ms |
| RTT-и ҳадди ақал | 98,7142 ms |
| RTT-и ҳадди аксар | 123,5973 ms |
| Инҳирофи стандартӣ | 10,3695 ms |
| CPU-и миёна | %8,86 |
Дар Ҷадвали 4 RTT-и миёнаи end-to-end, ки аз ҷониби муштарӣ мушоҳида шудааст, 112,0422 ms мебошад. Ин арзишро набояд бо вақти ҳисобкунии HMAC омехта кард; он таъхири дастфишориро дар тамоми шабака ва муҳити таҷриба ифода мекунад.
Хароҷоти CPU дар зери SYN flood
Ду механизм дар зери боре арзёбӣ шуданд, ки 1120 бастаи қалбакии SYN ва ҳашт кӯшиши қонунии handshake-ро якҷоя дар бар мегирифт.
| Сенария | Сабки анъанавии RFC 4987 (%) | Такмилёфта бо nonce (%) |
|---|---|---|
| Коркарди тарафи сервер | <1 | 31,35 |
| Коркарди тарафи муштарӣ | <1 | 8,86 |
Афзоиши масрафи CPU дар тарафи сервер барои механизми такмилёфта бо nonce яке аз муҳимтарин хароҷоти иҷроиш дар таҳқиқот мебошад. Тавлиди nonce-и амн барои ҳар SYN-и воридшаванда, амали васеъшудаи HMAC ва сохтани сабт дар ҷадвали мувофиқаткунии nonce аз сабабҳои асосии ин фарқ шуморида мешаванд.
Throughput-и софи криптографӣ
| Меъёр | Анъанавӣ | Такмилёфта бо nonce |
|---|---|---|
| Такрори ченшуда | 160 | 160 |
| Вақти умумии криптографӣ | 0,8123 ms | 0,6439 ms |
| Пайвастшавӣ/s-и ҳисобшуда | 196.970,59 | 248.495,44 |
Механизми такмилёфта бо nonce аз рӯйи вақти софи криптографӣ иқтидори назариявии коркарди тақрибан 248.495 пайвастшавӣ/s ва усули анъанавӣ тақрибан 196.971 пайвастшавӣ/s нишон додааст. Ин натиҷа дар назари аввал метавонад бо ҷадвали CPU мухолиф намояд; аммо ду ченкунӣ як чизро намесанҷанд. Таҷрибаи CPU тамоми хароҷоти коркарди бори устувори flood-ро, ки 1120 SYN дошт, дар бар мегирад, дар ҳоле ки ҳисоби throughput бо хориҷ кардани интиқоли шабака ва бори коркарди flood аз рӯйи 160 такрори назоратшавандаи криптографӣ ҳисоб карда шудааст.
Аз ин рӯ, арзиши 248.495 пайвастшавӣ/s throughput-и воқеии шабака нест. Худи таҳқиқот ин арзишро ҳамчун ҳадди болоии назариявии коркарди софи криптографӣ муайян карда, қайд мекунад, ки натиҷа метавонад ба фазои корбарии Python ва платформаи Apple M1 ARM64 хос бошад.
Номувофиқии ченкунӣ дар манбаъ
Дар бахши иҷроиш як фарқи дигари гузоришӣ низ ҳаст, ки бояд ба он таваҷҷуҳ кард. Ҷадвали 4, ки таъхирҳои муштариро медиҳад, барои механизми такмилёфта бо nonce панҷ handshake-и анҷомёфтаро гузориш мекунад, дар ҳоле ки дар охири баҳси throughput гуфта мешавад, ки ҳар ду механизм ҳамаи ҳашт handshake-и қонуниро бомуваффақият санҷидаанд. Таҳқиқот робитаи байни ин арзишҳои панҷ ва ҳашт handshake-ро дар зертаҷрибаҳо, равзанаҳои ченкунӣ ё гурӯҳҳои намунавии гуногун ба таври муфассал шарҳ намедиҳад. Аз ин рӯ, ин ду арзиш набояд ба як натиҷаи ягонаи таҷриба табдил дода шаванд.
Ёддошт оид ба манбаъ ва усул
Номи пурраи аслии таҳқиқот: Enhancing SYN Cookie Security Against DDoS Attacks: Mitigating Replay Attacks with Nonce Implementation
Муаллифон: Nazar Abbas Saqib; Haifa Alobiad; Layan Alsuliman; Tala Almulla.
Тартиби муаллифон: Тартиби манбаи аслӣ айнан нигоҳ дошта шудааст.
Муаллифи якуми баробар/саҳми баробар: Дар манбаъ нишонаи муаллифии якуми баробар зикр нашудааст.
Муаллифи масъул: Nazar Abbas Saqib.
Муассисаҳо: SAUDI ARAMCO Cybersecurity Chair, Department of Networks and Communications, College of Computer Science and Information Technology, Imam Abdulrahman Bin Faisal University; College of Computer Science and IT, Imam Abdulrahman Bin Faisal University, Dammam, Арабистони Саудӣ.
Маҷалла: Future Internet.
Ношир: MDPI, Basel, Switzerland.
Ҷилд / шумора / рақами мақола: 18 / 6 / 323.
DOI: 10.3390/fi18060323
Санаи дарёфт: 17 Апрел 2026.
Санаи бознигарӣ: 6 Июн 2026.
Санаи қабул: 8 Июн 2026.
Санаи нашр: 15 Июн 2026.
Навъи манбаъ: Мақолаи таҳқиқотии аз баррасии ҳамтоён гузашта; арзёбии амнияти шабака ва иҷроиш дар асоси лаборатория/симулятсияи назоратшаванда.
Вазъи баррасии ҳамтоён: Нашри аз баррасии ҳамтоён гузашта.
Литсензия: Creative Commons Attribution (CC BY).
Пайванди расмии нашр:https://doi.org/10.3390/fi18060323
Маблағгузорӣ: Муаллифон гузориш медиҳанд, ки лоиҳа аз ҷониби SAUDI ARAMCO Cybersecurity Chair, Imam Abdulrahman Bin Faisal University маблағгузорӣ шудааст.
Дастрасии додаҳо: Гуфта мешавад, ки framework-и симулятсионии NOxSYN дар анбори GitHub-и дар таҳқиқот пешниҳодшуда барои умум дастрас аст. Ҳамчунин гузориш мешавад, ки маҷмуаҳои додаҳои PCAP ва JSON-и дар таҷрибаҳо тавлидшуда бо дархости асоснок аз муаллифи масъул дастрас шуда метавонанд.
Бархӯрди манфиатҳо: Муаллифон бархӯрди манфиатҳоро эълом накардаанд.
Саҳмҳои муаллифон: Консептуализатсия: Nazar Abbas Saqib, Haifa Alobiad ва Layan Alsuliman; усул: Nazar Abbas Saqib, Haifa Alobiad ва Layan Alsuliman; нармафзор: Haifa Alobiad; санҷиш ва таҳлили формалӣ: Haifa Alobiad ва Layan Alsuliman; таҳқиқот: Tala Almulla, Haifa Alobiad ва Layan Alsuliman; захираҳо ва куратсияи додаҳо: Haifa Alobiad; тарҳи аввал: Haifa Alobiad ва Layan Alsuliman; баррасӣ ва таҳрир: Nazar Abbas Saqib ва Tala Almulla; визуализатсия: Haifa Alobiad; роҳбарӣ ва идоракунии лоиҳа: Nazar Abbas Saqib.
Ҳудуди усули илмӣ: Таҳқиқот дар ядрои TCP/IP-и дараҷаи истеҳсолӣ анҷом дода нашудааст. NOxSYN прототипи асосёфта ба Python мебошад, ки дар фазои корбарӣ кор мекунад, ва санҷишҳо дар мошинҳои виртуалии ҳамон компютери ҷисмонии Apple M1 гузаронида шудаанд. Азбаски пас аз ACK-и муваффақ давраи зиндагии воқеии TCP socket сохта нашудааст, рафтори пурраи пайвастшавӣ ва масрафи захираҳо чен карда нашудааст. Дар арзёбии мавҷуда ҳамчунин ченкуниҳои фарогири replay detection rate, replay success rate, false acceptance rate ё false rejection rate бар зидди ҳамлаҳои replay мавҷуд нестанд.
Ёддошти манбаъ дар бораи истилоҳи stateless: Гарчанде таҳқиқот дар ҷойҳои гуногун механизмро stateless меномад, дар бахши усул ба таври возеҳ гуфта шудааст, ки байни параметрҳои пайвастшавӣ ва nonce ҷадвали кӯтоҳумри мувофиқаткунии тарафи сервер нигоҳ дошта мешавад. Аз ин рӯ, низом дар ин ҷо на ҳамчун низоми комилан бехолат бо ҳамон маънои SYN cookie-и классикӣ, балки ҳамчун механизме тавсиф шудааст, ки ҳолати пурраи handshake-ро нигоҳ намедорад, аммо барои муқовимат ба replay ҳолати минималӣ ва муваққатии nonce-ро истифода мекунад.
Ёддошти манбаъ дар бораи мутобиқати формула: Дар як ифодаи HMAC дар бахши аввали симулятсияи ҳамлаи таҳқиқот nonce ба таври возеҳ вуҷуд надорад, дар ҳоле ки дар муодилаҳои баъдии framework-и татбиқшуда nonce ба вуруди HMAC дохил карда шудааст. Ин фарқият хомӯшона ислоҳ нашудааст; дар тавсифи механизми татбиқшуда формулаи дорои nonce аз бахшҳои баъдии усул асос гирифта шуда, номувофиқӣ алоҳида зикр шудааст.
Доираи натиҷаҳо: Мазмуни илмӣ бар асоси усул, таҷриба ва натиҷаҳои ҳамин таҳқиқот омода шудааст. Аз манбаъҳои беруна натиҷаи нави таҷрибавӣ ё нишондиҳандаи нави иҷроиш илова нашудааст. Таҳқиқот далели прототипӣ ва иҷроишӣ дар бораи амалишаванда будани ҳифозати replay дар асоси nonce пешниҳод мекунад; аммо далели муваффақияти фарогири амнияти DDoS дар миқёси воқеии интернет ё дар ядрои истеҳсолиро пешниҳод намекунад.
Шарҳ гузоред
Нишонии почтаи электронии шумо нашр намешавад. Майдонҳои ҳатмӣ бо * нишон дода шудаанд