

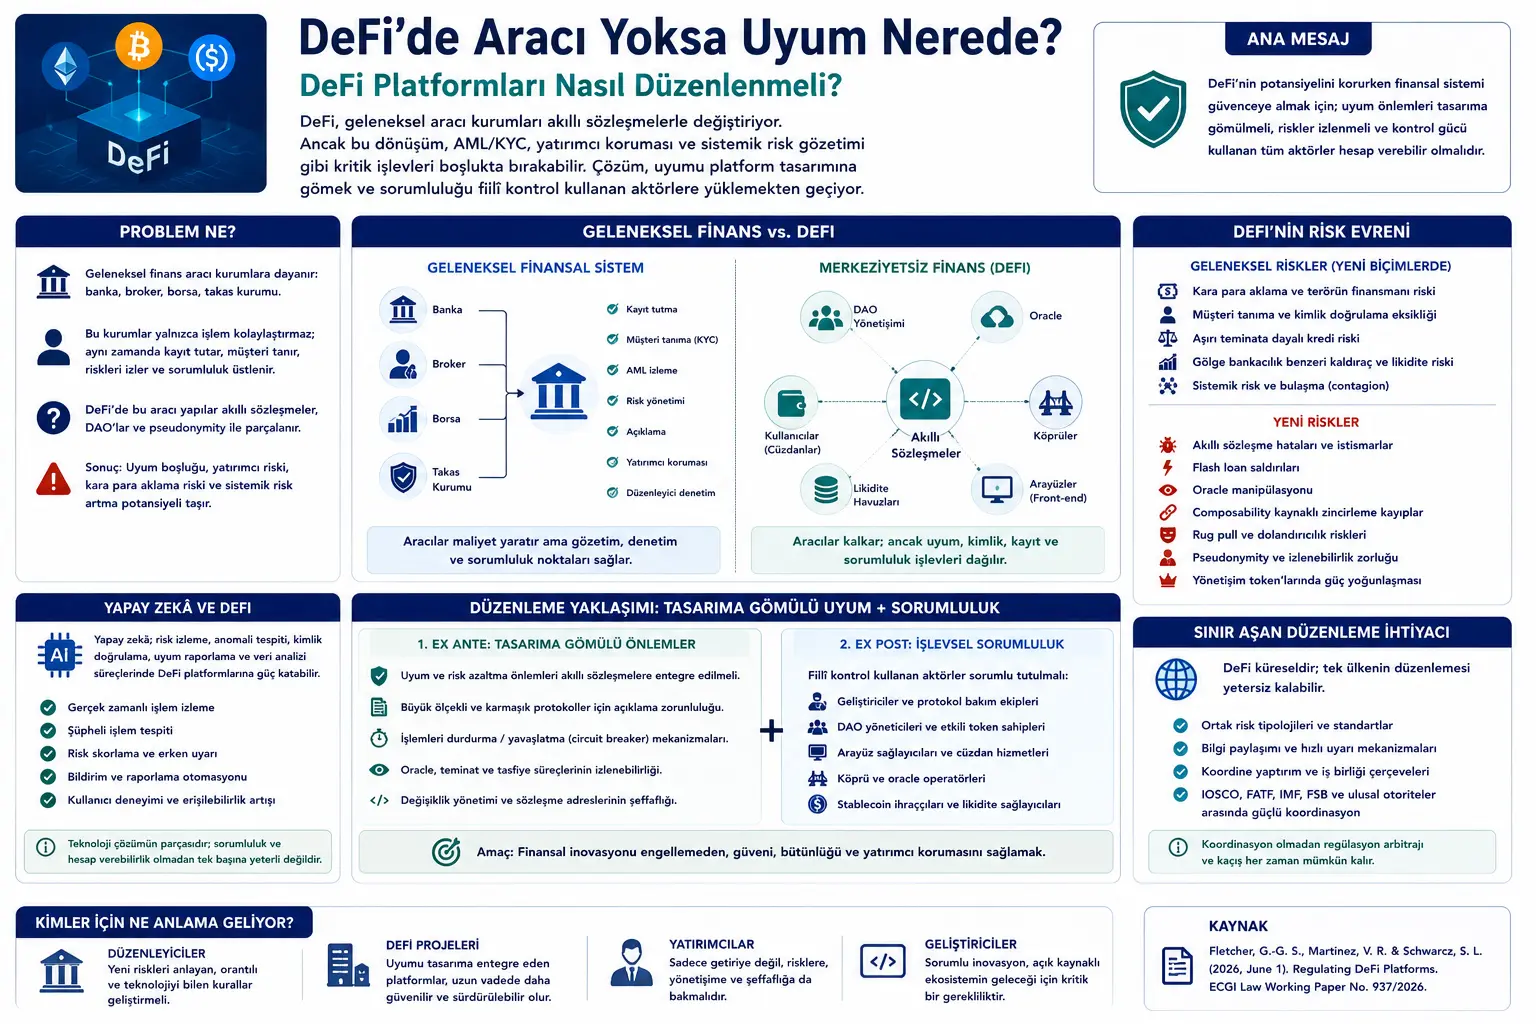
Bu yazı, Gina-Gail S. Fletcher, Veronica Root Martinez ve Steven L. Schwarcz tarafından hazırlanan “Regulating DeFi Platforms” başlıklı hukuk makalesi taslağı üzerinden hazırlanmıştır. Metin, merkeziyetsiz finans platformlarının nasıl düzenlenmesi gerektiğini; finansal aracılar, akıllı sözleşmeler, kara para aklamayla mücadele, müşteri tanıma yükümlülükleri, tüketici koruması, sistemik risk, yönetişim ve sınır aşan yaptırım kapasitesi bağlamında ele alır.
Çalışma finans, hukuk, kripto varlıklar, blokzincir, DeFi, yatırımcı koruması ve regülasyon gibi yüksek hassasiyet taşıyan alanlara temas ettiği için bu yazı hukuki tavsiye, yatırım tavsiyesi, kripto varlık alım-satım önerisi veya düzenleyici uyum rehberi değildir. Amaç, akademik metnin ana argümanını Verianla okuyucusu için sade, tarafsız ve yayınlanabilir Türkçe editoryal içeriğe dönüştürmektir.
Makalenin temel iddiası şudur: DeFi, yani merkeziyetsiz finans, geleneksel finansal aracıları ortadan kaldırdığını veya yeniden yapılandırdığını iddia eder. Ancak bankalar, brokerlar, borsalar ve takas kurumları yalnızca işlem kolaylaştıran aktörler değildir; aynı zamanda kayıt tutma, müşteri tanıma, kara para aklamayı önleme, risk izleme, açıklama ve yatırımcı koruması gibi kritik uyum işlevlerini de yerine getirir. DeFi bu aracıları sistemden çıkardığında, yalnızca maliyeti azaltmaz; finansal düzenlemenin dayandığı gözetim noktalarını da ortadan kaldırır.
Merkeziyetsiz finans, geleneksel finans sistemine güçlü bir alternatif vaadiyle ortaya çıktı. Savunucularına göre DeFi, bankalar ve aracı kurumlar olmadan işlem yapılmasını sağlayarak maliyetleri düşürebilir, finansal hizmetlere erişimi genişletebilir ve açık kaynaklı akıllı sözleşmelerle daha şeffaf bir finansal altyapı kurabilir.
Ancak makale, bu vaadin önemli bir karanlık tarafı olduğunu gösteriyor. Geleneksel finansal aracılar pahalı olabilir; fakat aynı zamanda sistemin gözetim, kayıt, kimlik doğrulama, risk yönetimi ve yasal sorumluluk noktalarıdır. Banka, broker, borsa veya takas kurumu varsa, düzenleyici otorite kime soru soracağını, kimin kayıt tuttuğunu, kimin şüpheli işlemi raporlayacağını ve kimin müşteriyi korumakla yükümlü olduğunu bilir.
DeFi platformlarında ise bu yapı parçalanır. Akıllı sözleşmeler işlemleri otomatik yürütür. Kullanıcılar çoğu zaman takma kimlikli cüzdan adresleriyle işlem yapar. Platform yönetişimi DAO’lar, geliştiriciler, token sahipleri, ön yüz arayüzleri, köprüler ve farklı protokoller arasında dağılır. Bu da “kim sorumlu?” sorusunu zorlaştırır.
Makalenin önerdiği çözüm, DeFi’yi tamamen yasaklamak veya geleneksel bankacılık sistemine geri döndürmek değildir. Yazarlar daha hedefli bir yaklaşım önerir: Uyum ve risk azaltma önlemleri platform tasarımına gömülmeli; akıllı sözleşmelerde gerektiğinde durdurma, yavaşlatma, izleme ve kimliklendirme imkânı olmalı; ayrıca platformu inşa eden, yöneten, erişim sağlayan veya sürdüren aktörler işlevsel kontrole göre sorumlu tutulmalıdır.
Problem Ne?
Geleneksel finansal sistem, yoğun bir aracı ağı üzerine kuruludur. Bankalar mevduat toplar ve kredi verir. Brokerlar yatırımcı emirlerini iletir. Borsalar alım-satımı organize eder. Takas kurumları işlemlerin güvenli biçimde sonuçlanmasını sağlar. Bu aracıların her biri işlem maliyeti yaratır; fakat aynı zamanda düzenleyiciler için denetlenebilir, kayıt tutan ve sorumluluk yüklenebilen kurumsal noktalardır.
DeFi bu modeli tersine çevirir. Amaç, finansal hizmetleri geleneksel aracı kurumlar olmadan, blokzincir üzerinde çalışan akıllı sözleşmelerle yürütmektir. Akıllı sözleşme, önceden tanımlanmış koşullar gerçekleştiğinde işlemi otomatik yürüten kod parçasıdır. Örneğin kullanıcı teminat yatırır, sistem belirli kurala göre borç verir, fiyat düşünce teminat otomatik tasfiye edilir.
Bu mimari hızlı, açık ve programlanabilir olabilir. Fakat aynı zamanda düzenleme açısından büyük bir sorun yaratır. Çünkü geleneksel finansal hukukun birçok aracı, aracı kurumların varlığına dayanır. Kara para aklamayı önleme programı kim tarafından yürütülecek? Müşterinin kimliği kim tarafından doğrulanacak? Şüpheli işlem raporunu kim verecek? Kullanıcı zarar gördüğünde kimi dava edecek? Akıllı sözleşmedeki hata milyonlarca dolarlık kayba yol açtığında kimin sorumluluğu doğacak?
Makale, DeFi’nin yeni bir risk evreni yaratmadığını; eski finansal riskleri yeni teknolojik biçimlerde yeniden ürettiğini savunur. DeFi’de kara para aklama riski, teminata aşırı bağımlı kredi riski, gölge bankacılığa benzer sistemik riskler, akıllı sözleşme hataları, flash loan saldırıları, oracle manipülasyonu, rug pull dolandırıcılığı, yönetişim token’ları üzerinden güç yoğunlaşması ve sınır aşan yaptırım sorunları aynı anda ortaya çıkabilir.
Bu nedenle sorun yalnızca “kripto varlıklar riskli mi?” sorusu değildir. Asıl soru şudur: Finansal sistemde uyum, denetim ve hesap verebilirlik işlevleri aracı kurumlar üzerinden kurulmuşsa, aracısız olduğunu iddia eden bir sistemde bu işlevler nasıl korunacak?
Yöntem Ne Öneriyor?
Çalışma deneysel veri analizi sunmaz; hukukî ve kurumsal bir düzenleme mimarisi önerir. Yazarlar önce geleneksel finansın neden aracılara dayandığını açıklar. Ardından DeFi’nin bu aracılık yapısını nasıl parçaladığını ve bunun hangi riskleri büyüttüğünü inceler. Son bölümde ise iki katmanlı bir düzenleme yaklaşımı önerir.
Birinci katman, ex ante mimari sınırlardır. Ex ante, zarar oluşmadan önce devreye giren önleyici düzenleme anlamına gelir. DeFi bağlamında bu, uyum ve risk azaltma işlevlerinin platformun teknik tasarımına gömülmesi demektir. Örneğin karmaşık finansal akıllı sözleşmelerin kim tarafından geliştirildiği belli olmalı, büyük ölçekli platformlarda riskler açıklanmalı, gerektiğinde tasfiye süreçleri yavaşlatılabilmeli veya durdurulabilmeli, oracle kaynaklı hatalar izlenebilmeli ve platformun temel sözleşme adresleri ile değişiklik kayıtları görünür olmalıdır.
İkinci katman, ex post sorumluluktur. Ex post, zarar veya ihlal ortaya çıktıktan sonra devreye giren yaptırım ve hesap verebilirlik anlamına gelir. Makaleye göre yalnızca teknik güvenlik yeterli değildir. Çünkü kötü niyetli geliştiriciler, yönetişim token’ı sahipleri, arayüz sağlayıcıları, köprü operatörleri veya hizmet sağlayıcılar uyumdan kaçınabilir. Bu nedenle sorumluluk, “platform merkeziyetsiz mi görünüyor?” sorusuna göre değil, “kim fiilen kontrol ediyor, erişim sağlıyor, bakım yapıyor, yönetişim gücü kullanıyor veya riskten kâr elde ediyor?” sorusuna göre kurulmalıdır.
Makale ayrıca uluslararası koordinasyonu merkezi bir unsur olarak görür. DeFi sınır tanımadığı için tek ülkenin düzenlemesi kolayca etkisiz kalabilir. Bir protokol başka ülkeye taşınabilir, ön yüz arayüzü başka yerde barındırılabilir, yönetişim token’ları küresel yatırımcılara dağılabilir ve fonlar dakikalar içinde farklı zincirlere aktarılabilir. Bu nedenle IOSCO, FATF, IMF, FSB ve benzeri kurumlar üzerinden risk tipolojileri, bilgi paylaşımı, ortak yaptırım ve hızlı koordinasyon mekanizmaları geliştirilmelidir.
Formüller Ne Anlatıyor?
PDF’te matematiksel formül, istatistiksel denklem veya nicel model bulunmamaktadır. Çalışma hukukî ve kavramsal bir düzenleme analizi olduğu için bu bölümde orijinal bir formül aktarımı yapılmamıştır.
Makaledeki temel mantık şu kavramsal zincirle açıklanabilir:
Geleneksel finans: Aracı kurumlar işlem kolaylaştırır, kayıt tutar, müşteriyi tanır, şüpheli işlemleri izler, riskleri yönetir ve düzenleyici denetim için muhatap oluşturur.
DeFi: Akıllı sözleşmeler aracıların işlem yürütme işlevini üstlenir; fakat çoğu zaman aracıların uyum, gözetim, açıklama, tüketici koruması ve hesap verebilirlik işlevlerini aynı güçte yeniden üretmez.
Risk boşluğu: İşlem otomatikleşir, fakat sorumluluk dağılır. Kod çalışır, fakat kimlik belirsizleşir. İşlem kaydı görünürdür, fakat kullanıcı, kontrol, yönetişim ve ekonomik ilişki opak kalabilir.
Önerilen çözüm: Uyum önlemleri platform tasarımına gömülmeli; kontrol kullanan aktörler tespit edilmeli; büyük ve bağlantılı DeFi platformları daha sıkı açıklama, denetim ve sınır aşan yaptırım çerçevelerine tabi olmalıdır.
Grafik, Tablo ve Şema Ana Mesajı
PDF’in ilk sayfasındaki kapak görseli, çalışmanın ECGI Law Working Paper Series içinde yer aldığını ve “Regulating DeFi Platforms” başlığıyla konumlandığını gösterir. Görsel, klasik veri grafiği içermez; akademik hukuk çalışma dizisi formatındadır.
PDF’in 6. sayfasındaki içindekiler bölümü, makalenin yapısını net biçimde gösterir. İlk bölüm DeFi’nin yükselişini, geleneksel finansal aracıların rolünü ve DeFi’nin fayda iddialarını açıklar. İkinci bölüm DeFi’nin risk mimarisini geleneksel riskler ve yeni riskler olarak ayırır. Üçüncü bölüm hedefli uyum ve yaptırım önerisini sunar. Dördüncü bölüm ise DeFi’nin kamusal fayda olup olmadığı, kolektif eylem ve idari kapasite gibi itirazları tartışır.
Metnin görsel olmayan ama güçlü bir şematik yapısı vardır. Bu yapı şöyle özetlenebilir:
1. Geleneksel finansal aracı modeli: Banka, broker, borsa ve takas kurumları işlem akışının üzerinde konumlanır. Bu aktörler maliyet yaratır; fakat aynı zamanda düzenleme için doğal “kontrol noktaları” sağlar.
2. DeFi modeli: Bu aracı işlevleri akıllı sözleşmelere, DAO yönetişimine, token sahiplerine, protokol katmanına, uygulama arayüzlerine, oracle’lara ve zincirler arası köprülere dağılır. İşlem daha hızlı ve açık görünebilir; fakat sorumluluk bulanıklaşır.
3. Risk mimarisi: Eski riskler DeFi içinde yeni biçim alır. AML/KYC boşlukları, teminat odaklı tek çıkışlı kredi, gölge bankacılık benzeri kaldıraç ve likidite kırılganlığı yeniden ortaya çıkar. Buna ek olarak akıllı sözleşme hataları, oracle manipülasyonu, composability kaynaklı zincirleme kayıplar, pseudonymity ve yönetişim token’ı yoğunlaşması gibi yeni riskler oluşur.
4. Düzenleme önerisi: Geleneksel aracıları aynen geri getirmek yerine, onların sağladığı işlevler korunmalıdır: izleme, kimliklendirme, açıklama, kayıt tutma, risk yönetimi ve hesap verebilirlik. Bu işlevler platform tasarımına gömülmeli ve fiilî kontrol kullanan aktörler sorumlu tutulmalıdır.
Verianla için özgün infografik hazırlanacaksa merkezde “Aracı Yoksa Uyum Nerede?” sorusu yer alabilir. Sol tarafta geleneksel finansal aracıların sağladığı gözetim işlevleri; sağ tarafta DeFi’nin akıllı sözleşme, DAO, oracle, köprü ve pseudonymity katmanları gösterilebilir. Alt bölümde ise önerilen çözüm verilebilir: “tasarıma gömülü uyum + işlevsel sorumluluk + sınır aşan koordinasyon”.
Deneyler Nasıl Yapılmış?
Bu çalışma laboratuvar deneyi veya ampirik veri seti analizi değildir. Hukukî ve normatif bir makaledir. Yazarlar, geleneksel finansal düzenleme mantığını, DeFi platformlarının teknik mimarisini, güncel yaptırım örneklerini ve uluslararası düzenleme mekanizmalarını birlikte değerlendirir.
Makale, Forsage örneğiyle başlar. Forsage, kendisini merkeziyetsiz finans yatırım platformu gibi sunan ve akıllı sözleşmeler üzerinden çalışan bir yapı olarak anlatılır. ABD Adalet Bakanlığı tarafından 340 milyon dolarlık küresel Ponzi ve piramit şeması iddiasıyla gündeme gelmiştir. Bu örnek, akıllı sözleşmenin otomatik çalışmasının yatırımcıyı korumaya yetmediğini gösterir.
Çalışma ayrıca Robinhood, Ooki DAO, Opyn, Deridex, ZeroEx, Binance, Exodus, AnubisDAO ve RookDAO gibi farklı örnekleri kullanır. Bu örnekler, merkezi aktör bulunduğunda yaptırımın daha uygulanabilir olduğunu; buna karşılık DAO, pseudonymity, akıllı sözleşme, sınır aşan işlem ve merkeziyetsizlik iddiası arttıkça denetim ve sorumluluk kurmanın zorlaştığını gösterir.
Yazarlar, DeFi risklerini iki gruba ayırır. Birinci grup geleneksel risklerdir: kara para aklama, müşteri tanıma eksikliği, tek teminata dayalı kredi, gölge bankacılık benzeri kırılganlık ve sistemik risk. İkinci grup yeni risklerdir: akıllı sözleşme hataları, flash loan saldırıları, composability, oracle manipülasyonu, takma kimlikli işlem yapısı, rug pull dolandırıcılığı ve DeFi yönetişimindeki güç yoğunlaşması.
Son aşamada makale, bu risklere karşı hedefli bir düzenleme çerçevesi önerir. Bu çerçevede kapsam, tüm basit akıllı sözleşmeleri değil; finansal olarak karmaşık, ölçekli, bağlantılı ve kayıp yayma potansiyeli taşıyan DeFi faaliyetlerini önceliklendirir.
Sonuçlar Ne Gösteriyor?
Çalışmanın ilk sonucu, DeFi’nin finansal aracıları tamamen ortadan kaldırmadığı; çoğu zaman aracılık işlevlerini farklı teknik ve yönetişim katmanlarına dağıttığıdır. Bu dağılım, maliyetleri azaltabilir; fakat hesap verebilirliği de zayıflatabilir.
İkinci sonuç, DeFi’nin eski riskleri yeni teknolojik biçimlerde büyütebildiğidir. AML/KYC eksikliği, regülasyon arbitrajı, teminata aşırı bağımlı kredi, likidite ve kaldıraç kırılganlığı gibi sorunlar geleneksel finansta bilinen risklerdir. DeFi’de bu riskler otomatik yürütme, pseudonymity ve küresel erişim nedeniyle daha zor izlenebilir hale gelir.
Üçüncü sonuç, akıllı sözleşmelerin yalnızca verimlilik aracı olmadığıdır. Kod hatası, oracle manipülasyonu, flash loan saldırısı veya birbirine bağlı protokoller arasındaki zayıf halka, bir platformdaki sorunu hızla diğer platformlara taşıyabilir. Composability inovasyon sağlar; fakat aynı zamanda zincirleme başarısızlık kanalı yaratır.
Dördüncü sonuç, blokzincir şeffaflığının sınırlı olduğudur. İşlemler herkes tarafından görülebilir; fakat gerçek kişi, kontrol sahibi, ekonomik ilişki, yönetişim gücü ve risk yoğunlaşması her zaman görünmez. Bu nedenle “her şey zincirde açık” iddiası, tüketici koruması ve sistemik risk analizi için tek başına yeterli değildir.
Beşinci sonuç, DeFi yönetişiminin sanıldığı kadar demokratik olmayabileceğidir. DAO ve governance token yapıları teoride dağınık katılım sağlar; fakat pratikte kurucular, erken yatırımcılar veya büyük token sahipleri karar gücünü yoğunlaştırabilir. Bu da platformun gerçek kontrol yapısını yatırımcılar için opak hale getirebilir.
Altıncı sonuç, etkili düzenleme için yalnızca sonradan yaptırımın yeterli olmadığıdır. DeFi işlemleri makine hızında ve sınır aşan biçimde yürür. Yaptırım geldiğinde fonlar taşınmış, protokol fork edilmiş, akıllı sözleşme çalışmış ve zarar geri döndürülemez hale gelmiş olabilir. Bu yüzden tasarıma gömülü uyum önlemleri gerekir.
Yedinci sonuç, yalnızca teknik tasarımın da yeterli olmadığıdır. Kötü niyetli veya umursamaz aktörler teknik önlemleri aşmaya çalışabilir. Bu nedenle işlevsel kontrol kullanan kişiler, geliştiriciler, DAO yönetişiminde etkili olanlar, arayüz sağlayıcıları, köprü operatörleri, stablecoin ihraççıları veya kaçınmayı kolaylaştıran hizmet sağlayıcılar sorumluluk alanına alınmalıdır.
Bu Neden Önemli?
DeFi, finansal sistemin nasıl çalıştığına dair çok temel bir soruyu gündeme getirir: Güven insanlara, kurumlara ve hukuka mı dayanmalı; yoksa koda, otomasyona ve blokzincir kayıtlarına mı?
DeFi savunucuları için kod, insan hatasını ve aracı kurumların maliyetlerini azaltabilir. Ancak makale, finansal güvenin yalnızca işlemin otomatik gerçekleşmesinden ibaret olmadığını gösterir. Finansal güven; kimlik doğrulama, kayıt tutma, yanlış davranışı durdurma, zarar görenin başvurabileceği muhatap bulma, sistemik riski izleme ve kriz anında müdahale edebilme kapasitesiyle de ilgilidir.
Bu nedenle çalışma, DeFi tartışmasını “yasaklansın mı, serbest mi kalsın?” ikileminden çıkarır. Daha yapıcı bir soru sorar: Geleneksel aracıların sağladığı kamu yararı işlevlerini, merkeziyetsiz finansın yenilik kapasitesini öldürmeden nasıl yeniden kurabiliriz?
Bu soru özellikle yatırımcı koruması açısından önemlidir. Bir kullanıcının cüzdan adresiyle işlem yapabilmesi finansal erişimi genişletebilir. Fakat aynı kullanıcı kodu okuyamıyorsa, protokolün yönetişimini anlamıyorsa, oracle riskini bilmiyorsa, rug pull riskini değerlendiremiyorsa ve zarar gördüğünde kimi dava edeceğini bilmiyorsa, görünürdeki erişim gerçek koruma sağlamayabilir.
Makalenin önemi, DeFi’nin teknik değil kurumsal bir sorun da olduğunu göstermesidir. Akıllı sözleşme, finansal işlemi otomatikleştirir; fakat hukuki sorumluluğu otomatik olarak çözmez. Bu yüzden geleceğin DeFi düzenlemesi hem kodu hem de kodu yazan, dağıtan, yöneten ve erişime açan aktörleri birlikte düşünmelidir.
Dikkat Noktaları
Bu çalışma hukukî bir working paper’dır. Hakemli nihai metin, yayımlanma sürecinde değişebilir. Bu nedenle makale, yürürlükteki kesin hukuk kuralı gibi okunmamalıdır.
İkinci olarak, çalışma DeFi’nin tümüyle kötü olduğunu savunmaz. DeFi’nin maliyet azaltma, finansal erişimi genişletme, inovasyonu hızlandırma ve açık finansal altyapı oluşturma potansiyelini kabul eder. Ancak bu faydaların, uyum ve risk yönetimi boşluklarıyla birlikte değerlendirilmesi gerektiğini vurgular.
Üçüncü olarak, DeFi alanında “merkeziyetsizlik” derecesi değişkendir. Bazı platformlar daha açık ve dağıtık olabilir; bazıları ise görünürde DAO veya akıllı sözleşme yapısı taşısa da fiilen kurucular, geliştiriciler, büyük token sahipleri veya arayüz sağlayıcıları tarafından kontrol edilebilir. Düzenlemenin bu farkları işlevsel olarak ayırt etmesi gerekir.
Dördüncü olarak, tasarıma gömülü uyum önlemleri dikkatli kurulmalıdır. Aşırı geniş ve ağır yükümlülükler açık kaynak geliştiricileri caydırabilir, inovasyonu başka ülkelere itebilir veya küçük projeler için orantısız maliyet yaratabilir. Bu yüzden makale, risk ve ölçek farklılıklarına göre kademeli düzenleme fikrini öne çıkarır.
Beşinci olarak, yalnızca ulusal düzenleme yeterli olmayabilir. DeFi protokolleri sınır aşan çalışır; kullanıcılar, geliştiriciler, arayüzler, köprüler ve fon akışları farklı ülkelerde olabilir. Bu nedenle uluslararası bilgi paylaşımı, ortak risk tipolojileri ve hızlı yaptırım koordinasyonu kritik hale gelir.
Altıncı olarak, bu yazı kripto varlık yatırımcıları için alım-satım veya risk yönetimi tavsiyesi değildir. DeFi platformları teknik, hukuki ve finansal riskler taşıyabilir. Somut kararlar için bağımsız uzman görüşü, ilgili ülke mevzuatı ve güncel düzenleyici açıklamalar dikkate alınmalıdır.
Sonuç
Regulating DeFi Platforms çalışması, merkeziyetsiz finansın temel düzenleme sorununu net biçimde ortaya koyuyor: DeFi yalnızca yeni bir teknoloji değil, finansal hukukun dayandığı kurumsal mimariyi parçalayan bir sistemdir. Bankalar, brokerlar, borsalar ve takas kurumları ortadan kalktığında; işlem maliyetleri azalabilir, fakat kayıt tutma, kimlik doğrulama, açıklama, gözetim, risk yönetimi ve sorumluluk işlevleri de zayıflayabilir.
Makalenin en güçlü mesajı, DeFi düzenlemesinin geleneksel aracı kurumları aynen geri getirmek zorunda olmadığıdır. Önemli olan aracının adı değil, sağladığı işlevdir. Eğer finansal sistemin güvenliği için izleme, doğrulama, açıklama, risk azaltma ve hesap verebilirlik gerekiyorsa, bu işlevler DeFi mimarisinde yeniden kurulmalıdır.
Yazarların önerdiği çözüm iki yönlüdür. Birincisi, uyum ve risk azaltma önlemleri platform tasarımına gömülmelidir. Akıllı sözleşmeler tamamen kontrolsüz otomatik yürütme mantığıyla bırakılmamalı; karmaşık ve ölçekli finansal faaliyetlerde izleme, açıklama, durdurma, yavaşlatma ve kayıt mekanizmaları düşünülmelidir. İkincisi, platformu inşa eden, işleten, yöneten veya erişime açan aktörler fiilî kontrollerine göre sorumlu tutulmalıdır.
Verianla okuyucusu için ana mesaj şudur: DeFi’nin geleceği yalnızca daha iyi kod yazmakla değil, kodun içinde ve etrafında hesap verebilir bir finansal düzen kurmakla belirlenecek. Akıllı sözleşmeler finansal işlemleri otomatikleştirebilir; fakat piyasa bütünlüğü, tüketici koruması ve sistemik risk yönetimi hâlâ insanlara, kurumlara ve koordineli hukuki sorumluluğa ihtiyaç duyar.
Kaynak ve Yöntem Notu
Bu yazı, Gina-Gail S. Fletcher, Veronica Root Martinez ve Steven L. Schwarcz’un “Regulating DeFi Platforms” başlıklı, ECGI Law Working Paper No. 937/2026 ve Haziran 2026 tarihli çalışma taslağına dayalı olarak hazırlanmıştır. İçerik birebir çeviri değildir; çalışmanın ana argümanı, risk sınıflandırması, düzenleme önerileri, örnek olayları ve sınırlılıkları Verianla yayın çizgisine uygun biçimde sadeleştirilmiş ve özgün Türkçe editoryal makaleye dönüştürülmüştür.
Metinde DeFi, akıllı sözleşmeler, DAO yönetişimi, AML/KYC, yatırımcı koruması, sistemik risk, uluslararası yaptırım koordinasyonu ve finansal hukuk konuları ele alınmaktadır. Bu içerik hukuki, finansal, yatırım, kripto varlık veya regülasyon uyum tavsiyesi değildir. Somut uygulamalar için güncel mevzuat, düzenleyici otoritelerin açıklamaları, teknik denetim ve uzman hukuk/finans değerlendirmesi dikkate alınmalıdır.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir