

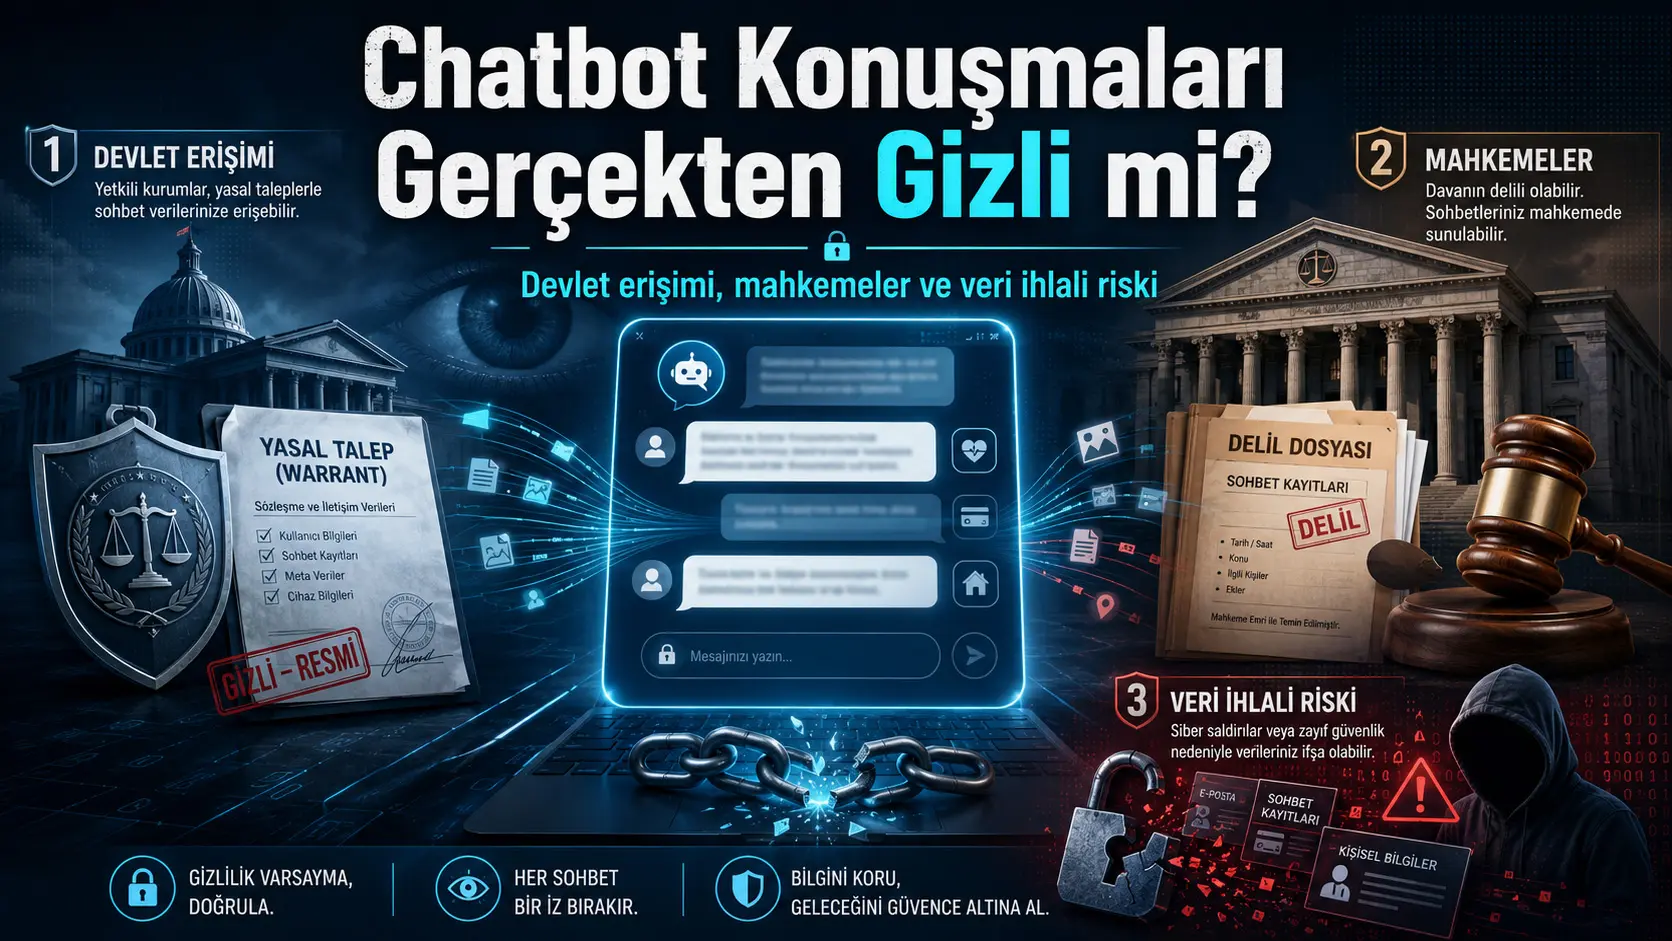
Theodore Christakis tarafından hazırlanan bu hukuk ve kamu politikası çalışması; ChatGPT, Claude, Gemini, Grok ve DeepSeek gibi tüketici odaklı yapay zekâ hizmetlerinde yapılan konuşmaların hangi koşullarda kullanıcının kontrolünden çıkabileceğini incelemektedir. Araştırmacı, şirket politikalarını, şeffaflık raporlarını, mahkeme kararlarını, mevzuatı, kamuya yansıyan olayları ve beş sağlayıcının gözlemlenebilen uygulamalarını karşılaştırarak dört temel erişim yolu belirlemektedir: sağlayıcının konuşmayı kendiliğinden kolluk kuvvetlerine bildirmesi, devletin veriyi hukuki yollarla talep etmesi, konuşmaların bir davada delil olarak istenmesi ve kayıtların siber saldırı ya da kurumsal güvenlik hatasıyla açığa çıkması. Çalışmanın temel sonucu, sohbet robotlarını kullanışlı hâle getiren saklama, hafıza, kişiselleştirme, günlükleme ve bağlantılı araç özelliklerinin aynı zamanda konuşmaları aranabilir, korunabilir, mahkemede istenebilir ve saldırılarda ele geçirilebilir hâle getirdiğidir. Bununla birlikte araştırma deneysel bir kullanıcı çalışması değildir; ağırlıklı olarak ABD hukukuna ve hızla değişen 2025–2026 gelişmelerine dayanan bir hukuk-politika haritasıdır.
Bir sohbet robotuyla yapılan konuşma, kullanıcı tarafından özel bir düşünme alanı gibi algılanabilir. Ancak konuşmanın teknik olarak bir şirketin sistemlerinde saklanması, ona günlük veya yüz yüze sır paylaşımından farklı bir hukuki nitelik kazandırır. Kayıt; mahkeme emriyle korunabilir, belirli bir kullanıcı hakkında yürütülen soruşturmada talep edilebilir, kişinin taraf olduğu bir davada belge olarak istenebilir veya güvenlik ihlalinde ele geçirilebilir.
Çalışma, bu risklere yalnızca yeni yasalarla cevap verilemeyeceğini savunmaktadır. Hukuki kuralların yanında veri minimizasyonu, gerçek silme mekanizmaları, sınırlı saklama, en az yetkili erişim, özel paylaşım varsayılanları ve sağlayıcının dahi konuşmayı okuyamadığı mimariler gerekmektedir. Araştırmacı bu yaklaşımı, politika ve teknik mimarinin birlikte çalışması olarak tanımlamakta ve sağlayıcılar, mahkemeler, düzenleyiciler ve kanun koyucular için 19 öneri sunmaktadır.
İnsanlar neden chatbotlara bu kadar özel şeyler anlatıyor?
Çalışmanın çıkış noktası, tüketici tipi sohbet robotlarının sıradan bir arama motoru veya belge düzenleme programı gibi kullanılmamasıdır. İnsanlar bu sistemlere sağlık belirtilerini, korkularını, borçlarını, ilişkilerini, hukuki sorunlarını, mesleki planlarını ve henüz olgunlaşmamış düşüncelerini anlatabilmektedir. Konuşma arayüzü, kullanıcıya karşısında dinleyen ve yanıt veren bir muhatap bulunduğu hissini verir.
Ancak doktor, avukat, eş veya psikologla yapılan bazı görüşmelerin aksine, genel amaçlı bir chatbot konuşması kendiliğinden mesleki sır, avukat–müvekkil gizliliği ya da özel bir “yapay zekâ ayrıcalığı” kazanmaz. Kullanıcının yazdıkları bir hizmet sağlayıcının sisteminde tutulan dijital kayıt niteliğindedir. Bu nedenle konuşmanın korunması çoğu zaman özel bir hukuki ayrıcalıktan çok sağlayıcının saklama mimarisine, sözleşmelerine, güvenlik uygulamalarına ve kullanıcının seçtiği ayarlara bağlıdır.
Araştırmanın birleştirdiği dört risk yolu
Çalışmanın özgün katkısı, genellikle birbirinden ayrı incelenen dört erişim yolunu tek bir sistem içinde değerlendirmesidir. Aynı konuşma, koşullara bağlı olarak bu yolların birden fazlasına aynı anda açık olabilir.
| Erişim yolu | Konuşmanın kullanıcının kontrolünden çıkma biçimi | Temel risk |
|---|---|---|
| Sağlayıcının kendiliğinden bildirimi | Şirket, konuşmada ciddi ve yakın bir tehlike bulunduğunu değerlendirerek kolluk kuvvetleriyle iletişime geçer. | Belirsiz veya bağlamından koparılmış ifadelerin gerçek tehdit olarak yorumlanması; ölçütlerin ve hata oranlarının kamuya açıklanmaması. |
| Devletin zorunlu erişimi | Mahkeme emri, arama kararı, celp, koruma talebi veya istihbarat yetkisiyle hesap ve konuşma verileri istenir. | Silindiği düşünülen kayıtların hukuki koruma altına alınması; belirli kullanıcı yerine belirli içerikleri yazan herkesin aranması. |
| Davalarda belge ibrazı | Konuşmalar, sağlayıcıdan veya doğrudan kullanıcıdan bir uyuşmazlığın delili olarak talep edilir. | Davayla ilgisi olmayan milyonlarca kişinin kaydının incelenmesi veya kişinin kendi boşanma, iş ve ticaret davasında chatbot geçmişinin karşısına çıkması. |
| Siber saldırı ve güvenlik hatası | Veritabanı açığı, yanlış paylaşım ayarı, çalınmış hesap, zararlı yazılım, içeriden erişim veya tedarikçi zafiyetiyle kayıtlar açığa çıkar. | Konuşmanın yalnızca kimlik verilerini değil, kişinin düşüncelerini ve yaşam bağlamını da içermesi nedeniyle ağır mahremiyet kaybı. |
Birinci yol: Şirketin konuşmayı kolluk kuvvetlerine bildirmesi
Bir chatbot sağlayıcısının zararlı bir içeriği engellemesi ile kullanıcıyı kolluk kuvvetlerine bildirmesi aynı işlem değildir. İçerik denetimi, modelin yanıt vermemesi veya hesabın kısıtlanmasıyla sonuçlanabilir. Kolluk bildirimi ise konuşmanın şirket dışındaki bir kamu makamına aktarılması anlamına gelir.
Çalışmada Kanada’daki Tumbler Ridge saldırısı, Florida State University saldırısı ve Fransa’nın Strasbourg kentindeki silahlı polis müdahalesi gibi 2025–2026 döneminde kamuya yansıyan olaylar incelenmektedir. Bu örnekler, chatbot konuşmalarının tehlike değerlendirmesi ve kolluk iletişimi açısından artık varsayımsal bir konu olmadığını göstermektedir. Bununla birlikte bazı olaylardaki bilgi akışının tam güzergâhı kamuya açık kayıtlardan kesin biçimde belirlenememektedir. Araştırmacı bu nedenle bildirimlerin varlığı kadar karar sürecinin şeffaflığını da sorgulamaktadır.
Temel sorun, chatbotlarda niyetin anlaşılmasının güç olmasıdır. Kullanıcı gerçek bir planı, kurgu metnini, rol yapma senaryosunu, öfke ifadesini, merakını veya zarar verme niyeti bulunmayan bir araştırmayı benzer sözcüklerle dile getirebilir. Otomatik sınıflandırıcı ve ardından gelen insan incelemesi, bu ayrımı her durumda kusursuz yapamaz.
Çocukların cinsel istismarına ilişkin materyaller konusunda birçok ülkede daha belirgin raporlama yükümlülükleri ve yerleşmiş süreçler bulunmasına karşılık, genel şiddet tehditlerinin hangi eşiklerde polise bildirildiği çoğunlukla açıklanmamaktadır. Sağlayıcıların kaç konuşmayı incelediği, kaçını kolluğa yönlendirdiği, kaç bildirimin yanlış alarm olduğu ve kullanıcıya hangi koşullarda haber verildiği konusunda önemli bir veri boşluğu vardır.
İkinci yol: Devletin chatbot kayıtlarını istemesi
Devlet makamlarının dijital hizmet sağlayıcılardan veri istemesi yeni değildir. Abone bilgileri, trafik kayıtları ve içerik verileri uzun süredir celp, mahkeme emri ve arama kararı gibi araçlarla talep edilmektedir. Yeni olan, bu araçların insanların kendi iç düşüncelerini ayrıntılı biçimde yazdığı chatbot kayıtlarına uygulanmasıdır.
Çalışmada hukuki erişim araçları, düşük yoğunluklu hesap bilgisi taleplerinden konuşma içeriğine yönelik daha ağır müdahalelere kadar bir merdiven olarak ele alınmaktadır. Talebin kapsamı, gereken hukuki eşik, kullanıcıya bildirim yapılıp yapılmadığı, sağlayıcının aşırı geniş taleplere itiraz edip etmediği ve sınır ötesi sürecin nasıl yürütüldüğü bu merdivenin temel unsurlarıdır.
Silme düğmesi hukuki koruma talebini durdurmayabilir
Bir soruşturma makamı, ileride talep edilebilecek verilerin korunmasını sağlayıcıdan isteyebilir. Böyle bir koruma talebi, kullanıcının geçici sohbet veya silme ayarlarına rağmen kaydın hukuki nedenlerle tutulmasına yol açabilir. Arayüzde görünmeyen bir konuşmanın sağlayıcının tüm operasyonel sistemlerinden, güvenlik kayıtlarından, yedeklerinden ve inceleme kuyruklarından aynı anda yok olduğu varsayılamaz.
Araştırmanın önemli çıkarımlarından biri, saklama süresini artıran her ürün özelliğinin aynı zamanda devlet erişiminin ulaşabileceği veri miktarını da artırmasıdır. Hafıza, konuşma geçmişi, bağlı uygulamalar ve ajan eylem kayıtları yalnızca kişiselleştirme aracı değil; hukuki talepler bakımından bir “gözetim çarpanı” hâline gelebilir.
Tersine istem arama emri nedir?
Geleneksel bir arama talebinde devlet genellikle bilinen bir kullanıcıyı hedefler ve o kişinin hesabını ister. Tersine istem aramasında ise başlangıç noktası kişi değil içeriktir: Belirli bir ifadeyi, yöntemi, adı veya konuyu kimlerin yazdığı araştırılır.
Çalışmada aktarılan ilk kamuya yansımış federal örnekte, soruşturmacılar iki belirli istem üzerinden tek bir hesabı tespit etmeye çalışmıştır. Araştırmacı, bu dar örnek ile bütün kullanıcı veri tabanında geniş anlam kalıpları arayan toplu taleplerin birbirinden ayrılması gerektiğini vurgulamaktadır. İkinci tür aramalar, belirli şüpheliden yola çıkmak yerine önce büyük bir kullanıcı kitlesini taradığı için genellik, ölçülülük ve özel hayatın korunması açısından çok daha ağır sorular doğurur.
ABD dışındaki kullanıcılar ve yabancı istihbarat
Çalışma, ABD dışındaki kişilerin yabancı istihbarat mevzuatı karşısındaki durumunu da değerlendirmektedir. Araştırmacının yorumuna göre FISA Section 702, belirli yabancı hedeflerle bağlantılı seçiciler üzerinden çalıştığı için tüm chatbot kullanıcı tabanında genelleştirilmiş içerik araması yapmaya doğal biçimde uygun değildir. Buna karşılık geçerli biçimde hedeflenmiş belirli bir kişinin erişilebilir hafıza kaydı veya ajan eylem geçmişi farklı bir hukuki değerlendirmeye konu olabilir.
Bu değerlendirme kesinleşmiş bir mahkeme sonucu olarak sunulmamaktadır. Araştırmacı, mevzuatın yorumunun tartışmalı olduğunu, uygulamaların bir bölümünün gizli kaldığını ve vardığı sonucun ihtiyatla okunması gerektiğini açıkça belirtmektedir.
Hafıza özelliği neden normal bir konuşma geçmişinden daha hassas?
Normal sohbet kaydı, kullanıcının ne yazdığını ve modelin ne yanıtladığını gösterir. Kalıcı hafıza ise çok sayıda konuşmadan kişinin tercihlerini, sağlık endişelerini, aile durumunu, mesleki amaçlarını, korkularını ve planlarını seçerek yapılandırılmış bir profile dönüştürebilir.
Bu profil, ham konuşma geçmişinden daha kolay aranabilen bir kişisel dosya niteliği kazanabilir. Sosyal medya profilleri çoğunlukla tıklama, konum ve satın alma gibi gözlenen davranışlardan çıkarım yaparken chatbot hafızası kişinin sisteme doğrudan anlattığı özel düşünceleri de içerebilir.
Ajan özellikleri riski bir adım daha ileri taşır. Sistem e-posta okuyabiliyor, dosyalara erişebiliyor, takvim yönetebiliyor, web sitelerinde işlem yapabiliyor veya kullanıcı adına mesaj gönderebiliyorsa kayıtlarda yalnızca düşünce değil, bu düşünceye dayanılarak gerçekleştirilen eylemler de bulunabilir. Böylece niyet, otomatik işlem ve gerçek dünyadaki sonuç aynı kayıt zincirinde birleşir.
Üçüncü yol: Chatbot konuşmalarının mahkemede delil olması
Çalışmanın en dikkat çekici örneklerinden biri, The New York Times ile OpenAI arasındaki telif hakkı davasında yaşanan belge üretimi tartışmasıdır. Araştırmada aktarıldığı üzere Aralık 2025’te 20 milyon kimlikten arındırılmış ChatGPT konuşmasının üretilmesi emredilmiş, Mart 2026’ya gelindiğinde incelenmek istenen ek havuzla toplam kapsam 108 milyon konuşmaya ulaşmıştır.
Bu konuşmaların büyük bölümü davanın tarafı olmayan sıradan kullanıcılara aittir. Kimlik bilgilerinin kaldırılması riski azaltabilir; ancak benzersiz sağlık olayı, iş yeri, tarih, konum, ilişki ve yaşam ayrıntılarının birleşimi kişiyi yeniden tanınabilir hâle getirebilir. Bu nedenle takma adlandırma veya doğrudan kimlik alanlarını silme, her durumda gerçek anonimlik sağlamaz.
Genel bir “yapay zekâ gizlilik ayrıcalığı” bulunmuyor
Çalışma, iki farklı hukuki sorunun çoğu zaman birbirine karıştırıldığını belirtmektedir:
- Sağlayıcının elindeki genel tüketici chatbot kayıtlarının özel bir hukuki ayrıcalıkla mahkemeden korunup korunmadığı,
- Bir kişinin kendi davasına hazırlanırken yapay zekâ kullanmasının normalde sahip olacağı çalışma ürünü korumasını kaybettirip kaybettirmediği.
İlk soruda mevcut hukuk, sağlayıcının bütün tüketici kayıtlarını koruyan genel bir “AI ayrıcalığı” tanımamaktadır. İkinci soruda ise ABD’deki erken dönem kararlar ayrışmıştır.
Heppner kararında mahkeme, genel kullanıma açık yapay zekâ platformuna verilen bilgileri üçüncü tarafa açıklama gibi değerlendirerek avukat–müvekkil ve çalışma ürünü korumasına karşı daha katı bir yaklaşım benimsemiştir. Bir hafta önce verilen Warner v. Gilbarco kararında ise yapay zekâ bir kişi değil, dava hazırlığında kullanılan araç olarak görülmüş ve sırf ChatGPT kullanıldığı için çalışma ürünü korumasının ortadan kalkmadığı sonucuna varılmıştır.
Bu ayrım henüz kesinleşmiş değildir. Chatbotun kelime işlemci, bulut depolama ve hukuk veri tabanı gibi bir araç mı; yoksa kullanıcının bilgi açıkladığı ayrı bir muhatap mı sayılacağı gelecekteki kararların merkezinde yer alacaktır.
Koruyucu mahkeme kararları riski azaltır ama sıfırlamaz
Kimlikten arındırma, kapalı inceleme ortamları, erişim denetimi ve koruyucu mahkeme kararları milyonlarca konuşmanın gelişigüzel yayılmasını önleyebilir. Buna rağmen kayıtlar hukuk bürolarına, uzmanlara, elektronik delil platformlarına, inceleme veri tabanlarına ve hizmet sağlayıcılara aktarılabilir.
Ayrıca orijinal konuşmalardan alıntılar, istatistiksel analizler, uzman raporları, makine tarafından okunabilen alt veri kümeleri veya gömme temsilleri üretilebilir. Ana kayıtlar daha sonra silinse bile bu türev materyallerin bir bölümü yaşamaya devam edebilir. Bu nedenle çalışma, mahkemelerin yalnızca ilk veri aktarımını değil, veriden üretilen ikincil materyallerin saklanmasını ve kullanımını da düzenlemesini önermektedir.
Avrupa’da ve Türkiye’de benzer bir durum olabilir mi?
Araştırmacıya göre ABD’deki gibi dava öncesi geniş belge üretimi kültürü ve federal düzeyde genel veri koruma yasasının bulunmaması, milyonlarca üçüncü kişi konuşmasının sağlayıcıdan istenmesini kolaylaştıran özel bir birleşim oluşturmaktadır. Böyle bir toplu sağlayıcı emrinin Avrupa hukuk sistemlerinde aynı biçimde tekrarlanması daha güçtür.
Buna karşılık Avrupa’daki bir kişinin kendi taraf olduğu davada kendi denetimindeki chatbot konuşmalarını sunmak zorunda kalması çok daha gerçekçi bir ihtimaldir. Çalışma İngiltere ve Galler’deki belge açıklama kurallarını, Fransa ve Almanya’daki belirli belge ibrazı mekanizmalarını örnek göstermektedir. Veri koruma hukuku bu tür talepleri otomatik olarak yasaklamaz; kapsam, gereklilik ve tarafların hakları arasında denge kurulmasını gerektirir.
Çalışma Türkiye hukukunu incelememektedir. Bununla birlikte aynı temel soru Türk hukukunda da önemlidir: Bir kişinin kendi boşanma, iş, ticaret, ceza veya fikrî mülkiyet uyuşmazlığında chatbot konuşması hangi koşullarda elektronik delil olarak değerlendirilebilir? Bu sorunun cevabı somut olayın niteliğine, verinin elde edilme biçimine, hukuka uygunluğuna ve ilgili usul kurallarına bağlıdır.
Dördüncü yol: Veri ihlalleri, hesap ele geçirme ve içeriden erişim
Chatbot kayıtlarının güvenlik bakımından farklılığı yalnızca hassas veri içermeleri değildir. Bu kayıtlar sağlık, aile, para, korku, niyet, zaman çizelgesi ve kişisel gerekçeleri tek bir anlatı içinde birleştirir. Kimlik alanları kaldırılmış olsa bile konuşmanın bağlamı kişiyi veya yakın çevresini tanınabilir hâle getirebilir.
Çalışma bugüne kadar kamuya yansıyan olayları birkaç grupta toplamaktadır:
- Açık bırakılmış veri tabanları ve yazılım hataları,
- Özel konuşmayı yanlışlıkla herkese açık hâle getiren paylaşım tasarımları,
- Tarayıcı, eklenti veya tedarik zinciri üzerinden veri sızdırılması,
- Sağlayıcı sitelerindeki izleyici ve telemetri araçlarının hassas veriye erişmesi,
- Zararlı yazılımla çalınmış hesap bilgileri,
- Çalışanların şirket sırlarını genel kullanıma açık chatbotlara girmesi,
- Yetkisi gereğinden geniş çalışan, yüklenici ve tedarikçi erişimleri.
Group-IB tarafından 2023’te açıklanan bulguda, bilgi hırsızı zararlı yazılımla enfekte olmuş 101.134 cihazda saklanan ChatGPT hesap bilgilerinin yasa dışı pazarlarda bulunduğu bildirilmiştir. Bu olay OpenAI altyapısının ihlali değildir; kullanıcı cihazlarının ele geçirilmesidir. Ancak hesapta geçmiş konuşmalar, hafıza, yüklenen dosyalar ve bağlı hizmetler bulunuyorsa çalınan parola yalnızca hesaba değil, kişinin uzun süreli özel yaşam kaydına erişim sağlayabilir.
Samsung çalışanlarının kaynak kodu, test verisi ve toplantı içeriğini iş amacıyla ChatGPT’ye girmesi de sağlayıcıya yönelik bir saldırı değildir. Bu olay, yetkili kullanıcının yararlı bulduğu bir araca kurumsal sırrı kendi eliyle aktarmasının oluşturduğu “gölge yapay zekâ” riskini göstermektedir.
Ajanlar yeni bir saldırı yüzeyi oluşturuyor
Yanıt üreten bir chatbot hassas metni alır ve işleyebilir. Ajan özellikli bir sistem ise başka hizmetlerde işlem yapabilir. Zararlı web sayfasındaki gizli talimatın ajan tarafından komut sanılması, gereğinden geniş yetki verilmesi veya hafıza ve belge arama sistemlerindeki zayıflıklar verinin yalnızca okunmasına değil, dışarı aktarılmasına ya da kullanıcı adına istenmeyen işlem yapılmasına yol açabilir.
Araştırma bu nedenle ajanlara verilen yetkilerin en az yetki ilkesiyle sınırlandırılmasını, kısa ömürlü erişim belirteçleri kullanılmasını, yüksek etkili işlemlerde kullanıcı onayı alınmasını ve dolaylı istem enjeksiyonlarına karşı özel koruma geliştirilmesini önermektedir.
Silme işleminin güvenilirliği neden önemlidir?
Kullanıcının arayüzde bir konuşmayı silmesi, içeriğin bütün operasyonel sistemlerden kaldırıldığı anlamına gelmeyebilir. Sohbetin bir kopyası güvenlik günlüğünde, müşteri destek kaydında, analiz olayında, kalite inceleme veri kümesinde, yedekte veya tedarikçi sisteminde bulunabilir.
Çalışmaya göre güvenilir silme için dört sorunun cevaplanabilmesi gerekir: Konuşma nerelere taşındı, kimler düz metni okuyabildi, kaç kopya üretildi ve bu kopyalar ne kadar süre tutuldu? Silme işlemi yalnızca kullanıcı arayüzündeki ana kaydı kaldırıyorsa mahremiyet yüzeyinin önemli bir bölümü devam eder.
Mühürlü Mod: Sağlayıcının bile okuyamadığı konuşma
Araştırmacının önerdiği “Sealed Mode”, Türkçede Mühürlü Mod olarak ifade edilebilecek bir mimari yaklaşımdır. Amaç, yüksek hassasiyetli konuşmaların yalnızca sözleşme veya şirket vaadiyle değil, teknik tasarımla korunmasıdır.
Çalışma yayına hazırlanırken Meta’nın 13 Mayıs 2026’da WhatsApp içinde Meta AI ile yapılan konuşmalar için güvenilir yürütme ortamına dayalı gizli bir mod duyurduğu aktarılmaktadır. Bu sistemde konuşma, sağlayıcının düz metni okuyamayacağı donanım destekli bir ortamda işlenmektedir. Araştırmacı bunu tüketici chatbotlarında tasarımla sağlanan gizliliğin ilk kitlesel örneği olarak değerlendirmektedir.
Sağlayıcının okuyamadığı bir konuşmanın kolluğa kendiliğinden gönderilmesi, içerik üzerinden aranması, sağlayıcıdan mahkeme yoluyla alınması veya merkezi düz metin veri tabanından çalınması daha güç hâle gelir. Ancak aynı mimari sağlayıcının tehlikeli konuşmaları görmesini, içerik temelli güvenlik incelemesi yapmasını ve acil durumda müdahale etmesini de sınırlar.
Bu nedenle Mühürlü Mod bütün sorunları tek başına çözmez. Model içi güvenlik sınırları, kapalı ortamda çalışan sınıflandırıcılar, kriz kaynaklarına yönlendirme, kötüye kullanım hız sınırlamaları ve açık sorumluluk kuralları gibi ek mekanizmalar gerekir. Çalışmanın yaklaşımı, teknik mimari ile hukuki ve kurumsal politikanın birbirinin yerine geçmesi değil, birlikte çalışmasıdır.
Türkiye açısından ortaya çıkan temel sorular
Çalışma Türk mevzuatını değerlendirmese de Türkiye’de cevaplanması gereken somut başlıklar ortaya koymaktadır:
- Chatbot konuşmaları KVKK kapsamında hangi kişisel ve özel nitelikli veri kategorilerini içerebilir?
- Sağlayıcılar konuşmaları, hafıza profillerini ve ajan işlem kayıtlarını ne kadar süre saklamaktadır?
- Silme talebi yedeklere, güvenlik günlüklerine ve türev veri kümelerine kadar uygulanmakta mıdır?
- Yurt dışındaki sağlayıcılardan gelen devlet talepleri ve sınır ötesi veri aktarımı konusunda kullanıcıya hangi bilgiler verilmektedir?
- Mahkemelerde chatbot geçmişinin elektronik delil olarak sunulması hangi hukuka uygunluk ve ölçülülük koşullarına bağlanmalıdır?
- Avukatlar, sağlık çalışanları, mühendisler, kamu görevlileri ve şirket çalışanları genel amaçlı chatbotlara hangi bilgileri kesinlikle girmemelidir?
- Kamu kurumlarında ve işletmelerde yapay zekâ kullanım politikası, hafıza ve bağlantılı uygulama özelliklerini de kapsamakta mıdır?
- Sağlayıcının bile okuyamadığı yüksek gizlilikli çalışma modları Türkiye’deki kullanıcılara sunulmakta mıdır?
Bu soruların önemi, yalnızca kişisel mahremiyetten kaynaklanmaz. Şirket sırları, kamu verileri, hukuki strateji, sağlık bilgileri ve kritik altyapı ayrıntıları da aynı genel amaçlı sistemlere girilebilmektedir. Bu nedenle chatbot gizliliği, bireysel veri korumanın yanında kurumsal bilgi güvenliği ve ulusal dijital egemenlik konusu olarak da ele alınmalıdır.
Çalışmanın desteklediği sonuçlar
- Saklama, hafıza, günlükleme, kişiselleştirme ve bağlantılı araçlar aynı konuşmayı birden fazla hukuki ve teknik erişim yoluna açık hâle getirebilir.
- Chatbot konuşmaları mevcut hukukta otomatik olarak doktor, avukat veya terapistle yapılan görüşmelerle aynı ayrıcalığa sahip değildir.
- Kullanıcıların silindiğini düşündüğü veriler hukuki koruma talepleri veya operasyonel kopyalar nedeniyle tutulabilir.
- Tersine istem aramaları, belirli kullanıcıya yönelik taleplerden daha geniş mahremiyet ve ölçülülük sorunları oluşturur.
- Kimlik bilgilerinin kaldırılması, bağlamsal ve benzersiz konuşmalarda yeniden tanımlama riskini tamamen ortadan kaldırmaz.
- Ajan, hafıza ve bağlı uygulama özellikleri hem hukuki erişimin kapsamını hem de siber saldırının etkisini büyütür.
- Veri minimizasyonu, gerçek silme, erişim segmentasyonu ve sağlayıcının okuyamadığı mimariler politika vaatlerinden daha güçlü teknik koruma sağlayabilir.
Çalışmanın kanıtlamadığı veya doğrudan incelemediği sonuçlar
- Tüm chatbot sağlayıcılarının kullanıcı konuşmalarını düzenli olarak okuduğunu veya kolluk kuvvetleriyle sistematik biçimde paylaştığını kanıtlamamaktadır.
- Belirli bir sağlayıcının diğerlerinden kesin olarak daha güvenli olduğunu gösteren bağımsız teknik denetim sunmamaktadır.
- Chatbot veri ihlallerinin toplumdaki görülme sıklığını ölçen epidemiyolojik veya istatistiksel bir çalışma değildir.
- ABD’de tartışılan bütün tersine istem taleplerinin hukuka aykırı olduğu sonucuna varmamaktadır.
- Mühürlü Mod’un güvenlik, çocuk koruma ve acil müdahale sorunlarını tamamen çözdüğünü ileri sürmemektedir.
- Türkiye’de chatbot kayıtlarının hangi davalarda kesin olarak kabul edilebilir delil olacağını belirlememektedir.
- İncelenen 2025–2026 kararlarının gelecekte aynı yönde uygulanacağını garanti etmemektedir.
Güçlü yönler ve sınırlılıklar
Çalışmanın en güçlü yönü, şirket bildirimi, devlet erişimi, dava süreci ve siber güvenlik ihlali gibi farklı disiplinlerde incelenen riskleri tek bir veri yaşam döngüsü içinde birleştirmesidir. Beş büyük sağlayıcının politikalarının karşılaştırılması, hukuki kararların teknik mimariyle birlikte yorumlanması ve 19 somut öneri sunulması, araştırmayı salt sorun tespitinin ötesine taşımaktadır.
Araştırmacı kendi konumunun sınırlarını açıkça belirtmektedir. Çalışma bir Avrupa hukukçusunun ABD hukukuna ilişkin kapsamlı fakat dışarıdan değerlendirmesidir; ABD’de lisanslı bir hukuk uygulayıcısının görüşü olarak sunulmamaktadır. Çin hukuku, Avrupa Birliği üyesi ülkelerin ceza usulleri, Birleşik Krallık’ın ulusal güvenlik hukuku ve diğer ülkelerin rejimleri ayrıntılı biçimde kapsanmamıştır.
İnceleme sistematik derleme metodolojisi kullanmamaktadır. Veri tabanı sorguları, dâhil etme–dışlama ölçütleri ve kaynak kalite puanlaması gibi yeniden üretilebilir bir literatür tarama protokolü bulunmamaktadır. Bazı şirket uygulamaları yalnızca kamu politikaları ve şeffaflık raporları üzerinden gözlemlenebildiği için kurum içi karar süreçleri, hata oranları ve gerçek erişim yetkileri dışarıdan doğrulanamamaktadır.
Ayrıca hukuk ve ürün mimarisi hızlı değişmektedir. Haziran 2026 itibarıyla geçerli görünen ürün özellikleri, davalar, veri saklama tercihleri ve düzenleyici yorumlar daha sonra değişebilir. Bu nedenle araştırma, kalıcı ve tamamlanmış bir hukuk ansiklopedisinden çok hızla gelişen alanın ayrıntılı bir durum haritası olarak okunmalıdır.
Çalışmanın Yöntemi ve Bulguları
Araştırma tasarımı
Çalışma deney, anket veya istatistiksel örneklem kullanmamaktadır. Nitel karşılaştırmalı hukuk ve politika analizi uygulanmıştır. Aynı beş tüketici chatbot sağlayıcısı; kamuya açık gizlilik politikaları, kullanım koşulları, şeffaflık raporları, gözlemlenen ürün davranışları ve hukuki olaylar üzerinden değerlendirilmiştir.
| Yöntem bileşeni | Çalışmada nasıl uygulanmıştır? | Yorum sınırı |
|---|---|---|
| Sağlayıcı karşılaştırması | ChatGPT, Claude, Gemini, Grok ve DeepSeek’in kamuya açık politikaları ve raporları karşılaştırılmıştır. | Kamuya açıklanmayan kurum içi uygulamalar doğrudan gözlemlenememektedir. |
| Hukuki doktrin analizi | ABD ceza usulü, arama emirleri, elektronik iletişim kuralları, FISA Section 702, belge ibrazı ve ayrıcalık doktrinleri incelenmiştir. | Kararların bir bölümü yeni, ihtilaflı veya temyiz süreciyle değişebilecek niteliktedir. |
| Vaka incelemesi | Kolluk bildirimi, toplu konuşma üretimi, hesap ele geçirme ve kurumsal veri sızıntısı örnekleri analiz edilmiştir. | Bazı olaylarda bütün teknik ve kurumsal ayrıntılar kamuya açık değildir. |
| Avrupa karşılaştırması | GDPR, İngiltere ve Galler belge açıklama sistemi ile Fransa ve Almanya’daki belge ibrazı yolları değerlendirilmiştir. | Her Avrupa ülkesinin ceza, hukuk ve idari usulü ayrı ayrı incelenmemiştir. |
| Mimari değerlendirme | Saklama, hafıza, ajanlar, güvenilir yürütme ortamları ve Mühürlü Mod’un hukuki sonuçları birlikte ele alınmıştır. | Bağımsız penetrasyon testi veya kaynak kodu denetimi yapılmamıştır. |
Çalışmada öne çıkan sayısal göstergeler
| Gösterge | Çalışmada bildirilen değer | Ne anlama geliyor? |
|---|---|---|
| İncelenen büyük tüketici chatbot sağlayıcısı | 5 | ChatGPT, Claude, Gemini, Grok ve DeepSeek karşılaştırılmıştır. |
| OpenAI’a bildirilen devlet taleplerindeki değişim | 2023’ün ilk yarısında 6; 2025’in ikinci yarısında 309 | Talepler düşük bir başlangıç seviyesinden hızla artmıştır; artış kullanıcı sayısındaki büyümeyle birlikte yorumlanmalıdır. |
| New York Times–OpenAI uyuşmazlığında incelenmek istenen konuşma havuzu | Önce 20 milyon, daha sonra ek 88 milyon; toplam 108 milyon | Davanın tarafı olmayan kullanıcıların konuşmalarının da geniş ölçekli belge üretimine konu olabileceğini göstermektedir. |
| Bilgi hırsızı zararlı yazılımla bağlantılı cihazlarda bulunan kayıtlı ChatGPT hesap bilgileri | 101.134 cihaz | Sağlayıcı altyapısı ihlal edilmese bile kullanıcı cihazının ele geçirilmesiyle sohbet geçmişine erişilebileceğini göstermektedir. |
| Toplam politika ve mimari önerisi | 19 | Öneriler şirket bildirimi, devlet erişimi, dava süreçleri ve siber güvenlik olmak üzere dört gruba ayrılmıştır. |
Bu değerler deneysel olarak üretilmiş sonuçlar değildir. Araştırmacının incelediği şeffaflık raporları, mahkeme kayıtları ve kamuya açıklanan olaylardan derlenen, belirli tarihlere ait göstergelerdir.
Sağlayıcının kendiliğinden bildirimleri için öneriler
- Şirketlerin kendi inisiyatifiyle yaptığı kolluk bildirimlerinin sayısı ve gerekçesi toplu olarak yayımlanmalıdır.
- Bir konuşmanın bildirim hattına girmesine yol açan otomatik ve insan karar ölçütleri bağımsız denetime açılmalıdır.
- Hukuki koruma, kullanıcının isteyerek sakladığı konuşma ve sağlayıcının operasyonel amaçla tuttuğu veri birbirinden ayrılmalıdır.
- Şifreleme ve sağlayıcının erişemediği mimariler, chatbotun kullanıldığı ortam ve risk düzeyi dikkate alınarak tasarlanmalıdır.
- Kullanıcıya chatbotla kurduğu ilişkinin ne olduğu ve hangi mesleki gizlilik ilişkilerine eşdeğer olmadığı açıkça anlatılmalıdır.
Devletin zorunlu erişimi için öneriler
- Şeffaflık raporlarında chatbot verisine yönelik devlet talepleri, tersine istem aramaları, hafıza kayıtları ve ajan işlem günlükleri ayrı kategorilerde açıklanmalıdır.
- Sağlayıcılar, bütün kullanıcı tabanını tarayan aşırı geniş “bu istemi kim yazdı?” taleplerine karşı çıkacaklarını kamuya duyurmalıdır.
- Hafıza profilleri ve ajan eylem kayıtları, sıradan sohbet metninden farklı ve daha hassas hukuki veri kategorileri olarak ele alınmalıdır.
Mahkemelerde belge ibrazı ve deliller için öneriler
- Saklama, hafıza ve Mühürlü Mod özellikleri dava ve belge üretimi riskleri hesaba katılarak tasarlanmalıdır.
- Dar kapsamlı bir yapay zekâ gizlilik ayrıcalığının dayanabileceği teknik ve kurumsal mimari geliştirilmelidir.
- Yapay zekâ kullanımının dava hazırlığındaki çalışma ürünü korumasını ortadan kaldırıp kaldırmadığı konusundaki karar ayrılığı giderilmelidir.
- Milyonlarca üçüncü kişinin konuşmasını kapsayan talepler için chatbotlara özgü gereklilik ve ölçülülük rehberleri hazırlanmalıdır.
- Kimlikten arındırma güçlendirilmeli; alıntı, türev veri kümesi, uzman analizi ve gömme temsili gibi ikincil materyaller de denetlenmelidir.
- Kullanıcılara kendi uyuşmazlıklarında sohbetlerinin istenebileceği açıklanmalı ve gerçek saklama–silme denetimi verilmelidir.
Siber tehditler, içeriden erişim ve veri ihlalleri için öneriler
- Chatbot konuşmaları varsayılan olarak yüksek hassasiyetli veri sınıfında değerlendirilmelidir.
- İhlalin etki alanı daha az veri saklama, sistemleri bölümlere ayırma ve Mühürlü Mod gibi teknik kontrollerle küçültülmelidir.
- Çalışanlar, yükleniciler, tedarikçiler ve yapay zekâ ajanları için en az yetki ilkesi uygulanmalıdır.
- Paylaşım bağlantıları varsayılan olarak özel olmalı; ihlalin ağırlığı yalnızca ad ve e-posta gibi kimlik alanlarına değil, konuşmanın içeriğine ve bağlamına göre belirlenmelidir.
- Şirketler yalnızca devlet taleplerini değil, yapay zekâya özgü güvenlik olaylarını ve veri ihlallerini de düzenli biçimde açıklamalıdır.
Temel bulgunun bütünsel yorumu
Dört erişim yolu birbirinin alternatifi değildir. Aynı saklama tercihi hem sonradan kolluk iş birliğini mümkün kılabilir hem mahkemede sunulabilecek veri miktarını artırabilir hem de saldırganların ele geçirebileceği veri havuzunu büyütebilir. Hafıza özelliği aynı anda kişiselleştirme aracı, gözetim hedefi, dava delili ve veri ihlali varlığıdır.
Bu nedenle çalışma, chatbot gizliliğinin yalnızca “şirket verileri satıyor mu?” sorusuyla değerlendirilemeyeceğini göstermektedir. Saklama süresi, düz metne erişebilen ekipler, tedarikçi zinciri, yedekler, paylaşım tasarımı, hukuki taleplere itiraz politikası, hafıza ve bağlı uygulamalar birlikte incelenmelidir.
Araştırmanın vardığı yönetimsel sonuç, şirket politikasının ve teknik mimarinin iki ayrı koruma katmanı olduğudur. Politika; sözleşmeler, şeffaflık, veri saklama kararları, erişim yetkileri ve tedarikçi yönetimini kapsar. Mimari ise belirli verilerin ilk başta okunabilir veya merkezi olarak aranabilir biçimde bulunmamasını sağlayabilir. Güçlü bir gizlilik sistemi bu iki katmandan yalnızca birine dayanamaz.
Kaynak ve Yöntem Notu
Özgün çalışma başlığı:You Trust Your Chatbot With Everything. Should You? Part 2: Governments, Courts, and the Battle Over Your Chatbot Conversations
Yazar: Theodore Christakis.
Yazar sırası ve katkı durumu: Çalışma tek yazarlıdır. Eş birinci yazarlık veya eş katkı beyanı bulunmamaktadır. Ayrı bir sorumlu yazar bilgisi belirtilmemiştir.
Kurumsal bağlantılar: University Grenoble Alpes; Cross-Border Data Forum; Future of Privacy Forum; Multidisciplinary Institute in Artificial Intelligence bünyesindeki “Responsible AI: Design, Regulation and Conformity” çalışmaları.
Kaynak türü: Karşılaştırmalı hukuk ve kamu politikası araştırma raporu.
Seri: AI Regulation Papers, 2026-06-1.
Yayın platformu ve özgün yayımlayıcı: AI-Regulation.com.
Yayın tarihi: Haziran 2026; resmî çalışma sayfasında 8 Haziran 2026 tarihi yer almaktadır.
DOI: Bu sürümde DOI bilgisi yer almamaktadır.
Hakemlik durumu: Çalışma hakemli bir akademik dergide yayımlanmış araştırma makalesi değildir. Bağımsız akademik hakem değerlendirmesi metin veya resmî yayın sayfası üzerinden doğrulanamamıştır.
Finansal destek: Çalışmanın MIAI @ Grenoble Alpes kapsamında ANR-23-IACL-0006 ve Cybersecurity PEPR bünyesindeki Interdisciplinary Project on Privacy kapsamında ANR 22-PECY-0002 IPOP desteği aldığı belirtilmektedir.
Çıkar çatışması: Metinde ayrı bir çıkar çatışması beyanına rastlanmamıştır.
Resmî bağlantı:AI-Regulation.com resmî çalışma sayfası
Kapak görseli: Kapakta yüzü “Exhibit A” ibareli bir delil dosyasıyla örtülen insan figürü, özel chatbot konuşmalarının dava dosyasına ve incelenebilir delile dönüşmesini simgelemektedir. Görselin yazar tarafından tasarlanıp yönlendirildiği ve üretken yapay zekâ yardımıyla hazırlandığı belirtilmiştir. Yazar, ticari olmayan kullanım için tam atıf ve çalışma kaynak gösterimi koşuluyla çoğaltmaya izin vermektedir.
Bu Türkçe anlatım, çalışmanın metni, karşılaştırmalı tabloları, dipnotları, vaka değerlendirmeleri ve sonuç önerileri esas alınarak hazırlanmıştır. Dış kaynaklar yalnızca başlık, yazar, kurumsal bağlantı, yayın tarihi, seri ve resmî çalışma bağlantısının bibliyografik doğrulanması amacıyla kullanılmıştır; dış kaynaklardan bilimsel veya hukuki bulgu eklenmemiştir.
Çalışma ağırlıklı olarak ABD hukukuna dayanmaktadır ve Haziran 2026 itibarıyla hızla gelişen bir alanı değerlendirmektedir. Metindeki açıklamalar genel bilimsel ve hukuki bilgilendirme niteliğindedir; belirli bir dava, soruşturma veya kişisel veri uyuşmazlığı için hukuki görüş yerine geçmez.
Bir yorum bırakın
E-posta adresiniz yayınlanmayacaktır. Gerekli alanlar * ile işaretlenmiştir