

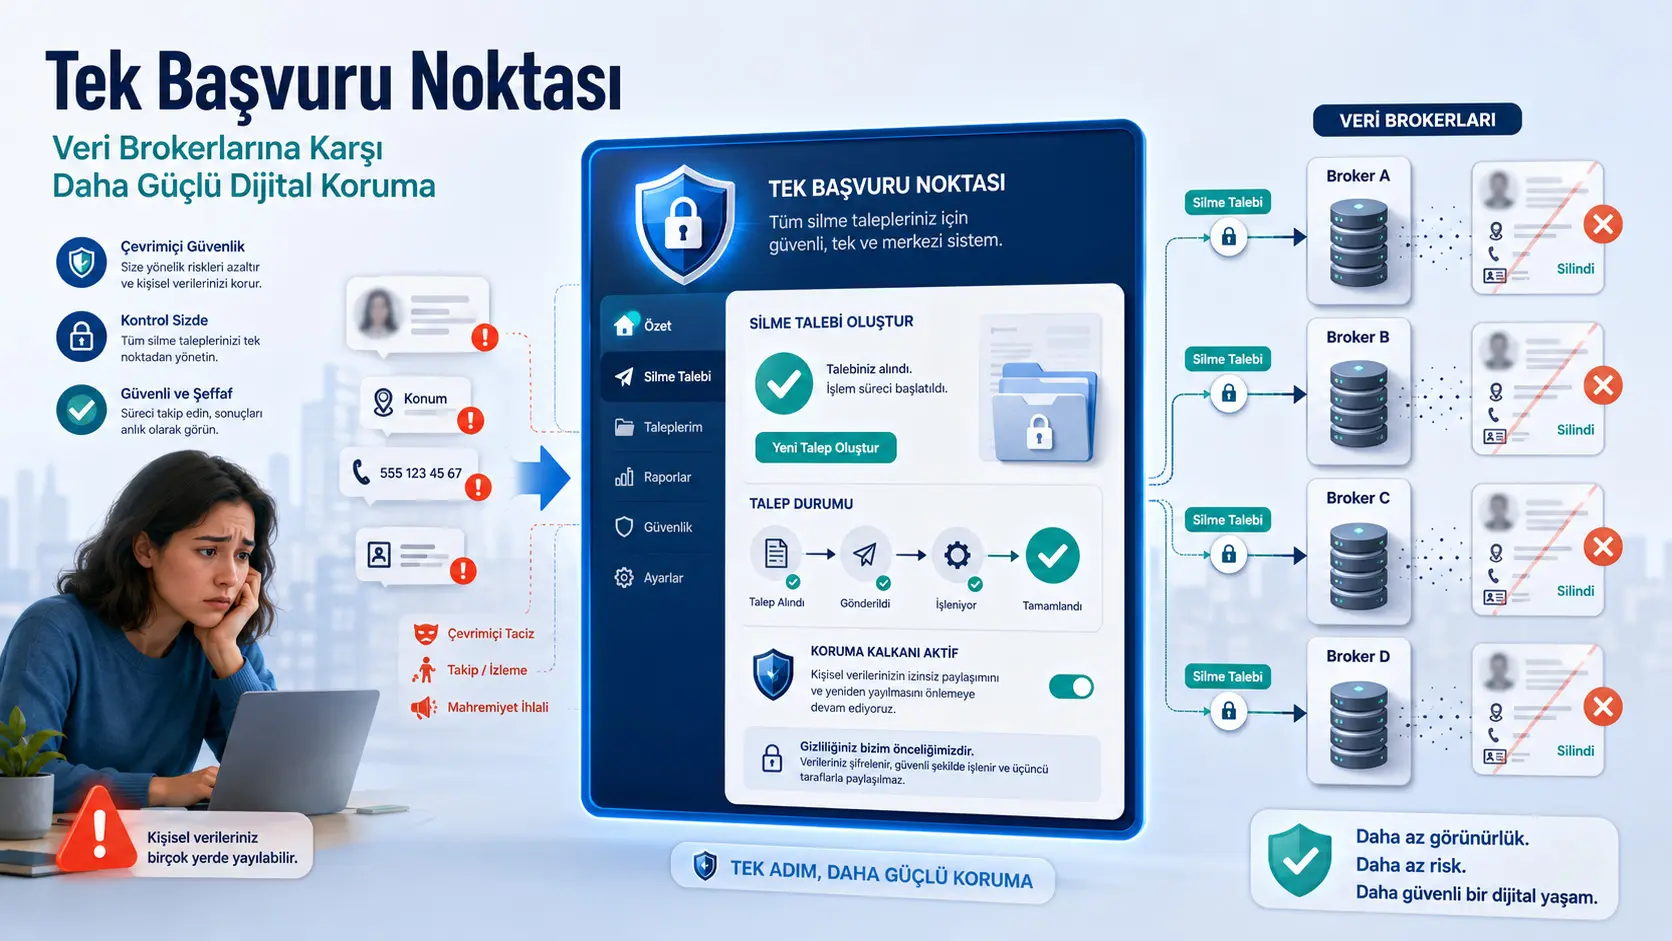
Dijital ekonomide şirkətler, xidmət sunmak, reklam hedeflemek, istifadəçi davranışlarını tahmin etmek və yeni gelir mənbəları oluşturmak amacıyla böyük miqdarlarda şəxsi məlumat toplayır. Bu bilgilerin bir hissəsi məlumatyi birbaşa istifadəçidan alan platformlarda kalırken önəmli bir hissəsi, tüketiciyle birbaşa əlaqəsi olmayan məlumat brokerlərina satılmaqda və ya lisenziyalaşdırılmaqdadır.
Olivier Sylvain’e görə Amerika Birleşik Devletleri’ndeki hâkim tənzimləmə yanaşması, şəxsi məlumatlerin davamlı dövriyyəsini və görünən hala gəlməsini adi hala gətirmişdir. Kullanıcıların xidmət koşullarını kabul etmesi və ya bir “razılıq” kutusuna tıklaması, çoxu zaman məlumatlerinin daha sonra kimlərə ötürüləcəyini, hansı amaçlarla birleştirileceğini və ne tür zərərlar doğurabileceğini həqiqətən anladıqları anlamına gəlmir.
Bu məlumat piyasası yalnız hedefli reklam və ya fiyatlandırma amacıyla kullanılmamaktadır. Adresler, telefon numaraları, aile bağlantıları, konum geçmişleri və digər hassas məlumatlar; siber izləmə, tehdit, cinsel taciz, şantaj, ayrımcılık və yapay zekâ destekli sahte içerik üretimi gibi zərərları kolaylaştırabilmektedir.
Makalenin birbaşa tartıştığı Brokering Safety başlıklı tədqiqat, məlumat brokeri sistemindeki sorumluluğun zərərçəkənların üzerinden alınmasını önermektedir. Mevcut sistemde bir zərərçəkən, kişisel bilgisini yayımlayan hər məlumat brokerinı ayrı ayrı bulmak, hər şirkətin farklı silmə formunu doldurmak, bazen daha fazla hassas məlumat sunmak və eyni məlumatnin tekrar ortaya çıkıp çıkmadığını yıllarca izlemek zorundadır.
Brokering Safety bu yükü azaltmak üçün hökumət tarafından yönetilen mərkəzi bir “tək müraciət nöqtəsi” önermektedir. Mağdur bir kez yeminli beyanda bulunacak; kayıtlı məlumat brokerləri bu bildirimi düzenli olaraq nəzarət edecek və işaretlenen bilgileri yaymayı durduracaktır. Polis raporu və ya koruma kararı gibi elde edilmesi zor əlavə belgeler əsas koşul olmayacaktır.
Sylvain bu öneriyi doğru yönde atılmış önəmli bir adım olaraq kabul etmektedir. Sistem, yüzlerce şirkətle tək tək mücadele etme yükünü zərərçəkəndan alarak məlumatyi kommersiya ölçekte yöneten kuruluşlara aktarabilir. Eyaletler arasındakı farklı kuralları azaltabilir, şirkətlerin kayıt altına alınmasını sağlayabilir və uyumsuzluk durumunda yaptırım uygulanmasına imkân verebilir.
Ancak yazara görə tək müraciət nöqtəsi sorunun tamamını çözmez. Çünkü sistem yine zərər ortaya çıktıktan sonra, bireyin harekete geçmesine dayanır. Verilerin başlangıçta niyə toplandığını, şirkətlerin onları hansı əlavə amaçlarla kullandığını və kişisel məlumat ticaretinden elde edilen ekonomik kazancı birbaşa sınırlandırmaz.
Bu səbəbdən tədqiqat, mərkəzi silmə sisteminin iki daha geniş yapısal araçla tamamlanmasını savunmaktadır: məqsədlə məhdudlaşdırma və məlumat minimizasyonu. Məqsədlə məhdudlaşdırma, bir şirkətin məlumatyi yalnız açıkça belirlenmiş və gerekli məqsədləyir üçün kullanmasını; məlumat minimizasyonu isə xidmət üçün həqiqətən gerekli olmayan bilgilerin baştan toplanmamasını və ya uzun süre saklanmamasını gerektirir.
Makalenin əsas sonucu şudur: Mağdurlar üçün tək müraciət nöqtəsi kurulmalıdır; lakin məxfilik hüququ yalnız kişisel silmə taleplerini yönetmekle yetinmemelidir. Hukuk, məlumat toplama və ticarileştirme sisteminin ekonomik teşviklerini de değiştirmelidir.
Ağ bağlantılı məlumat ekonomisinde şəxsi məlumat nasıl bir ürüne dönüştü?
Dijital xidmətlerin böyük hissəsi istifadəçi davranışları hakkında davamlı məlumat üretmektedir. Arama sorguları, izlenen videolar, satın alınan ürünler, cihaz konumu, uygulama kullanımı, iletişim tercihleri və sosyal bağlantılar, şirkətlerin istifadəçiları daha ayrıntılı şəkildə sınıflandırmasına imkân məlumatr.
Bu məlumatlar birkaç ekonomik işlev görebilir:
- Hizmetin kişiselleştirilmesi,
- Reklam hedeflemesi,
- Fiyat və ya tekliflerin istifadəçiya görə değiştirilmesi,
- Risk və kredi değerlendirmesi,
- Dolandırıcılık kontrolü,
- Tüketici profili oluşturulması,
- Verinin başqa şirkətlere satılması və ya lisanslanması.
Makalenin odak noktası son kategoridir. Veri brokerları çoxu zaman kişisel bilgileri birbaşa ilgili kişiden toplamaz. Çeşitli kamu kayıtlarını, uygulama məlumatlerini, kommersiya məlumat setlerini və başqa şirkətlerden elde edilen kayıtları birleştirerek ayrıntılı profiller oluşturur.
Bu yapı tüketici açısından görünmez olabilir. Kişi bir uygulamayla ilişki kurduğunu düşünürken məlumatsi başqa şirkətlere aktarılabilir; farklı mənbəlarla birleştirilebilir və başlangıçtaki xidmətle ilgisi olmayan məqsədləyir üçün kullanılabilir.
“Veri maruziyetinin normalleşmesi” ne anlama geliyor?
Sylvain, Amerikan tənzimləmə yaklaşımının şəxsi məlumatlerin açığa çıkmasını istisnai bir ihlal deyil, piyasanın olağan sonucu hâline getirdiğini savunmaktadır.
Bu normalleşme üç aşamada ortaya çıkar:
- Kullanıcının çoxu zaman okumadığı və ya gerçek seçeneğe sahip olmadığı xidmət koşulları üzerinden razılıq alınması,
- Şirketlerin məlumatyi asıl toplama amacı dışında yeni gelir modellerinde kullanması,
- Bir zərər ortaya çıktığında sorumluluğun məlumatyi toplayan və satan şirkətlerden çox zərərçəkəna yüklenmesi.
Bu sistemde şirkətlerin böyük ölçekte məlumat toplaması varsayılan durumdur. Kullanıcının itiraz etmesi, silmə talep etmesi və ya belirli kullanımlardan çıkması isə əlavə çaba gerektiren istisna olaraq düzenlenmektedir.
Onay niyə hər zaman gerçek bir tercih deyildir?
Mevcut istifadəçi merkezli məxfilik yanaşması, insanların hansı xidmətleri kullanacağına və məlumatlerinin nasıl işleneceğine dair rasyonel karar verebileceği varsayımına dayanır.
Yazarın eleştirdiği bu modelde:
- Şirket məlumat məlumatr,
- Kullanıcı koşulları okur,
- Kullanıcı razılıqlar və ya reddeder,
- Ortaya çıkan nəticə istifadəçinın tercihinin sonucu sayılır.
Fakat dijital piyasada şirkət ilə tüketici arasındakı məlumat və güç farkı çox büyüktür. Kullanıcı məlumatsinin kaç şirkət arasında dolaşacağını, farklı məlumat setlerinden hansı yeni çıkarımların üretileceğini və ya yıllar sonra hansı zərərların ortaya çıkabileceğini öngöremeyebilir.
Ayrıca bir xidməti kullanmanın koşulu kapsamlı məlumat işleme şartlarını kabul etmekse “hayır” seçeneği teorik olaraq mevcut olsa bile pratikte mənalı olmayabilir.
Veri brokerı kimdir?
Makaledeki kullanımına görə məlumat brokeri, tüketiciler hakkında kişisel bilgileri toplayan, birleştiren, analiz eden və bu bilgileri başqa kuruluşlara satan və ya lisanslayan kommersiya aktördür.
Veri brokerları aşağıdaki məlumat türlerini içeren profiller oluşturabilir:
- Ad və iletişim bilgileri,
- Ev və iş adresleri,
- Telefon numaraları,
- Aile və hane bağlantıları,
- Yaş, gelir və medeni vəziyyət,
- Konum və hareket geçmişi,
- İlgi alanları və davranış kalıpları,
- Sağlık və ya üreme sağlığıyla ilişkili ziyaretler,
- Dini mekânlar və ya sığınma evleri gibi hassas konumlar.
Bu bilgilerin bir hissəsi tək tək kamuya açık olabilir. Ancak çox sayıda kaydın tək bir profil hâlinde birleştirilmesi, şəxsin günlük yaşamı hakkında daha önce olmayan ayrıntılı və tətbiq oluna bilən məlumat üretir.
Birincil zərər nedir?
Brokering Safety və Sylvain’in değerlendirmesinde birincil zərər, kişisel məlumatın kötüye kullanılmasıyla birbaşa ortaya çıkan taciz və ya təhlükəsizlik tehdididir.
Örneğin bir saldırganın zərərçəkənun adresini, telefon numarasını, iş yerini və ya yakınlarının bilgilerini məlumat brokeri üzerinden elde etmesi aşağıdaki nəticəlara yol açabilir:
- Fiziksel izləmə,
- Çevrimiçi tehdit,
- İstenmeyen iletişim,
- Kimlik gizliliğinin ortadan kalkması,
- İş və sosyal yaşama katılımın azalması,
- Sürekli bulunma və keşfedilme korkusu,
- Güvenli bir yere taşınma zorunluluğu.
Bu zərər tək bir mesaj və ya olayla sınırlı olmayabilir. Kişinin təhlükəsizlik algısını, mesleki faaliyetini və sosyal ilişkilerini uzun süre etkileyebilir.
İkincil zərər nedir?
Tədqiqatnın özellikle önem verdiği ikincil zərər, zərərçəkənun birincil zərər sonrasında kendi kişisel bilgilerini internetten kaldırmak üçün üstlenmek zorunda kaldığı idari, psikolojik və mali yüktür.
| Zarar düzeyi | İçeriği | Örnek nəticə |
|---|---|---|
| Birincil zərər | Kişisel məlumatın saldırgan, tacizci və ya kötü niyetli kişi tarafından kullanılması | Takip, tehdit, şantaj və ya təhlükəsizğin bozulması |
| İkincil zərər | Mağdurun bilgiyi yayımlayan bütün xidmətleri belirleme və silmə süreçlerini yönetme zorunluluğu | Zaman kaybı, əlavə masraf, davamlı izleme və yeniden travmatizasyon |
Her məlumat brokerinın farklı bir silmə süreci bulunabilir. Mağdurun hər siteyi ayrı ayrı bulması, kimliğini doğrulaması və farklı formlar doldurması gerekebilir.
Daha da çelişkili olan, bazı silmə süreçlerinin kişiden əlavə hassas məlumatlar istemesidir. Kişi var olan məlumatsini kaldırmaya çalışırken şirkətle daha fazla məlumat paylaşmak zorunda kalabilir.
Niyə süreç “köstebek vurma oyununa” benzetiliyor?
Bir məlumat brokerindaki kayıt silinse bile eyni məlumat başqa məlumat tabanlarında bulunabilir. Veriler daha sonra yeni mənbəlardan tekrar toplanabilir və ya başqa bir şirkətten yeniden satın alınabilir.
Bu səbəbdən tək bir başarılı silmə talebi sorunu kalıcı olaraq çözmeyebilir. Mağdurun:
- Yeni məlumat brokerlərinı izləmə etmesi,
- Silinen məlumatın tekrar yayımlanıp yayımlanmadığını nəzarət etmesi,
- Aynı formları dönemsel olaraq yeniden doldurması,
- Yeni tehditler karşısında yeni talepler oluşturması gerekebilir.
Yeterli maddi kaynağa sahip şəxslər bu işi yürüten itibar və ya məxfilik xidmətlerinden yararlanabilir. Ancak bu xidmətler ücretlidir və şəxsi məlumatlerin üçüncü bir şirkəte daha aktarılması gibi əlavə riskler taşıyabilir.
Makalede aktarılan çevrimiçi zərər göstergeleri
Makale kendi anketini yürütmemekte, farklı kurumsal araşdırmalarda bildirilen bazı göstergeleri sorunun ölçeğini açıklamak üçün aktarmaktadır.
| Aktarılan gösterge | Makaledeki değer | Yazarın kurduğu bağlantı |
|---|---|---|
| 2023 yılında elektronik zorbalık bildiren lise öğrencileri | %16 | Çevrimiçi tacizin gençler arasındakı yaygınlığı |
| 2021 araşdırmasında onlayn təqib yaşadığını bildiren Amerikalılar | Yaklaşık %41 | Sorunun belirli kiçik gruplarla sınırlı olmaması |
| Tacizin nedeni olaraq politik və ya ideolojik anlaşmazlık bildirenler | Taciz yaşayanların təxminən yarısı | Şəxsi məlumatlerin siyasi və toplumsal çatışmalarda kullanılabilmesi |
| On bir ülkede görüntüleri cinsel içerikli deepfake üretiminde kullanıldığını bildiren çocuklar | 1,2 milyon | Yapay zekâ destekli kötüye kullanımın ölçeği |
Bu rakamlar tədqiqatnın orijinal tapıntıları deyildir. Sylvain’in değerlendirdiği yapısal zərərın toplumsal bağlamını göstermek üçün yararlandığı dış mənbə nəticəlarıdır.
Mevcut hüquq niyə yeterli görülmüyor?
Makaleye görə mevcut yasaların önəmli hissəsi zərər ortaya çıktıktan sonra devreye girmektedir. Takip, tehdit və ya taciz yasaklanabilir; lakin bu yasak şəxsi məlumatnin saldırganın eline geçmesini baştan engellemez.
İkinci sorun, zərərçəkənun belirli bir şirkətin zərər verme niyetini kanıtlamak zorunda kalabilmesidir. Veri brokerları milyonlarca şəxsə ait bilgiyi otomatik şəkildə işlerken belirli bir zərərçəkəna zərər verme niyetini göstermek son dərəcə zordur.
Üçüncü sorun, kamuya açık məlumat istisnalarıdır. Bazı məxfilik yasaları, kamu kayıtlarından və ya açık mənbəlardan elde edilmiş bilgileri korumanın dışında bırakmaktadır. Oysa tək tək açık olan bilgilerin bir araya getirilmesi, şəxsin təhlükəsizği açısından çox daha tehlikeli bir profil oluşturabilir.
Dördüncü sorun, kolluk kuvvetlerinin yaklaşımıdır. Mağdurlar olayın ciddiyetinin anlaşılmaması, çevrimiçi tehdidin küçümsenmesi və ya sübut yetersizliği gibi tepkilerle karşılaşabilir.
Brokering Safety hansı çözümü öneriyor?
Sylvain’in yanıt verdiği Brokering Safety, məlumat brokerlərinın zərərçəkənlara karşı daha yüksək bir bakım və önleme yükümlülüğü taşıması gerektiğini savunmaktadır.
Önerilen sistemin əsas işleyişi şöyledir:
- Mağdur, hökumət tarafından yönetilen mərkəzi sisteme tək bir müraciət yapar.
- Başvuru, şəxsin taciz və ya təhlükəsizlik tehdidi yaşadığına dair yeminli beyana dayanabilir.
- Polis raporu və ya mahkeme koruma kararı zorunlu əsas belge hâline getirilmez.
- Veri brokerlarının kayıt yaptırması gerekir.
- Kayıtlı brokerlar mərkəzi talepleri düzenli aralıklarla nəzarət eder.
- İşaretlenen kişisel bilgilerin yayılması və ya satılması durdurulur.
- Bilginin daha sonra tekrar ortaya çıkmaması üçün davam eden nəzarət yükümlülüğü uygulanır.
- Kurala uymayan şirkətlere idari və ya hüquqi yaptırım tətbiq oluna bilən.
- İyi niyetli və istem dışı kiçik hatalar üçün sınırlı koruma sağlanabilir.
- Mağdura itiraz və ya özel dava hakkı məlumatlebilir.
Tek müraciət noktası neyi değiştiriyor?
Mevcut modelde zərərçəkən hər brokerla ayrı ilişki kurar:
\[ \text{Bir zərərçəkən} \rightarrow \text{çox sayıda broker} \rightarrow \text{çox sayıda form və tekrar eden izləmə} \]
Önerilen modelde ilişki mərkəzileştirilir:
\[ \text{Bir zərərçəkən} \rightarrow \text{tək kamu sistemi} \rightarrow \text{bütün kayıtlı brokerlara bağlayıcı bildirim} \]
Bu gösterimler matematiksel denklem deyildir. İki sistem arasındakı idari sorumluluk farkını açıklayan kavramsal akışlardır.
Merkezî sistem sayesinde zərərçəkən məlumat piyasasının bütün aktörlerini bilmek zorunda kalmaz. Brokerların sistemi izleme və bildirimlere uyma yükümlülüğü olur.
Niyə yalnız bir kez müraciət yapılması önəmli?
Siber izləmə və ya cinsel taciz zərərçəkənları, təhlükəsizlik tehdidi davam ederken uzun və tekrarlanan bürokratik süreçlerle uğraşmak zorunda kalabilir.
Tek seferlik müraciət modeli:
- Zaman və uzmanlık gereksinimini azaltır,
- Mağdurun çox sayıda şirkəte kimlik belgesi göndermesini önleyebilir,
- Aynı travmatik olayı tekrar tekrar anlatma ihtiyacını azaltır,
- Ekonomik kaynağı olmayan zərərçəkənların da sisteme erişmesini kolaylaştırır,
- Bilginin yeniden ortaya çıkması durumunda sorumluluğu zərərçəkəndan brokerlara kaydırır.
Yeminli beyan niyə polis raporunun yerine öneriliyor?
Her zərərçəkən kolluk kuvvetlerine ulaşamayabilir və ya ulaştığında ciddiye alınmayabilir. Bir koruma kararı almak zaman alabilir. Ayrıca zərər henüz fiziki saldırıya dönüşmeden önce məlumat yayılımının durdurulması gerekebilir.
Yalnızca polis raporu və ya mahkeme kararı istemek, sistemin ən acil korunmaya ihtiyaç duyan kişilere geç ulaşmasına niyə olabilir.
Yeminli beyan daha aşağı bir erişim eşiği oluşturur. Bunun kötüye kullanımıyla ilgili riskler; yanlış beyandan doğan hüquqi sorumluluk, sınırlı doğrulama və denetim mekanizmalarıyla yönetilebilir.
Merkezî sistemlerin tətbiq oluna bilən olduğuna dair örnekler
Brokering Safety və Sylvain, benzer mərkəzi sistemlerin teknik və kurumsal olaraq kurulabildiğini göstermek üçün farklı örnekler aktarmaktadır.
| Sistem | İşlevi | Tek müraciət modeliyle bağlantısı |
|---|---|---|
| STOP NCII | Rıza dışı mahrem görüntülerin dijital parmak iziyle işaretlenmesine yardımcı olur | Birden fazla platformun ortak uyarı və eşleştirme sistemine katılabilmesi |
| National Center for Missing and Exploited Children məlumattabanları | Çocuklara yönelik hüquqa aykırı içeriklerin bildirilmesi və izlenmesi | Merkezî kayıt ilə şirkətler arası koordinasyon |
| FTC Do Not Call Registry | Tüketicilerin istenmeyen pazarlama aramalarına karşı tək kayıt oluşturması | Bireyin hər şirkətle ayrı ayrı iletişim kurmaması |
| Avrupa Birliği’nin unutulma hakkı | Belirli koşullarda kişisel məlumatın arama nəticəlarından kaldırılmasını sağlar | Silme fikrinin hüquqen tətbiq oluna bilənliğini gösterir; lakin yapı daha merkezsizdir |
Bu örnekler birebir eyni hüquqi sorunu çözmemektedir. Makaledeki işlevleri, şirkətlerin ortak teknik standartlar və mərkəzi bildirim sistemleri etrafında çalışabileceğini göstermektir.
California DELETE Act və DROP sistemi
Makale California DELETE Act kapsamında kurulan Data Broker Request and Opt-out Platform, yani DROP sistemini önəmli bir eyalet örneği olaraq ele almaktadır.
DROP, California sakinlerinin kayıtlı məlumat brokerlərina tək bir silmə və ya vazgeçme talebi yöneltmesini amaçlayan mərkəzi bir sistemdir.
Sylvain, bu yaklaşımın önəmli olduğunu kabul etmekle birlikte zərərçəkənların təhlükəsizği açısından daha güclü unsurlar gerektiğini aktarmaktadır:
- Kamuya açık məlumat istisnalarının daraltılması,
- Brokerların bildirimleri daha sık nəzarət etmesi,
- Silinen məlumatın yeniden ortaya çıkmasını önleme yükümlülüğü,
- Kararlara karşı itiraz mekanizması,
- Belirli koşullarda özel dava hakkı,
- Güçlü kamu denetimi və yaptırım.
Sylvain tək müraciət önerisini niyə destekliyor?
Yazar, sistemin hüquqi sorumluluğu ekonomik güçle daha uyumlu hala getirdiğini düşünmektedir.
Verileri toplayan, birleştiren, satan və bundan gelir elde eden şirkətler:
- Verinin nereden geldiğini,
- Hangi müşterilere aktarıldığını,
- Hangi məlumat tabanlarında bulunduğunu,
- Hangi otomatik sistemlerle işlendiğini
zərərçəkəndan çox daha iyi bilmektedir.
Bu səbəbdən məlumat akışını durdurma maliyetinin zərərçəkəna deyil, sistemi yöneten və kommersiya faydayı elde eden aktörlere yüklenmesi daha uyğun görülmektedir.
Temel eleştiri: Sistem hâlâ zərərı bireyselleştiriyor
Sylvain’in ən önəmli eleştirisi, tək müraciət nöqtəsinın mərkəzi olmasına rağmen hâlâ bireyin harekete geçmesine dayanmasıdır.
Sistem şu sırayla tədqiqatktadır:
- Şirketler böyük miktarda məlumat toplar.
- Veriler brokerlar arasında dolaşır.
- Bilgi kötüye kullanılır və ya zərərçəkən açısından tehlike doğurur.
- Mağdur zərərı fark eder.
- Mağdur mərkəzi sisteme müraciətr.
- Brokerlardan məlumatyi kaldırmaları istenir.
Bu sıra, zərər sonrası yükü önəmli dərəcədə azaltabilir. Ancak ilk üç aşamadaki ekonomik yapıyı değiştirmez.
Şirketler məlumat toplamaya və ticarileştirmeye davam ettiği sürece mərkəzi silmə sistemi davamlı olaraq yeni talepleri temizleyen bir zərər yönetimi aracı hâline gelebilir.
“Pratik qeyri-müəyyənlik” və ya “pratik görünmezlik” yanaşması
Makalenin tartıştığı practical obscurity kavramı, bir məlumatın teorik olaraq mevcut olmasına rağmen elde edilmesinin, birleştirilmesinin və ya doğru yorumlanmasının zor olması sayesinde ortaya çıkan məxfilik alanını ifade eder.
Geçmişte bir şəxsin adresi və ya başqa bir kaydı farklı kamu dairelerinde bulunabilir; lakin bunların bulunması zaman, fiziki erişim və araşdırma gerektirebilirdi.
Dijital broker sistemleri bu pratik engelleri ortadan kaldırmaktadır. Ayrı mənbəlardaki məlumatleri saniyeler içinde tək bir profile dönüştürebilir.
Tek müraciət sistemi şəxsə dair bilgiyi tekrar erişilmesi zor hala getirmeyi məqsədləyir. Sylvain bu hedefi değerli bulur; lakin yalnız belirli zərərçəkənların kayıtlarını tək tək görünmez kılmanın məlumat piyasasının ümumi teşviklerini değiştirmediğini savunur.
Kullanıcı merkezli tənzimləmə yaklaşımının sınırı
Amerikan məxfilik hüququnun önəmli bir hissəsi, tüketici egemenliği və ya istifadəçi kontrolü düşüncesine dayanmaktadır.
Bu modele görə hüquq:
- Şirketten bildirim yapmasını,
- Kullanıcıya tercih sunmasını,
- Silme və ya vazgeçme hakkı vermesini,
- Kullanıcının bu hakları kullanmasını bekler.
Sylvain’e görə ağ bağlantılı məlumat ekonomisinde bu model yetersizdir. Sorun yalnız istifadəçinın yanlış seçim yapması deyil, istifadəçinın karar veremeyeceği kadar karmaşık və asimetrik bir sistemin kurulmuş olmasıdır.
Bir kişi yüzlerce şirkətin məlumat işleme süreçlerini, algoritmik çıkarımları və gelecekteki məlumat aktarımlarını tək tək yönetemez.
Mahremiyet öz-yönetimi niyə başarısız olabilir?
| Varsayım | Uygulamadaki sorun |
|---|---|
| Kullanıcı bütün koşulları okuyabilir | Metinler uzun, teknik və çox sayıdadır |
| Kullanıcı gelecekteki kullanımları değerlendirebilir | Veri yeni mənbəlarla birleştirilerek öngörülemeyen çıkarımlar üretilebilir |
| Kullanıcı xidməti reddedebilir | Temel sosyal və ya ekonomik faaliyetler belirli dijital xidmətlere bağlı olabilir |
| Kullanıcı bütün brokerları bulabilir | Veri piyasasının aktörleri tüketici açısından görünmezdir |
| Bir silmə talebi kalıcı çözüm sağlar | Bilgi yeniden toplanabilir və ya başqa brokerlarda bulunabilir |
Yapısal çözüm 1: Məqsədlə məhdudlaşdırma
Məqsədlə məhdudlaşdırma, şəxsi məlumatnin yalnız toplandığı açık və meşru amaç üçün kullanılmasını öngören bir ilkedir.
Örneğin bir ulaşım uygulamasının anlık konum bilgisini yolculuğu gerçekleştirmek üçün toplaması gerekiyorsa bu məlumat daha sonra ilgisiz reklam, sigorta fiyatlandırması və ya ayrıntılı tüketici profili satışı üçün kullanılamamalıdır.
Məqsədlə məhdudlaşdırma aşağıdaki soruları şirkətin yanıtlamasını gerektirir:
- Veri hansı xidmət üçün gereklidir?
- Belirtilen amaçla gerçek bağlantısı var mıdır?
- Yeni kullanım başlangıçtaki amaçla uyumlu mudur?
- Veri başqa aktörlere aktarılmalı mıdır?
- Yeni kullanım üçün ayrı hüquqi dayanak gerekli midir?
Sylvain’e görə bu yaklaşım, məlumatnin brokerlara ulaşmasını yalnız tüketicinin daha sonra vazgeçmesine bağlı olmaktan çıkarabilir.
Yapısal çözüm 2: Məlumat minimallaşdırılması
Məlumat minimallaşdırılması, bir xidmətin gerçekleştirilmesi üçün gerekli olandan daha fazla kişisel məlumat toplanmamasını, tutulmamasını və ya paylaşılmamasını öngörür.
Bu yaklaşımın əsas mantığı şöyledir:
\[ \text{Daha az gereksiz məlumat} \rightarrow \text{Daha az kommersiya dolaşım} \rightarrow \text{Daha az kötüye kullanım fırsatı} \]
Veri hiç toplanmamışsa:
- Çalınamaz,
- Satılamaz,
- Başka mənbəlarla birleştirilemez,
- Tacizciye aktarılamaz,
- Gelecekte farklı amaçlarla yeniden kullanılamaz.
Məlumat minimallaşdırılması bütün çevrimiçi zərərları ortadan kaldırmaz. Ancak saldırganların yararlanabileceği məlumat miktarını və şirkətlerin şəxsi məlumat ticaretinden elde ettiği ekonomik kazancı azaltabilir.
Tek müraciət ilə yapısal kurallar arasındakı fark
| Düzenleme aracı | Ne zaman devreye girer? | Temel sorumluluk | Ana sınırlılığı |
|---|---|---|---|
| Tek müraciət noktası | Risk və ya zərər ortaya çıktıktan sonra | Merkezî sistem və məlumat brokerləri | İlk məlumat toplama teşvikini birbaşa değiştirmez |
| Məqsədlə məhdudlaşdırma | Verinin kullanım aşamasında | Veriyi toplayan və kullanan şirkət | Uygun amaçların tanımı və denetimi gerekir |
| Məlumat minimallaşdırılması | Veri toplanmadan önce və saklama süresince | Veri sorumlusu şirkət | Hangi məlumatnin həqiqətən gerekli olduğunun belirlenmesi gerekir |
| Yaptırım və özel dava hakkı | İhlal meydana geldiğinde | Kamu otoritesi və gerektiğinde zərərçəkən | Denetim kapasitesi və ispat kuralları önemlidir |
Sylvain bu araçları birbirinin alternatifi olaraq deyil, birbirini tamamlayan qatlar olaraq değerlendirmektedir.
Birinci Değişiklik niyə tartışmanın merkezinde?
Amerikan Anayasası’nın Birinci Değişikliği ifade və bilgiye erişim özgürlüğü açısından güclü koruma sağlar. Kamuya açık və doğru bilgilerin yayılmasını sınırlayan kurallar anayasal itirazlarla karşılaşabilir.
Veri brokerları, sattıkları məlumatın doğru və hüquqa uyğun mənbəlardan elde edildiğini savunarak tənzimləməlerin ifade özgürlüğünü ihlal ettiğini ileri sürebilir.
Ayrıca yalnız “məlumat brokeri” statüsündeki şirkətlere sınırlama getirilmesi, benzer məlumat faaliyetlerini yürüten sosyal medya və ya finans şirkətlerinin niyə farklı değerlendirildiği sorusunu doğurabilir.
Brokering Safety ifade özgürlüğü sorununa nasıl yaklaşıyor?
Tədqiqatda aktarıldığı üzere Brokering Safety yazarları, bütün məlumat dağıtım faaliyetlerinin eyni ifade dəyəri taşımadığını savunmaktadır.
Bir gazetecinin, sanatçının və ya siyasi konuşmacının bilgiyi ifade edici amaçla kullanmasıyla, məlumat brokerinın eyni bilgiyi tamamen kommersiya profil ürünü olaraq satması arasında fark bulunmaktadır.
Bu yaklaşıma görə məlumat brokerinın faaliyeti:
- Bir fikir açıklamayı,
- Kamusal tartışmaya katılmayı,
- Yaratıcı və ya politik bir mesaj üretmeyi
amaçlamıyorsa ən yüksək anayasal korumadan yararlanmamalıdır.
Bu, mevcut mahkeme doktrininde kesin olaraq kabul edilmiş bir nəticə deyil, tədqiqatda savunulan hüquqi yorumdur.
Yapısal kurallar anayasal engeli niyə daha kolay aşabilir?
Sylvain, məqsədlə məhdudlaşdırma və məlumat minimizasyonu kurallarının belirli bir məlumat içeriğini yasaklamak yerine şirkətlerin məlumat yönetim süreçlerini düzenlediğini belirtmektedir.
Bu tür kurallar:
- Belirli bir siyasi görüşü hedeflemez,
- Belirli bir doğru məlumatın yayımlanmasını tək başına yasaklamaz,
- Şirketlerin bütün istifadəçilar üçün uyguladığı məlumat toplama süreçlerine odaklanır,
- Ticari gözetim modelinin miktarını və amaçlarını sınırlar.
Yazara görə dikkatli hazırlanmış yapısal kurallar, içerik əsasli ifade sınırlamalarına görə Birinci Değişiklik itirazlarından daha az etkilenebilir. Bu da kesinleşmiş bir mahkeme sonucu deyil, makalenin normatif və doktrinel değerlendirmesidir.
Geniş federal məxfilik reformları niyə kabul edilmedi?
Makale, ABD Kongresinin 2022 və 2024 yıllarında kapsamlı məlumat koruma yasalarına yaklaştığını hatırlatmaktadır.
Bu tasarılar ümumi olaraq:
- Veriye erişme,
- Yanlış məlumatyi düzeltme,
- Veriyi silmə,
- Veriyi dışa aktarma,
- Hassas məlumat aktarımına razılıq verme və ya reddetme,
- Hedefli reklamdan çıkma,
- Veriyi belirli amaçlarla sınırlama
gibi haklar öngörmekteydi.
Ancak eyalet yasalarının federal yasayla geçersiz kılınıp kılınmayacağı, bireylerin birbaşa dava açma hakkı və sivil hak korumalarının kapsamı gibi konulardaki anlaşmazlıklar nedeniyle yasalaşmamışlardır.
Sylvain’in çıkarımı, kapsamlı reformların politik olaraq tamamen imkânsız olmadığıdır. Tasarıların kabul edilmeye yaklaşmış olması, məlumat brokerlərina özgü dar bir yasanın yanında daha geniş tənzimləməlerin de savunulabileceğini göstərir.
Yakın dönem federal yasaları niyə önəmli görülüyor?
Makale iki dar kapsamlı federal müdaxiləyi, daha geniş tənzimləməlerin politik zeminine dair işaret olaraq değerlendirmektedir.
Yabancı rakiplere məlumat aktarımını sınırlayan tənzimləmə
2024 tarihli tənzimləmə, məlumat brokerlərinın belirli hassas kişisel bilgileri Çin, Rusya, İran və Kuzey Kore gibi “yabancı rakip” olaraq sınıflandırılan ülkelerle bağlantılı kuruluşlara aktarmasını sınırlandırmıştır.
Bu tənzimləmənin amacı ümumi tüketici məxfilikinden çox ulusal təhlükəsizliktir. Bununla birlikte Kongrenin məlumat brokerlərinın iş modeline birbaşa müdaxilə edebildiğini göstərir.
TAKE IT DOWN Act
2025 tarihli TAKE IT DOWN Act, rıza dışı mahrem görüntülerin və yapay zekâyla oluşturulmuş cinsel deepfake içeriklerin dağıtımına yönelik federal müdaxilə sağlamıştır.
Bu yasa da bütün kommersiya gözetim sistemini tənzimləməmektedir. Ancak çevrimiçi istismar ilə şəxsi məlumat və görüntü kullanımının federal yasama gündemine girebildiğini göstərir.
Eyalet tənzimləməleri hansı yönde ilerliyor?
Makalede California, Vermont, Texas, Oregon, Colorado və Minnesota dâhil çeşitli eyaletlerin məlumat brokerləri və kapsamlı məxfilik konusunda adımlar attığı açıklanmaktadır.
Eyalet tənzimləməlerinde görülen araçlar şunlardır:
- Veri brokerı kayıt zorunluluğu,
- Veri işleme faaliyetlerini açıklama,
- Erişim, düzeltme və silmə hakları,
- Hedefli reklam və profillemeden çıkma,
- Hassas məlumatler üçün daha güclü koşullar,
- Yüksek riskli işlemler üçün etki değerlendirmesi,
- Otomatik karar sistemlerine dair sınırlamalar,
- Kamu kurumu denetimi.
California Privacy Protection Agency niyə öne çıkıyor?
California Consumer Privacy Act kapsamında kurulan California Privacy Protection Agency, məxfilik yasasını uygulamakla görevli bağımsız bir kurumdur.
Makale, bağımsız uygulama kapasitesinin yalnız bireye hak vermekten daha önəmli olabileceğini göstərir. Bir hak, onu izleyecek və ihlalde yaptırım uygulayacak kurum bulunmadığında etkisiz kalabilir.
California’nın məlumat brokerlərina yönelik özel bir enforcement strike force oluşturması, kayıt yaptırmayan və ya hassas məlumatleri uygunsuz şəkildə açığa çıkaran şirkətlere karşı sistematik denetim yapılabileceğini göstərir.
Vermont, Texas və Oregon örnekleri
Vermont 2018 yılında məlumat brokerlərinın kayıt yaptırmasını və məlumat faaliyetleri hakkında belirli məlumatlar sunmasını zorunlu kılan erkən tənzimləməlerden birini kabul etmiştir.
Texas və Oregon da broker kayıt sistemleri kurmuştur. Makale, Texas’ın sürüş məlumatlerinin toplandığı və sigorta şirkətlerine aktarıldığı iddialarıyla bağlantılı olaraq Allstate və məlumat brokeri iştiraki Arity’ye karşı açtığı davayı örnek göstərir.
Bu örneklerin ortak yönü, məlumat brokerlərinın görünmez şəkildə faaliyet göstermesi yerine kamu otoritesi tarafından tanımlanabilir və denetlenebilir aktörler hâline getirilmesidir.
Federal kurumlar məlumat brokerlərina nasıl müdaxilə etti?
| Kurum | Makalede aktarılan müdaxilə alanı |
|---|---|
| Consumer Financial Protection Bureau | Hassas şəxsi məlumatlerin dolandırıcılara, takipçilere və yabancı aktörlere satışını sınırlama önerisi |
| Department of Health and Human Services | Hastane sitelerindeki izleme teknolojilerinin xəstə məlumatlerini üçüncü taraflara aktarmasına dair HIPAA uygulaması |
| Department of Justice | Dolandırıcılara və ya yabancı aktörlere şəxsi məlumat sağlayan şirkətlere yönelik işlemler |
| Securities and Exchange Commission | Verinin nasıl ticarileştirildiği konusunda yatırımcılara doğru açıklama yapılmaması |
| Federal Communications Commission | Gerçek zamanlı konum bilgisini məlumat brokerlərina aktaran telekomünikasyon şirkətlerine para cezaları |
| Federal Trade Commission | Haksız və ya aldatıcı məlumat toplama və hassas konum satışı uygulamalarına yönelik yaptırım |
FTC’nin hassas konum məlumatsi davaları
Makale, FTC’nin Avast, X-Mode, InMarket Media, Gravy Analytics və Mobilewalla gibi şirkətlere karşı yürüttüğü işlemleri örnek vermektedir.
Bu vakalarda tartışılan məlumatler, kişilerin aşağıdaki hassas yerlere ziyaretlerini gösterebilecek kesin konum bilgilerini içermektedir:
- Sağlık və üreme sağlığı klinikleri,
- Dini ibadet yerleri,
- Aile içi şiddet sığınma evleri,
- Diğer hassas sosyal və ya sağlık kuruluşları.
Konum kaydı yalnız koordinat deyildir. Zaman damgası və kalıcı cihaz tanımlayıcısıyla birleştirildiğinde belirli bir şəxsin hareket düzeni və hassas tercihleri hakkında güclü çıkarımlar üretebilir.
Kochava davasının önemi
Kochava, mobil cihazlardan elde edilen kesin konum bilgilerini və çox sayıda tüketici özelliğini ticarileştiren bir məlumat analizi şirkəti olaraq tartışılmaktadır.
Makaleye görə şirkətin məlumat ürünleri:
- Zaman damgalı konum koordinatları,
- Kalıcı cihaz tanımlayıcıları,
- Ad və adres,
- Telefon numarası,
- Cinsiyet və yaş,
- Etnik köken,
- Yıllık gelir,
- Medeni vəziyyət,
- İlgi və davranış bilgileri
gibi unsurları içerebilmekteydi.
FTC yalnız şirkətin tüketiciyi aldatıp aldatmadığına deyil, uygulamanın “haksız” olup olmadığına da dayanmıştır. Kurumun teorisi, hassas konum bilgisinin açıklanmasının tüketicilerin makul şəkildə kaçınamayacağı ciddi zərərlara yol açabileceği və bu zərərın kommersiya faydalardan ağır bastığı yönündedir.
Sylvain bu yanaşması önəmli bulmaktadır. Çünkü zərər yalnız açıkça tanımlanmış bir zərərçəkən grubuyla sınırlı görülmemekte, hassas konum məlumatsinin denetimsiz satışının bütün tüketiciler üçün yapısal risk oluşturduğu kabul edilmektedir.
En savunmasız gruplara odaklanmak niyə hem gerekli hem yetersiz?
Brokering Safety özellikle siber izləmə, cinsel saldırı və onlayn təqib zərərçəkənlarına odaklanmaktadır. Bu odak, ağır və acil təhlükəsizlik risklerini görünən kılması bakımından önemlidir.
Sylvain isə məlumat brokeri uygulamalarının yalnız açıkça belirlenmiş zərərçəkənları deyil, bütün istifadəçiları etkileyebileceğini vurgulamaktadır.
Bir kişi bugün birbaşa tehdit altında olmayabilir. Ancak sağlık, konum, mali vəziyyət və ya sosyal bağlantılarına dair məlumatler gelecekte:
- Fiyatlandırma,
- Sigorta,
- İşe alım,
- Dolandırıcılık,
- Kamu gözetimi,
- Göçmenlik uygulaması,
- Siyasi hedefleme
gibi alanlarda kullanılabilir.
Bu səbəbdən yalnız belirli bir zərər kanıtlandıktan sonra koruma sağlamak yerine, bütün istifadəçilar üçün məlumat toplama sisteminin sınırlandırılması önerilmektedir.
Tek müraciət sistemi ilə yapısal reform birlikte nasıl çalışabilir?
Makalenin önerdiği çox qatlı model şu şəkildə özetlenebilir:
| Koruma qatı | İşlevi |
|---|---|
| Məlumat minimallaşdırılması | Gereksiz məlumatın baştan toplanmasını engeller |
| Məqsədlə məhdudlaşdırma | Toplanan məlumatın ilgisiz amaçlarla kullanılmasını sınırlar |
| Broker kayıt sistemi | Veri piyasasındaki aktörleri görünən və denetlenebilir hala getirir |
| Tek müraciət noktası | Zarar gören şəxsin bütün brokerlarla ayrı ayrı mücadele etmesini önler |
| Sürekli silmə yükümlülüğü | İşaretlenen məlumatın tekrar ortaya çıkmasını engellemeye çalışır |
| Kamu yaptırımı | Şirketlerin kurallara uymasını sağlar |
| İtiraz və özel dava hakkı | Mağdura hatalı karar və ya ihlal karşısında hüquqi yol məlumatr |
Niyə yalnız silmə hakkı yeterli deyildir?
Silme hakkı, şəxsə kendi məlumatsi üzerinde belirli bir nəzarət sağlar. Ancak aşağıdaki sorunları tək başına çözemez:
- Veri silinmeden önce başqa şirkətlere aktarılmış olabilir.
- Veriden üretilmiş tahmin və ya sınıflandırmalar ayrı sistemlerde kalabilir.
- Veri başqa mənbəlardan yeniden elde edilebilir.
- Silme hakkını kullanmayan və ya kullanamayan kişilerin məlumatleri kommersiya sistemde kalır.
- Şirketin daha fazla məlumat toplama yönündeki ekonomik teşviki değişmez.
Bu səbəbdən Sylvain üçün silmə hakkı gerekli lakin önleyici yapısal kuralların yerine geçmeyen bir korumadır.
Şirketlerin ekonomik teşviki niyə mərkəzi sorun olaraq görülüyor?
Şəxsi məlumatden gelir elde edilebildiği sürece şirkətler daha fazla məlumat toplamak, daha uzun süre saklamak və daha ayrıntılı profiller oluşturmak üçün teşvik taşır.
Yalnızca silmə talebi geldiğinde məlumat kaldırmak, bu iş modelinin ümumi kârlılığını ortadan kaldırmayabilir. Çok az istifadəçi hakkını kullanıyorsa şirkətin geniş məlumat toplama faaliyeti ekonomik olaraq davam edebilir.
Məqsədlə məhdudlaşdırma və məlumat minimizasyonu, şirkətin hansı məlumatyi toplayabileceğini və ondan hansı kommersiya kullanımları geliştirebileceğini baştan sınırlar. Bu səbəbdən yazara görə piyasanın əsas teşviklerine daha birbaşa müdaxilə eder.
Tədqiqatnın geçmiş hüquq yaklaşımına yönelttiği eleştiri
Amerikan məxfilik hüququnda uzun süre istifadəçinın bilgilendirilmesi və seçim yapması əsas çözüm olaraq görülmüşdür.
Makale bu yaklaşımın aşağıdaki dönüşümleri yeterince hesaba katmadığını savunmaktadır:
- Veri setlerinin büyüklüğü,
- Şirketler arası məlumat aktarımının görünmezliği,
- Otomatik profilleme,
- Farklı məlumat mənbəlarından yeni məlumat çıkarımı,
- Kesin konum takibi,
- Yapay zekâ destekli deepfake və hedefleme,
- Veri piyasasındaki şirkət-tüketici güç asimetrisi.
Bu değişimler karşısında istifadəçiya daha fazla kutu və ya tercih ekranı sunmak gerçek nəzarət sağlamayabilir.
Tədqiqatnın bugünkü katkısı
Makalenin əsas katkısı tək müraciət sistemini reddetmeden, bu sistemin hansı düzeyde çözüm sunduğunu açık şəkildə ayırmasıdır.
Tek müraciət sistemi:
- Mağdurun işini kolaylaştırır,
- İkincil zərərı azaltır,
- Brokerları ortak bir yükümlülüğe bağlar,
- Uygulama və yaptırımı mərkəzileştirir.
Fakat:
- Veri toplama miktarını sınırlamaz,
- Veriyi ilk toplayan platformları birbaşa tənzimləməz,
- İlgisiz ikincil kullanımları engellemez,
- Veri ticaretinin ekonomik teşviklerini değiştirmez.
Sylvain bu iki düzeyi eyni reform gündeminde birleştirmektedir.
Gelecekteki tənzimləməler üçün çıkarımlar
Tədqiqatnın yaklaşımına görə etkili bir federal məlumat koruma sistemi aşağıdaki sorulara yanıt vermelidir:
- Hangi şirkətler məlumat brokeri sayılacaktır?
- Sosyal medya, finans, sigorta və sağlık şirkətleri kapsam dışında kalacak mıdır?
- “Kamuya açık məlumat” istisnası ne kadar geniş olacaktır?
- Merkezî sistem ne sıklıkla nəzarət edilecektir?
- Silinen məlumatnin tekrar ortaya çıkması durumunda kim sorumlu olacaktır?
- Mağdurun şirkət kararına itiraz hakkı bulunacak mıdır?
- Özel dava hakkı məlumatlecek midir?
- Məlumat minimallaşdırılmasınun meyarları nasıl belirlenecektir?
- Bir məlumatnin başlangıçtaki amaçla uyumlu yeni kullanımı nasıl tanımlanacaktır?
- Anayasal ifade özgürlüğü itirazları nasıl karşılanacaktır?
- Denetim kurumuna yeterli mənbə və bağımsızlık sağlanacak mıdır?
Gündelik yaşam açısından anlamı
Tədqiqatnın gündelik yaşamdaki əsas mesajı, şəxsi məlumatyi koruma sorumluluğunun yalnız bireyin ayarları değiştirmesine və ya silmə formu doldurmasına bırakılamayacağıdır.
Bir istifadəçi telefonundaki hər uygulamanın, ziyaret ettiği hər internet sitesinin və məlumatsini satın alan hər brokerın işleyişini izleyemez.
Mahremiyet sistemi etkili olmak istiyorsa təhlükəsizği varsayılan hala getirmeli; kişiden davamlı uyanıklık beklemek yerine şirkətlerin gereksiz məlumat toplamamasını və riskli kullanımları önlemesini sağlamalıdır.
Tədqiqatnın söylediği
- Amerika Birleşik Devletleri’ndeki mevcut yaklaşım şəxsi məlumat maruziyetini adi hala gətirmişdir.
- Çevrimiçi taciz zərərçəkənları hem birbaşa zərərı hem de məlumatlerini kaldırma sürecinin ikincil yükünü taşımaktadır.
- Her məlumat brokerina ayrı ayrı başvurma sistemi zərərçəkənu yeniden travmatize edebilir.
- Hükûmet tarafından yönetilen tək müraciət nöqtəsi önəmli və tətbiq oluna bilən bir reformdur.
- Brokerlar kayıt yaptırmalı və mərkəzi zərərçəkən taleplerini düzenli olaraq uygulamalıdır.
- İşaretlenen bilgilerin tekrar ortaya çıkmasını önleyen davamlı yükümlülükler gereklidir.
- Merkezî sistem zərərçəkən üzerindeki yükü azaltsa da zərərı hâlâ bireysel müraciət üzerinden yönetmektedir.
- Məqsədlə məhdudlaşdırma və məlumat minimizasyonu, məlumat piyasasının əsas ekonomik teşviklerine daha birbaşa müdaxilə eder.
- Federal və eyalet düzeyindeki yakın dönem gelişmeleri, daha geniş məlumat koruma reformlarının tamamen imkânsız olmadığını göstərir.
- Tek müraciət sistemi ilə yapısal kommersiya gözetim tənzimləməleri birlikte uygulanmalıdır.
Tədqiqatnın söylemediği
- Tek müraciət sisteminin gereksiz və ya yararsız olduğunu söylememektedir.
- Bütün kamuya açık bilgilerin internetten kaldırılması gerektiğini savunmamaktadır.
- Veri brokerlarının bütün faaliyetlerinin ifade özgürlüğü koruması dışında kaldığının mahkemelerce kesinleştirildiğini söylememektedir.
- Məlumat minimallaşdırılmasınun siber zorbalık və tacizi tamamen ortadan kaldıracağını iddia etmemektedir.
- Bütün eyalet məxfilik yasalarının eyni düzeyde koruma sağladığını söylememektedir.
- Avrupa Birliği’nin unutulma hakkını mərkəzi tək müraciət sistemiyle eyni model olaraq tanımlamamaktadır.
- Aktarılan taciz və deepfake istatistiklerini kendi araşdırma məlumatsi olaraq sunmamaktadır.
- Önerilen federal reformların politik olaraq kesin şəkildə kabul edileceğini öngörmemektedir.
- Türkiye’deki şəxsi məlumat hüququnun eyni sorunlara və ya çözümlere sahip olduğunu incelememektedir.
- Yalnızca bireysel razılıqın bütün koşullarda hüquqen geçersiz olduğunu savunmamaktadır.
Tədqiqatnın Metodi və Tapıntıları
Araşdırma türü
Bu tədqiqat ampirik, deneysel və ya nicel bir araşdırma deyildir. Doktrinel hüquq analizi, politika değerlendirmesi və akademik yanıt yazısı niteliğindedir.
Makale, Chinmayi Sharma, Thomas E. Kadri və Sam Adler tarafından hazırlanan Brokering Safety tədqiqatsına yanıt vermektedir. Sylvain önce söz konusu tədqiqatnın zərərçəkən merkezli tək müraciət önerisini açıklamakta, ardından önerinin güclü və eksik yönlerini değerlendirmektedir.
Metodin əsas bileşenleri
| Metod bileşeni | Tədqiqatdaki işlevi |
|---|---|
| Doktrinel hüquq analizi | Amerikan məxfilik, ifade özgürlüğü və tüketici koruma hüququndaki sınırlamaları inceler |
| Akademik yanıt və eleştiri | Brokering Safety önerisini destekler və yapısal yönden genişletir |
| Mevzuat incelemesi | Federal və eyalet düzeyindeki məlumat brokeri və məxfilik tənzimləməlerini karşılaştırır |
| Yaptırım örnekleri | FTC, FCC, DOJ, SEC, HHS və eyalet kurumlarının uygulamalarını değerlendirir |
| Normatif politika analizi | Sorumluluğun tüketiciden məlumat toplayan şirkətlere kaydırılmasını savunur |
| Anayasal değerlendirme | Birinci Değişiklik itirazlarının dar və yapısal tənzimləməler üzerindeki etkisini tartışır |
Özgün məlumat və ya örneklem durumu
| Özellik | Tədqiqatdaki vəziyyət |
|---|---|
| İnsan iştirakçı | Bulunmamaktadır |
| Anket və ya görüşme | Yapılmamıştır |
| Deney və ya nəzarət qrupu | Bulunmamaktadır |
| Özgün məlumat seti | Bulunmamaktadır |
| İstatistiksel test | Yapılmamıştır |
| Sistematik derleme protokolü | Bulunmamaktadır |
| Meta-analiz | Yapılmamıştır |
| Etik kurul gereksinimi | İnsan iştirakçı araşdırması olmadığı üçün bildirilmemiştir |
Tədqiqatda istifadə olunan mənbə türleri
- Mahkeme kararları,
- Federal və eyalet kanunları,
- Kanun tasarıları,
- Federal kurum tənzimləməleri,
- Kamu kurumu basın açıklamaları və yaptırım kararları,
- Mahremiyet və ifade özgürlüğü hüquq literatürü,
- Çevrimiçi taciz və deepfake zərərlarına dair kurumsal raporlar,
- Veri brokerları hakkındaki dava və soruşturma belgeleri.
Analitik değerlendirme zinciri
Tədqiqatnın mantıksal yapısı aşağıdaki aşamalardan oluşmaktadır:
- Şəxsi məlumatlerin yoğun şəkildə toplanması və ticarileştirilmesi tanımlanır.
- Bu yapının onlayn təqib və təhlükəsizlik zərərlarını kolaylaştırdığı açıklanır.
- Mağdurların silmə sürecindeki ikincil zərərı gösterilir.
- Brokering Safety tarafından önerilen mərkəzi sistem değerlendirilir.
- Tek müraciət sisteminin olumlu etkileri kabul edilir.
- Sistemin zərər sonrası və bireysel müraciətya dayalı sınırı belirlenir.
- Məqsədlə məhdudlaşdırma və məlumat minimizasyonu gibi yapısal araçlar önerilir.
- Bu araçların anayasal və politik tətbiq oluna bilənliği incelenir.
- Federal, eyalet və kurum düzeyindeki gelişmelerle daha geniş reform ehtimalı desteklenir.
Temel doktrinel tapıntılar
- Mevcut sistem sorumluluğu yanlış aktöre yüklemektedir: Veriyi yöneten şirkətler yerine zərərçəkənlar, bilgilerinin nerede bulunduğunu və nasıl kaldırılacağını araşdırmak zorunda kalmaktadır.
- Tek müraciət sistemi ikincil zərərı azaltabilir: Mağdurun bütün brokerlarla ayrı ayrı iletişim kurması gerekmeyebilir.
- Merkezî sistem tək başına önleyici deyildir: Veri toplama və ticaretinin başlangıçtaki ekonomik teşvikleri davam eder.
- Mahremiyet öz-yönetimi ölçeklenebilir deyildir: Kullanıcının karmaşık və görünmez məlumat akışlarını tək tək nəzarət etmesi beklenemez.
- Yapısal kurallar daha erkən aşamada müdaxilə eder: Məlumat minimallaşdırılması toplama miktarını, məqsədlə məhdudlaşdırma isə kullanım alanlarını sınırlar.
- Anayasal engeller mutlak deyildir: İçeriği deyil kommersiya məlumat süreçlerini düzenleyen kurallar daha savunulabilir olabilir.
- Geniş reform üçün kurumsal örnekler bulunmaktadır: Yakın dönem federal yasaları, eyalet tənzimləməleri və kurum yaptırımları müdaxilənin mümkün olduğunu göstərir.
Normatif değerlendirme ölçütü
Tədqiqatnın açıkça kullandığı əsas normatif meyar, sorumluluk ilə ekonomik və teknik kapasitenin uyumlu hala getirilmesidir.
Şirketler şəxsi məlumat piyasasını kuruyor, məlumatyi depoluyor, sınıflandırıyor və ondan gelir elde ediyorsa təhlükəsiz məlumat yönetiminin əsas maliyetini de şirkətlerin taşıması gerektiği savunulmaktadır.
Bu yaklaşımda soru yalnız “Kullanıcı razılıq verdi mı?” deyildir. Aşağıdaki sorular da önem kazanır:
- Şirket məlumatye həqiqətən ihtiyaç duyuyor muydu?
- Veri başlangıçtaki amaç dışında kullanıldı mı?
- Aktarım öngörülebilir təhlükəsizlik riski oluşturuyor muydu?
- Zararı önleme kapasitesi ən yüksək aktör kimdi?
- Riskin maliyeti niyə bireyin üzerine bırakıldı?
Tədqiqatnın güclü yönleri
- Brokering Safety önerisinin yararını kabul ederken sınırlarını açık şəkildə göstermesi,
- Birincil və ikincil zərər ayrımını tənzimləmə sorumluluğuyla ilişkilendirmesi,
- Mağdur odaklı acil çözüm ilə piyasa düzeyindeki yapısal reformu birbirinden ayırması,
- Məlumat minimallaşdırılması və amaçla sınırlılığı somut alternatifler olaraq sunması,
- Birinci Değişiklik sorununu göz ardı etmemesi,
- Federal kanunlar, eyalet tənzimləməleri və kurum yaptırımlarını birlikte değerlendirmesi,
- Veri brokerı uygulamalarını daha geniş kommersiya gözetim ekonomisine yerleştirmesi,
- Sorumluluğun ekonomik güce sahip şirkətlere aktarılmasını savunan tutarlı bir normatif meyar kullanması,
- Mağdurların bürokratik süreçte yaşadığı yeniden travmatizasyonu görünən hala getirmesi.
Tədqiqatnın məhdudiyyətları
- Ampirik araşdırma deyildir; önerilen sistemlerin etkisini sayısal olaraq ölçmemektedir.
- Tek müraciət modelinin maliyetini, işlem kapasitesini və ya hata oranını hesaplamamaktadır.
- Yanlış və ya kötü niyetli müraciətların oranına dair məlumat sunmamaktadır.
- Məqsədlə məhdudlaşdırma və məlumat minimizasyonunun uygulama maliyetini ayrıntılı şəkildə modellememektedir.
- Hangi məlumat türlerinin “gerekli” sayılacağına dair tam teknik standart geliştirmemektedir.
- Birinci Değişiklik değerlendirmesi normatif və doktrineldir; gelecekteki mahkeme kararlarını garanti etmez.
- Eyalet yasalarının uygulamadaki başarılarını karşılaştıran sistematik bir etki analizi bulunmamaktadır.
- FTC və digər kurumların yaptırımlarının uzun dönem piyasa davranışını nasıl değiştirdiğini ölçmemektedir.
- Avrupa Birliği və ya başqa ülkelerle kapsamlı karşılaştırmalı hüquq analizi yapmamaktadır.
- Türkiye’deki şəxsi məlumat koruma və aracı xidmət sağlayıcı tənzimləməlerini incelememektedir.
- Aktarılan onlayn təqib rakamları farklı tarih və örneklemlerden gelmektedir.
- Makale, daha kapsamlı reformların politik olaraq mümkün olduğunu savunsa da ayrıntılı yasama stratejisi sunmamaktadır.
Tablo, grafik və formül durumu
Özgün PDF’de tablo, grafik, şekil, statistik model və ya matematiksel formül bulunmamaktadır. Metin, 72 dipnot üzerinden hüquq mənbəları, resmî belgeler, akademik tədqiqatlar və kurumsal raporlarla desteklenmektedir.
Bu Türkçe makaledeki tablolar və kavramsal akışlar, orijinal tədqiqatnın argümanını daha anlaşılır hala getirmek üçün editoryal olaraq düzenlenmiştir; orijinal PDF’de yer alan məlumat tabloları deyildir.
Kanıt düzeyi nasıl okunmalı?
Tədqiqatnın nəticəları deneysel “etki tapıntıları” deyildir. Örneğin tək müraciət sisteminin onlayn təqibi belirli bir yüzdeyle azaltacağı və ya məlumat minimizasyonunun belirli sayıda olayı önleyeceği hesaplanmamıştır.
Tədqiqatnın sübut dəyəri üç alandan gelmektedir:
- Mevcut hüquq və tənzimləməlerin doktrinel analizi,
- Uygulanmış mərkəzi kayıt və denetim sistemlerinin kurumsal örnekleri,
- Veri brokerlarına yönelik gerçek yaptırım və dava örnekleri.
Nəticəlar bu səbəbdən hüquqi və normatif politika önerileri olaraq değerlendirilmelidir.
Mənbə və Metod Notu
Tədqiqatnın tam orijinal adı:The One-Stop-Shop Is One Step in the Right Direction
Yazar: Olivier Sylvain
Yazar sıralaması: Tek yazarlı tədqiqatdır.
Eş birinci yazar: Bulunmamaktadır.
Sorumlu yazar: Hukuk yorumu tək yazarlıdır. PDF’de ayrıca “corresponding author” tanımı və ya yazışma adresi məlumatlmemiştir.
Yazarın kurumu: Fordham University School of Law.
Diğer güncel akademik bağlantı: Knight First Amendment Institute, Senior Policy Research Fellow, 2024–2026.
Yayın:California Law Review Online
Yayın türü: Online Column; akademik hüquq yanıtı və politika yorumu.
Yayın tarihi: 15 Haziran 2026.
Cilt və başlangıç sayfası: 17 California Law Review Online 38 (2026).
PDF sayfa aralığı: Dergi sayfa numaralarıyla 38–51.
Resmî yayın bağlantısı:California Law Review – The One-Stop-Shop Is One Step in the Right Direction
Yayınevi və platform: California Law Review, University of California, Berkeley hüquq dergisi çevrim içi yayın platformu.
Mənbə türü: Doktrinel və normatif hüquq analizi; başqa bir akademik makaleye yazılmış yanıt.
Yanıt məlumatlen tədqiqat: Chinmayi Sharma, Thomas E. Kadri və Sam Adler tarafından hazırlanan Brokering Safety.
Hakemlik durumu: Tədqiqat yayımlanmış bir California Law Review Online sütunudur; ön baskı deyildir. Bununla birlikte PDF’de ənənəvi bilimsel çift-kör və ya bağımsız akademik hakem değerlendirmesine dair açıklama bulunmamaktadır. Hukuk dergisi editoryal yayını olaraq değerlendirilmelidir.
Finansman: PDF’de ayrı bir finansman açıklaması bulunmamaktadır.
Çıkar çatışması: PDF’de ayrı bir çıkar çatışması beyanı bulunmamaktadır.
Yapay zekâ kullanımı: PDF’de üretken yapay zekâ və ya yapay zekâ destekli yazım kullanımına dair açıklama bulunmamaktadır.
Teşekkür: Yazar, California Law Review üçün hazırlanan bu yanıt və bağlantılı tədqiqatlarındaki araşdırma yardımları üçün Jack Froude və Rebecca Vangelos’a teşekkür etmektedir.
Telif: Copyright © 2026 Olivier Sylvain.
Araşdırma məlumatsi: Tədqiqatda orijinal iştirakçı, məlumat seti, deney və ya statistik analiz bulunmamaktadır.
Hazırlama metodi: Bu Türkçe makale, yüklenen 14 sayfalık PDF’nin giriş, iki əsas inceleme hissəsi, nəticə və 72 dipnotunun tamamı okunarak hazırlanmıştır. Metindeki Brokering Safety özeti, birincil və ikincil zərər ayrımı, mərkəzi müraciət önerisi, istifadəçi merkezli məxfilik eleştirisi, məqsədlə məhdudlaşdırma, məlumat minimizasyonu, Birinci Değişiklik tartışması, federal və eyalet yasaları ilə kurum yaptırımları birlikte değerlendirilmiştir.
Görsel inceleme: PDF bütünüyle metin və dipnotlardan oluşmaktadır. Özgün tablolar, grafikler və ya şekiller bulunmamaktadır.
Dış doğrulama: Dış mənbə kontrolü yalnız resmî yayın tarihi, California Law Review Online kategorisi, bibliyografik cilt-sayfa kaydı və yazarın güncel kurumsal bağlantısı üçün istifadə edilmişdir. Bilimsel və hüquqi argümanın anlatımı yüklenen PDF ilə sınırlandırılmıştır.
Temel məhdudiyyət: Tədqiqat önerilen mərkəzi sistem ilə yapısal tənzimləməlerin gerçek etkisini ampirik olaraq ölçmemektedir. Katkısı, onlayn təqib zərərçəkənlarının korunması ilə kommersiya məlumat ekonomisinin yapısal düzenlenmesi arasında iki qatlı bir hüquq politikası modeli önermesidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib