

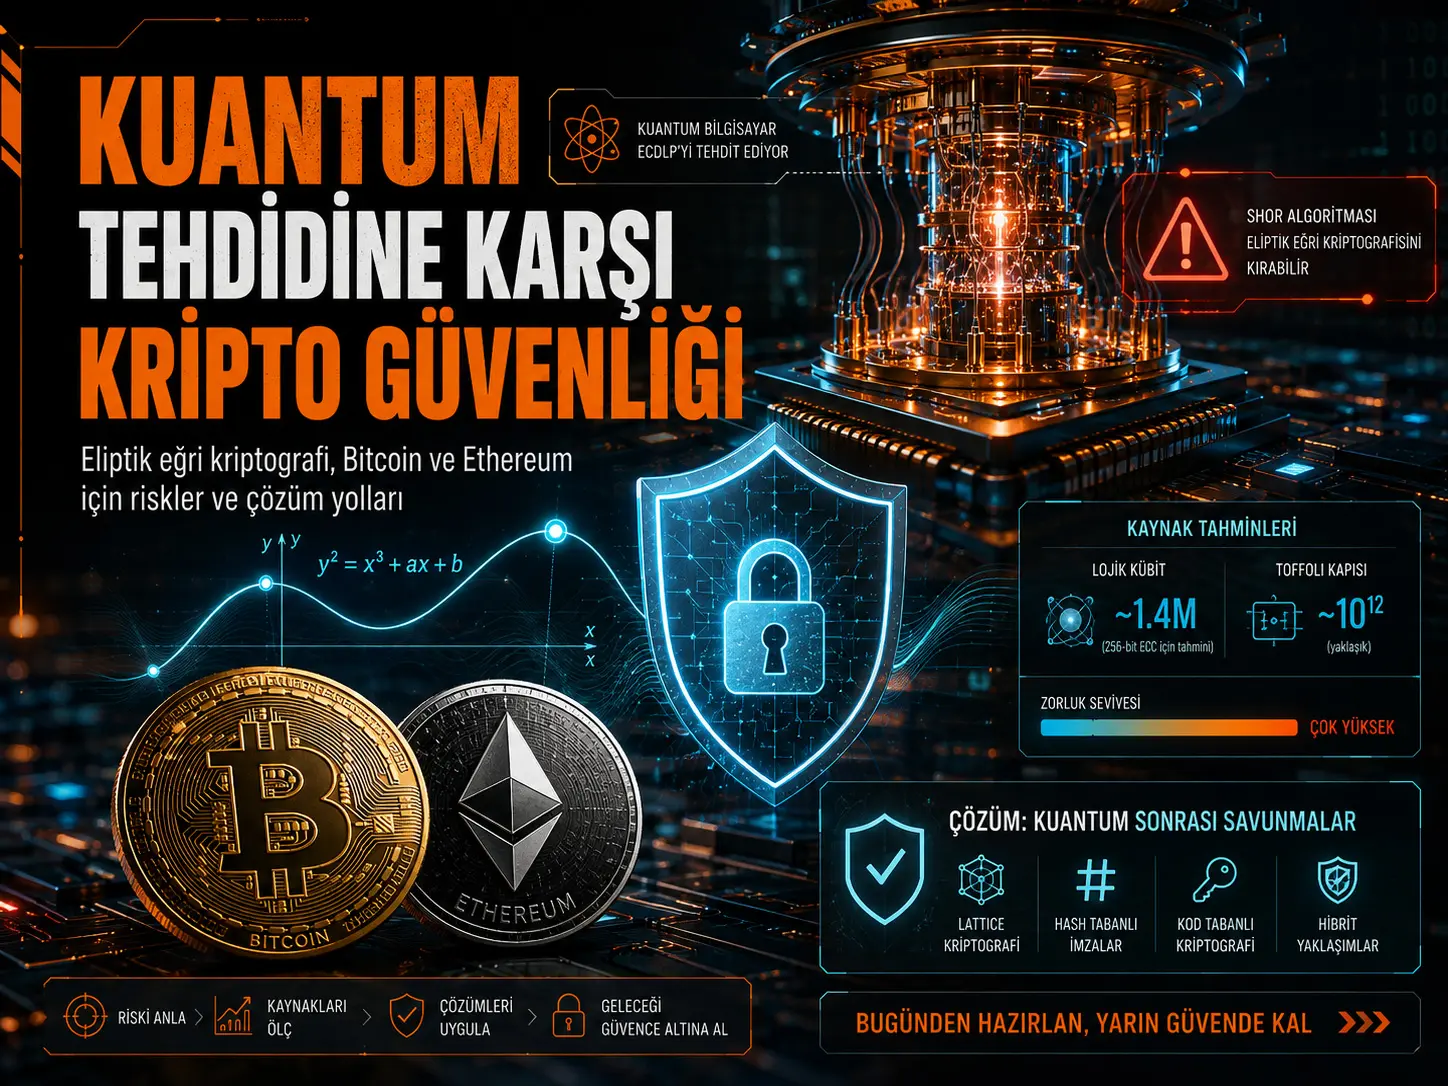
Tədqiqatçıların əsas nəticəsi budur ki, secp256k1 üzərindəki 256 bitlik Elliptik Əyri Diskret Loqarifm Problemini həll etmək üçün iki fərqli resurs-optimizasiya variantı mümkündür. Birinci yanaşma təxminən 1200 məntiqi kubit və 90 milyon Toffoli qapısı, ikinci yanaşma isə təxminən 1450 məntiqi kubit və 70 milyon Toffoli qapısı tələb edir. Müəlliflərin standartlaşdırılmış superkeçirici arxitektura fərziyyələrinə görə, bu hesablamaların fiziki xəta nisbəti 10−3 olan, müstəvi və dördüncü dərəcəli bağlantıya malik sistemdə 500.000-dən az fiziki kubitlə həyata keçirilə biləcəyi təxmin edilir.
10 mikrosaniyəlik idarəetmə sistemi reaksiya müddəti və hər Toffoli üçün %50 əlavə yük fərziyyəsi altında tam dövrələrin təxminən 23 və ya 18 dəqiqəyə işləyə biləcəyi hesablanıb. Protokola məxsus hesablamanın ilk yarısının əvvəlcədən hazırlana bildiyi “primed” ssenarisində açıq açar öyrənildikdən sonrakı müddət təxminən 12 və ya 9 dəqiqəyə enir. Buna görə müəlliflər yüksək takt sürətli kriptoqrafik kvant kompüterinin Bitcoin-in təxminən 10 dəqiqəlik orta blok müddəti ilə rəqabət apara biləcək səviyyəyə çata biləcəyini irəli sürürlər.
Bu nəticə bu gün işləyən kvant kompüterlərinin Bitcoin özəl açarlarını qıra bildiyi anlamına gəlmir. Fiziki kubit sayı və dəqiqə ilə göstərilən müddətlər, hələ bu miqyasda reallaşdırılmamış xəta-düzəlişli kvant avadanlığının gələcəkdə böyüdülmüş versiyası haqqında mühəndislik fərziyyələrinə əsaslanır. Tədqiqatın güclü tərəfi hücum dövrələrini yayımlamadan resurs iddialarını sınamaq üçün sıfır-bilik sübutu təqdim etməsidir.
Türkiyə baxımından tədqiqat yalnız kriptovalyuta investorlarını maraqlandıran mövzu kimi görülməməlidir. Elliptik əyri kriptoqrafiyası rəqəmsal imzalar, identifikasiya, proqram təminatının bütövlüyü və müxtəlif rəqəmsal infrastrukturlarda istifadə olunan daha geniş təhlükəsizlik ailəsinin bir hissəsidir. Bununla belə, bu tədqiqat Türkiyədəki bankların, dövlət sistemlərinin və ya kripto-aktiv xidmət təminatçılarının kvant hazırlıq səviyyəsini birbaşa ölçmür; Türkiyəyə xas əməliyyat və ya tənzimləyici nəticələr yalnız bu mənbədən çıxarıla bilməz.
Əslində qırılmaq istənən riyazi problem nədir?
Bitcoin və bir çox digər blokçeyn rəqəmsal imza təhlükəsizliyində Elliptik Əyri Diskret Loqarifm Probleminin, yəni ECDLP-nin klassik kompüterlər üçün praktik olaraq həllolunmaz olmasına əsaslanır. İstifadəçi özəl açarı ilə açıq açar yaradır; klassik hücumçının açıq açardan özəl açarı real vaxt çərçivəsində geri hesablaya bilməyəcəyi fərz olunur.
Shor alqoritmi kifayət qədər böyük və xəta-düzəlişli kvant kompüteri üzərində bu fərziyyəni dəyişir. Tədqiqatın təhlil etdiyi secp256k1 əyrisi Bitcoin-in rəqəmsal imza sistemində və Ethereum-un hesab səviyyəsindəki ECDSA istifadəsində mərkəzi əhəmiyyət daşıyır.
Yeni kvant resurs təxmini nə qədərdir?
Müəlliflər iki fərqli dövrə dizaynı bildirirlər. Biri məntiqi kubit sayını, digəri Toffoli qapılarının sayını azaltmağa yönəlib:
| Dövrə variantı | Məntiqi kubit | Toffoli qapısı | Təxmini tam işləmə müddəti | Primed vəziyyətdən təxmini müddət |
|---|---|---|---|---|
| Aşağı kubit variantı | 1200 | 90 milyon | Təxminən 23 dəqiqə | Təxminən 12 dəqiqə |
| Aşağı qapı variantı | 1450 | 70 milyon | Təxminən 18 dəqiqə | Təxminən 9 dəqiqə |
Tədqiqatın Şəkil 1-i bu iki nöqtəni əvvəlki ECDLP resurs təxminləri ilə birlikdə məntiqi kubit və Toffoli qapısı oxlarında müqayisə edir. Tədqiqatçılar xüsusilə fəza-zaman həcmində tək bir ECDLP nümunəsi üçün əvvəlki ən səmərəli işlərlə müqayisədə təxminən bir mərtəbəlik yaxşılaşma bildirirlər.
Verianla Live: İki kvant dövrəsi üçün təxmini işləmə müddətləri
Bu müqayisə 10−3 fiziki xəta nisbəti, müstəvi dördüncü dərəcəli bağlantı, səth kodu yanaşması, 10 mikrosaniyəlik idarəetmə sistemi reaksiya müddəti və tədqiqatda göstərilən digər fərziyyələrə əsaslanır. Müddətlər mövcud kvant kompüterində ölçülmüş təcrübə nəticələri deyil.
| Dövrə variantı | Tam işləmə müddəti (dəqiqə) | Primed vəziyyətdən müddət (dəqiqə) |
|---|---|---|
| Aşağı kubit / 90 milyon Toffoli | 23 | 12 |
| Aşağı qapı / 70 milyon Toffoli | 18 | 9 |
Verianla Live: Qrafik yalnız görünən elmi məlumat cədvəlindəki mənbə dəyərlərindən yaradılır.
500.000 fiziki kubit nə deməkdir?
Məntiqi kubitlər xəta düzəltməsi ilə qorunan hesablama vahidləridir və real avadanlıqda hər məntiqi kubit çoxsaylı fiziki kubit tələb edir. Tədqiqatın fiziki resurs təxmini; 10−3 fiziki xəta nisbəti, səth koduna bənzər xəta düzəltməsi və sıx məntiqi kubit saxlama quruluşları fərz edilərək əldə olunub.
Bu fərziyyələr altında tədqiqatçılar tam ECDLP hesablamasının yarım milyondan az fiziki kubitlə mümkün ola biləcəyini hesablayırlar. Daha aqressiv qLDPC bağlantı fərziyyələrində rəqəm nəzəri olaraq təxminən yüz min kubit səviyyəsinə yaxınlaşa bilər; lakin müəlliflər bu arxitekturaların tələb etdiyi yüksək dərəcəli və qeyri-lokal bağlantıların hələ real superkeçirici avadanlıqda göstərilmədiyini vurğulayırlar.
Yüksək takt sürətli və aşağı takt sürətli kvant kompüteri fərqi
Tədqiqatın mühüm konseptual töhfələrindən biri yalnız “neçə kubit lazımdır?” sualına baxmaması, kvant arxitekturasının real işləmə sürətini də risk təsnifatına daxil etməsidir.
Yüksək takt sürətli CRQC kateqoriyasına superkeçirici, fotonik və silikon spin kubit arxitekturaları daxildir. Qısa əsas qapı və xəta düzəltmə dövrləri səbəbindən bunların dəqiqələr səviyyəsində hücumları dəstəkləyə biləcəyi proqnozlaşdırılır.
Aşağı takt sürətli CRQC kateqoriyasında neytral atom və ion tələsi arxitekturaları nəzərdən keçirilir. Tədqiqata görə bu sistemlərin ilk nəsilləri eyni ECDLP problemini həll edə bilsə belə, aktiv əməliyyat blokçeynə əlavə olunmazdan əvvəl özəl açarı çıxaracaq qədər sürətli olmaya bilər.
Üç fərqli kvant hücumu sinfi
Tədqiqatçılar təhlükəni üç əməliyyat sinfinə ayırırlar:
- On-spend: Açıq açarın əməliyyat zamanı görünən hala gəlməsindən əməliyyatın zəncirə qəti şəkildə əlavə olunmasına qədər olan qısa zaman pəncərəsini hədəfləyən hücum.
- At-rest: Açıq açarı uzun müddət açıqda qalan hesab, ünvan və ya aktivlərə qarşı zaman təzyiqi az olan hücum.
- On-setup: Sabit kriptoqrafik protokol parametrlərinin kvant kompüteri ilə bir dəfə həll olunması nəticəsində sonradan klassik kompüterlərlə təkrar istifadə oluna biləcək açıqlığın yaradılması.
Bu fərq vacibdir; çünki ilk CRQC-nin arxitekturası hansı risklərin əvvəl həyata keçirilə biləcəyini müəyyən edə bilər.
Bitcoin-də ən kritik risk haradadır?
Bitcoin-də kvant riskinin əsasında özəl açarın açıq açardan hesablana bilməsi dayanır. Lakin bütün Bitcoin çıxış növləri açıq açarı eyni şəkildə üzə çıxarmır.
P2PK və P2TR kimi strukturlarda açıq açar birbaşa zəncirdə görünə bilər və buna görə uzunmüddətli at-rest hücum səthi yaranır. P2PKH və P2WPKH kimi strukturlarda isə hələ istifadə olunmamış açıq açar hash dəyərinin arxasında gizlədilə bilər; lakin xərcləmə zamanı açıq açar görünən hala gəldiyi üçün sürətli CRQC qarşısında on-spend riski davam edir.
Tədqiqatın Şəkil 5-dəki zəncir məlumatı təhlili yazı tarixində təxminən 6,9 milyon BTC-nin açıq və ya təkrar istifadə olunmuş açarlar səbəbindən at-rest hücum riskinə məruz qalan kateqoriyalarda olduğunu təxmin edir. Şəkil 7 yalnız ən böyük 100.000 həssas ünvanı nəzərə aldıqda ümumilikdə təxminən 6,7 milyon BTC göstərir. Bu iki rəqəm fərqli məlumat əhatələrindən gəlir və bir-birinin birbaşa alternativi deyil.
Təxminən doqquz dəqiqəlik hücum Bitcoin-də nə deməkdir?
Tədqiqatın Şəkil 6-sı Bitcoin-in blok istehsal vaxtının sabit olmadığını xüsusi olaraq nəzərə alır. Orta müddət təxminən 10 dəqiqə olsa da blok gəlişləri stoxastikdir. Müəlliflərin təxminən doqquz dəqiqəlik özəl açar çıxarışı fərziyyəsi və hücumçu lehinə müəyyən şərtlər altında hesabladığı on-spend uğur ehtimalı Bitcoin üçün %41-dən bir qədər aşağıdır.
Eyni fərziyyələr altında daha qısa blok müddətləri hücumu xeyli çətinləşdirir. Mənbə Litecoin üçün ehtimalı %3-dən aşağı, 75 saniyəlik Zcash blok müddəti üçün 1/1300-dən aşağı və bir dəqiqəlik Dogecoin blok müddəti üçün 1/8000-dən aşağı təxmin edir.
Bu rəqəmlər gələcək real hücum uğur faizlərinin ölçümü deyil. Hesablama CRQC-nin təxminən doqquz dəqiqəyə açar çıxara bildiyi və müxtəlif şəbəkə şərtlərinin müəyyənləşdirildiyi model ssenarisinə aiddir.
Bitcoin mədənçiliyi də Shor qədər təhlükədədirmi?
Tədqiqatın xüsusi olaraq düzəltdiyi geniş yayılmış şərhlərdən biri budur. Tədqiqatçılar Bitcoin-in Proof-of-Work mədənçiliyinə qarşı Grover alqoritminin yaxın gələcəkdə praktik təhlükə yaratmasını gözləmirlər.
Mənbədə son dərəcə optimist və real olmayan, bir SHA-256 hesablamasının tək bir 1 mikrosaniyəlik xəta düzəltmə dövründə həyata keçirilə bildiyi fərziyyədə belə kvant mədənçisinin təxminən 0,25 TH/s əldə edəcəyi; bunun tədqiqatda müqayisə olunan S19 Pro ASIC-in təxminən 110 TH/s səviyyəsindən iki mərtəbədən çox aşağı olduğu bildirilir. Daha real fərziyyələrdə fərqin 10 mərtəbədən çox böyüyə biləcəyi qeyd olunur.
Deməli, tədqiqatın mesajı “kvant kompüteri Bitcoin mədənçiliyini dərhal ələ keçirər” deyil. Əsas qısa və orta müddətli kriptoqrafik təhlükə rəqəmsal imzalardakı ECDLP asılılığıdır.
Ethereum-un risk profili niyə fərqlidir?
Ethereum-un təxminən 12 saniyəlik slotları səbəbindən tədqiqat ilk yüksək takt sürətli CRQC-lərin birbaşa on-spend hücumlarında Bitcoin-lə müqayisədə daha az uğurlu olacağını gözləyir. Bunun əvəzində daimi hesablar, smart müqavilə idarəetməsi, Proof-of-Stake və KZG məlumat əlçatanlığı strukturu daha geniş at-rest hücum səthi yaradır.
Tədqiqat Ethereum riskini beş başlıqda təsnif edir:
- Account Vulnerability: əməliyyat etdikdən sonra açıq açarı daimi şəkildə görünən qalan istifadəçi hesabları,
- Admin Vulnerability: smart müqavilələr üzərində yeniləmə, dayandırma və ya aktiv idarəetmə səlahiyyətinə malik hesablar,
- Code Vulnerability: kvant qarşısında zəif kriptoqrafik precompile-lara və ya zkSNARK strukturlarına əsaslanan protokollar,
- Consensus Vulnerability: BLS12-381 əsaslı BLS imzalarından istifadə edən Proof-of-Stake validatorları,
- Data Availability Vulnerability: KZG polynomial commitment strukturunun kvant hücumuna açıq binding fərziyyəsi.
Mənbənin 2026-cı ilin fevralı ətrafındakı nöqtəvi məlumat təhlilində ən yüksək balanslı ilk 1000 Ethereum hesabındakı kvant qarşısında zəif hesabların cəmi təxminən 20,5 milyon ETH; idarəçi açarı olan ilk 500 müqavilə içində riskli kimi təsnif edilənlərin cəmi təxminən 2,5 milyon ETH göstərilir.
Tədqiqat həmçinin böyük Layer 2 və körpü nümunələrində Code Vulnerability/Data Availability Vulnerability ilə əlaqəli ümumi dəyəri təxminən 15 milyon ETH və Ethereum konsensusunda stake olunmuş məbləği 2026-cı ilin fevralı etibarilə təxminən 37 milyon ETH kimi qiymətləndirir. Bunlar sürətlə dəyişə bilən blokçeyn məlumatlarıdır və tədqiqat da bu dəyərləri nöqtəvi risk görünüşü kimi təqdim edir.
Stablecoin və tokenləşdirilmiş real dünya aktivləri niyə vacibdir?
Tədqiqatın əhatəsi yalnız Bitcoin və yerli kriptovalyutalarla məhdudlaşmır. Ethereum üzərindəki stablecoin-lərin və tokenləşdirilmiş real dünya aktivlərinin idarəçi açarları da klassik ECDSA autentifikasiyasına bağlı ola bilər.
Müəlliflərin Şəkil 10-dakı təhlili Ethereum üzərindəki bu tip paylanmış aktivlərin ümumi dəyərini tədqiqat tarixində təxminən 200 milyard ABŞ dolları səviyyəsində göstərir. Buradakı risk fiziki və ya bank hesabındakı əsas aktivin kvant kompüteri ilə “yox edilməsi” deyil; idarəçi açarı ələ keçirilərsə onchain tokenin buraxılışı, yandırılması, dondurulması və ya müqavilə idarəetməsi kimi səlahiyyətlərin sui-istifadə edilə bilməsidir.
Hərəkətsiz Bitcoin-lər niyə ayrıca problemdir?
Aktiv istifadəçilər kvant qarşısında zəif ünvandan post-kvant təhlükəsiz yeni ünvana keçid edə bilərlər. Özəl açarı itirilmiş və ya sahibinə artıq çatmaq mümkün olmayan aktivlərdə isə bu mümkün deyil.
Tədqiqatın Şəkil 13 təhlili ən azı beş ildir xərcləmə başlatmamış və açıq/təkrar istifadə olunmuş açar səbəbindən at-rest hücumuna açıq ilk 100.000 Bitcoin ünvanında təxminən 2,3 milyon BTC olduğunu hesablayır. Bunun təxminən 1,7 milyon BTC-lik mühüm hissəsi köhnə P2PK strukturlarına bağlıdır.
Müəlliflər bu problemə texniki həlllə yanaşı dövlət siyasəti variantlarını da müzakirə edirlər. “Do Nothing”, “Burn” və “Hourglass” kimi icma seçimlərinə əlavə olaraq tənzimlənən “digital salvage”, milli təhlükəsizlik müdaxiləsi və dövlətlə Bitcoin icması arasında koordinasiya kimi siyasət modelləri nəzərdən keçirilir. Bunlar tədqiqatın siyasət təklifləridir; texniki olaraq təsdiqlənmiş məcburi nəticələr deyil.
Post-kvant kriptoqrafiyasına keçid niyə asan deyil?
Tədqiqata görə daimi həll ECDLP əsaslı imzaların post-kvant kriptoqrafiyası ilə əvəz edilməsidir. Lakin yeni imza sistemləri daha böyük açar və imza ölçüləri ilə daha yüksək əməliyyat və ya saxlama xərcləri yarada bilər.
Məsələn, mənbə Algorand-da istifadə olunan Falcon post-kvant imzalarının təxminən 1280 bayt ola bildiyini, Bitcoin-dəki kvant qarşısında zəif ECDSA imzalarının isə təxminən 64–73 bayt olduğunu bildirir. Bu fərq blok ölçüsü, bant genişliyi, doğrulama yükü və istifadəçi interfeysləri baxımından real mühəndislik xərcləri yarada bilər.
Tədqiqatçılar buna baxmayaraq post-kvant keçidinin texniki cəhətdən mümkün olduğuna diqqət çəkirlər. Mənbədə QRL, Mochimo və Abelian post-kvant sistemlərə nümunə göstərilərkən; Algorand, Solana və XRP Ledger-dəki erkən və ya eksperimental tətbiqlər miqrasiyanın həyata keçirilə biləcəyinə dəlil kimi müzakirə olunur.
Tədqiqatın dediyi və demədiyi
Tədqiqatın dəstəklədiyi:
- 256 bit secp256k1 ECDLP üçün əvvəlki bir çox təxmindən daha aşağı məntiqi resurs tələbləri hesablanıb.
- İki dövrə variantının əsas elliptik əyri nöqtə-toplama alt-dövrələri sıfır-bilik sübutu ilə yoxlanıla bilən şəkildə öhdəlik altına alınıb.
- Müəyyən superkeçirici avadanlıq fərziyyələrində ümumi fiziki resurs tələbinin yarım milyon kubitdən aşağı enə biləcəyi təxmin edilib.
- Yüksək takt sürətli CRQC ssenarisində Bitcoin-ə bənzər şəbəkələrdə əməliyyat zamanı açıq açarın görünməsi əməliyyat riskinə çevrilə bilər.
- Ethereum-un daimi hesab, smart müqavilə, konsensus və məlumat əlçatanlığı arxitekturası Bitcoin-dən fərqli kvant hücum səthləri yaradır.
- PQC-yə keçid uzunmüddətli həll kimi görülür.
Tədqiqatın sübut etmədiyi:
- Bu gün 256 bit secp256k1-i qıra bilən CRQC-nin mövcud olduğu göstərilməyib.
- Real Bitcoin və ya Ethereum özəl açarları eksperimental olaraq qırılmayıb.
- Yarım milyon fiziki kubitin dəqiq gələcək həddi olduğu sübut edilməyib; rəqəm avadanlıq və xəta düzəltmə fərziyyələrindən asılıdır.
- CRQC-nin hansı tarixdə ortaya çıxacağı proqnozlaşdırılmır.
- Siyasət təkliflərinin hüquq sistemlərində tətbiq edilə bilən və ya qəbul edilə bilən olduğu eksperimental olaraq təsdiqlənmir.
Tədqiqatın Metodu və Nəticələri
Resurs təxmini yanaşması
Tədqiqat Shor alqoritminin 256 bit secp256k1 ECDLP tətbiqi üçün məntiqi dövrə resurslarını qiymətləndirir. Müəlliflər elliptik əyri nöqtə-toplama əməliyyatının əsas darboğaz olduğunu qeyd edərək pəncərələnmiş arifmetika yanaşması üzərindən iki fərqli dövrə optimallaşdırması qurublar.
| Ölçü | Aşağı kubit variantı | Aşağı qapı variantı |
|---|---|---|
| Tam ECDLP məntiqi kubit təxmini | ≤1200 | ≤1450 |
| Tam ECDLP Toffoli təxmini | ≤90 milyon | ≤70 milyon |
| ZK ilə doğrulanan nöqtə-toplama alt-dövrəsi məntiqi kubiti | ≤1175 | ≤1425 |
| ZK ilə doğrulanan alt-dövrə non-Clifford qapı sayı | ≤2,7 milyon | ≤2,1 milyon |
| Alt-dövrə ümumi əməliyyat sərhədi | ≤17 milyon | ≤17 milyon |
| Fiat-Shamir test girişi | 9024 | 9024 |
Burada 2,7/2,1 milyon dəyərləri tam Shor hücumunun qapı sayıları deyil. Bunlar ZK sübutunda birbaşa sınanan “kickmix” elliptik əyri nöqtə-toplama dövrələrinə aiddir. Tam alqoritm resurs təxminləri 90 və 70 milyon Toffoli-dir.
Sıfır-bilik doğrulaması necə aparılıb?
Tədqiqatçılar gizli dövrənin özünü yayımlamaq əvəzinə dövrəyə SHA-256 hash ilə öhdəlik verirlər. SHAKE256 əsaslı Fiat-Shamir transformasiyası ilə dövrənin öz hash-indən deterministik şəkildə 9024 test girişi yaradılır.
SP1 Zero-Knowledge Virtual Machine daxilində işləyən Rust proqramı:
- gizli dövrənin SHA-256 hash-ini və resurs sərhədlərini öhdəlik altına alır,
- 9024 test girişini yaradır,
- dövrəni bu girişlər üzərində simulyasiya edərək secp256k1 nöqtə toplamasını yoxlayır,
- işlədilən non-Clifford qapıları və məntiqi kubit sərhədlərini doğrulayır.
SP1 hesablamanı STARK əsaslı alt-sübutlara böldükdən sonra nəticə Groth16 zk-SNARK içinə sarınır. Beləliklə tədqiqatçılar hücumun optimallaşdırılmış dövrəsini açıqlamadan müəyyən ölçüdə işləyən dövrəyə sahib olduqları iddiasını üçüncü tərəflərin yoxlaya biləcəyi formada yayımlayırlar.
Müəlliflərin qeyd etdiyi maraqlı məhdudiyyət budur ki, Groth16 özü pairing-friendly elliptik əyrilərə əsaslandığı üçün gələcəkdə kifayət qədər güclü kvant kompüterlərinə qarşı kvant-təhlükəsiz deyil. Tədqiqat bunu ZK sübut yanaşmasının praktik ironiyası kimi açıq şəkildə qeyd edir.
Fiziki avadanlıq fərziyyələri
| Fərziyyə | Tədqiqatda istifadə olunan dəyər/xüsusiyyət |
|---|---|
| Fiziki qapı xəta nisbəti | 10−3 |
| Bağlantı | Müstəvi, dördüncü dərəcəli |
| Xəta düzəltmə yanaşması | Səth kodu törəmələri və sıx məntiqi saxlama |
| İdarəetmə sistemi reaksiya vaxtı | 10 µs |
| Hər Toffoli üçün əlavə zaman yükü | %50 |
| Təxmini fiziki kubit | <500.000 |
Bu parametrlər fiziki təcrübədə eyni miqyasa çatmış cihazın xüsusiyyətləri deyil; tədqiqatçıların miqyaslandırılmış superkeçirici arxitektura üçün etdiyi mühəndislik fərziyyələridir.
Mənbədə istifadə olunan blokçeyn məlumatları
Tədqiqat yalnız kriptoqrafik dövrə hesablaması aparmayıb, bəzi blokçeyn risklərini də zəncir məlumatları ilə kəmiyyətləşdirib. Bitcoin və Ethereum qrafiklərinin bir hissəsində Google BigQuery-dəki açıq blokçeyn məlumat dəstlərindən istifadə olunub.
| Risk ölçüsü | Tədqiqatda bildirilən dəyər |
|---|---|
| Bitcoin P2PK balansı | Təxminən 1,7 milyon BTC |
| Bütün protokollarda at-rest baxımından həssas BTC, Şəkil 5 | Təxminən 6,9 milyon BTC |
| Ən böyük 100.000 həssas ünvandakı BTC, Şəkil 7 | Təxminən 6,7 milyon BTC |
| Ən azı beş il xərcləmə etməmiş həssas ünvanlar, Şəkil 13 | Təxminən 2,3 milyon BTC |
| Ethereum ilk 1000 hesabda Account Vulnerability | Təxminən 20,5 milyon ETH |
| Ethereum ilk 500 müqavilədə Admin Vulnerability | Təxminən 2,5 milyon ETH |
| Seçilmiş L2/körpülərdə Code Vulnerability TVS | Təxminən 15 milyon ETH |
| Ethereum konsensusunda stake olunmuş dəyər, Fevral 2026 | Təxminən 37 milyon ETH |
Ethereum və tokenləşdirmə dəyərləri xüsusilə sürətlə dəyişir. Mənbə də bunları gələcəyə sabitlənmiş dəyərlər kimi deyil, tədqiqat tarixindəki risk profilinin ani görüntüsü kimi qiymətləndirir.
Tədqiqatın əsas qeyri-müəyyənlikləri
- CRQC inkişaf tarixi məlum deyil.
- Kvant avadanlıq arxitekturalarından hansının miqyaslanmada öndə olacağı məlum deyil.
- Yeni xəta düzəltmə kodları fiziki kubit tələbini azalda bilər.
- Yeni kvant alqoritmləri və ya kompilyasiya üsulları hücum xərclərini daha da azalda bilər.
- Əksinə, real avadanlıq mühəndisliyindəki miqyaslama çətinlikləri hesablanan sistemlərin tətbiqini gecikdirə bilər.
- Blokçeynlərdə protokol, ünvan istifadəsi, L2 arxitekturası və aktiv miqdarları davamlı dəyişir.
- PQC-yə keçid yalnız kriptoqrafiya deyil; saxlama, bant genişliyi, konsensus, istifadəçi miqrasiyası və idarəetmə problemidir.
Buna görə tədqiqatın elmi dəyəri “kvant hücumu bu tarixdə mütləq baş verəcək” kimi proqnozda deyil, hücumun həyata keçirilə bilməsi üçün tələb olunan hesablama həddinin əvvəlki fərziyyələrdən daha aşağı ola biləcəyini göstərməsindədir.
Mənbə və Metod Qeydi
Tam orijinal tədqiqatın adı: Securing Elliptic Curve Cryptocurrencies against Quantum Vulnerabilities: Resource Estimates and Mitigations
Müəlliflər: Ryan Babbush; Adam Zalcman; Craig Gidney; Michael Broughton; Tanuj Khattar; Hartmut Neven; Thiago Bergamaschi; Justin Drake; Dan Boneh.
Məsul əlaqə məlumatları: Mənbədə Ryan Babbush, Adam Zalcman və Craig Gidney üçün əlaqə e-poçt qeydləri verilir.
Institusional əlaqələr: Google Quantum AI, Santa Barbara; Department of Computer Science, University of California Berkeley; Ethereum Foundation, Zug; Department of Computer Science, Stanford University.
Mənbə növü və resenziya: Whitepaper / arXiv preprintidir. Bu versiya üçün resenziyalı jurnal nəşri təsdiqlənməyib.
arXiv: 2603.28846 [quant-ph]; tədqiqat həmçinin Cryptography and Security (cs.CR) sahəsində təsnif edilib.
arXiv versiyası: v2. İlk təqdimetmə 30 Mart 2026, v2 düzəlişi 15 Aprel 2026-dır. Mənbə PDF-in görünən başlığında həmçinin “Dated: April 17, 2026” ifadəsi var.
DOI: 10.48550/arXiv.2603.28846
Əlavə preprint qeydi: IACR Cryptology ePrint Archive, 2026/625.
Rəsmi mənbə:arXiv qeyd səhifəsi
Google Research qeydi:Google Research nəşr səhifəsi
Lisenziya: CC BY 4.0.
ZK sübutu və kod: Tədqiqatın SP1/Groth16 əsaslı sıfır-bilik sübutunu yaratma və doğrulama kodu ilə əlaqəli artefaktlar Zenodo-da yayımlanıb. v2 proqram qeydinə aid DOI 10.5281/zenodo.19597130-dur.
Versiya/düzəliş qeydi: arXiv v2 izahı əvvəlki versiyada ZK sübutunun soundness xüsusiyyətindən sui-istifadəyə imkan verən proqram xətasının düzəldildiyini bildirir. Tədqiqatın təşəkkür bölməsində xətanı Trail of Bits-dən Keegan Ryan-ın aşkar etdiyi qeyd olunur. Əlavə A-dakı kod əlçatanlığı qeydində v1 ilə v2 arasında dövrə SHA-256 hash-lərinin dəyişdiyi, bunun dövrələrin özündə dəyişiklikdən deyil, hash hesablama üsulunun dəyişdirilməsindən qaynaqlandığı izah edilir.
Maliyyə maraqları bəyanı: Müəlliflər ilk arXiv və IACR ePrint nəşri zamanı hər hansı kripto-aktivdə short mövqe daşımadıqlarını, bəzi müəlliflərin isə kripto-aktivlərdə long mövqelərinin olduğunu və bunların bir hissəsinin post-kvant kriptoqrafiyasından istifadə edən aktivləri əhatə etdiyini bildirirlər.
Ayrı maliyyələşdirmə bəyanı: Mənbədə ayrıca tədqiqat maliyyələşdirmə bölməsi yoxdur.
Təşəkkür: Müəlliflər kriptoanaliz resurs təxminləri, kriptovalyuta kvant zəiflikləri və sıfır-bilik sübutu yanaşması barədə çoxsaylı tədqiqatçılarla aparılan müzakirələri və whitepaper icmalına töhfə verən şəxsləri qeyd edirlər.
Bu Verianla məqaləsindəki elmi nəticələr yalnız araşdırılan tədqiqatın v2 versiyasına əsaslanır. Xarici mənbələr yalnız biblioqrafik kimliyin, arXiv versiya tarixçəsinin, DOI-nin, lisenziyanın, Google Research qeydinin və Zenodo kod paketinin təsdiqi üçün istifadə olunub.
Tədqiqatın ən mühüm metodoloji məhdudiyyəti budur ki, hücum resursları və müddətləri böyük miqyaslı xəta-düzəlişli kvant avadanlığı üzərində real təcrübələr deyil, məntiqi dövrə kompilyasiyaları və fiziki arxitektura fərziyyələrindən çıxarılan resurs təxminləridir. Buna görə nəticələr kvant təhlükəsinin bugünkü əməliyyat mövcudluğunun sübutu deyil, gələcəkdə tələb oluna biləcək avadanlıq həddinin kəmiyyət qiymətləndirilməsidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib