

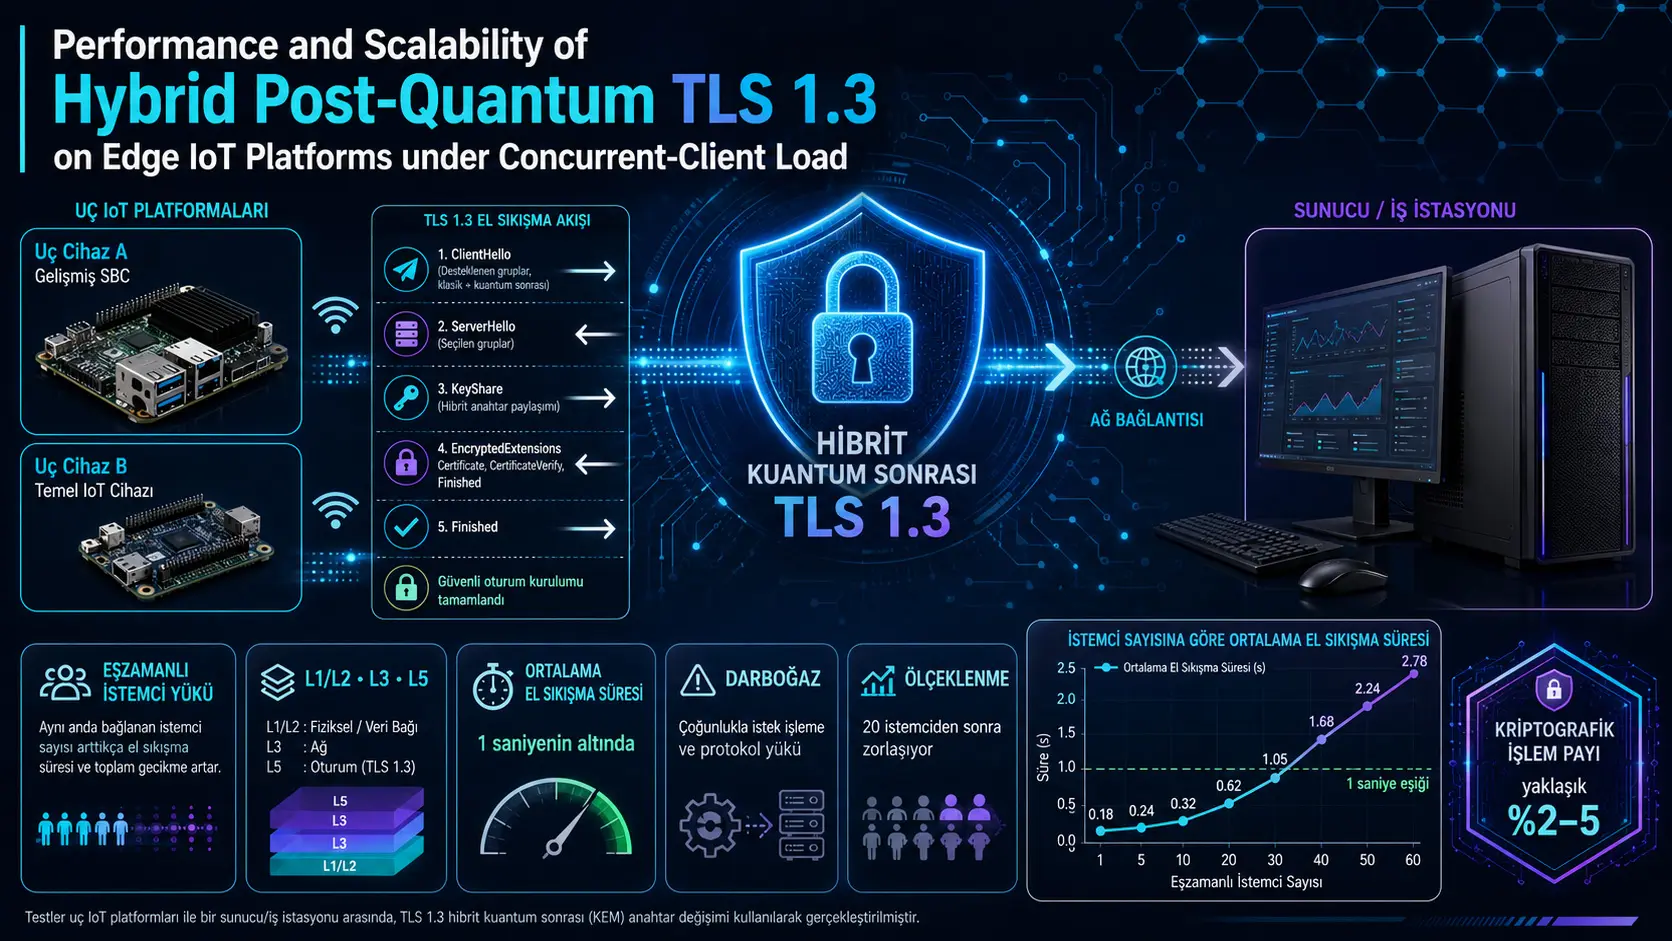
Ushbu tadqiqot klassik elliptik egri kriptografiyasini NIST tomonidan standartlashtirilgan kvantdan keyingi ML-KEM va ML-DSA algoritmlari bilan birlashtiradigan gibrid TLS 1.3 konfiguratsiyalarining Linux ishlata oladigan chekka IoT qurilmalaridagi unumdorligini o‘rgandi. NVIDIA Jetson Orin Nano va Raspberry Pi 4B mijozlari L1/L2, L3 va L5 xavfsizlik kategoriyalarida 5, 10, 15, 20 va 50 ta bir vaqtdagi ulanish ish oqimlari bilan sinovdan o‘tkazildi. Jami 30 tajribada 160.584 ta server tomoni va 160.485 ta mijoz tomoni qo‘l siqish yozuvi yaratildi; qo‘l siqish kechikishi, ML-KEM va ML-DSA ishlov berish vaqtlari, xotira sarfi, CPU foydalanishi va 95 foizlik navbat kechikishi o‘lchandi.
O‘rtacha TLS qo‘l siqish vaqti barcha tajriba sharoitlarida bir soniyadan past bo‘lib qoldi. Beshta mijozdan 50 mijozga o‘tilganda o‘rtacha kechikish konfiguratsiya va platformaga qarab taxminan 7,5–10,8 marta oshdi. Masshtablash taxminan 20 ta bir vaqtdagi ulanishgacha nisbatan tartibli kechdi, 20 bilan 50 ulanish oralig‘ida esa chiziqlidan yuqori o‘sish kuzatildi. Elli mijozda L5 o‘rtachasi Jetson Orin Nano orqali boshlangan ulanishlarda 848,8 ms, Raspberry Pi 4B orqali boshlangan ulanishlarda 870,0 ms bo‘ldi. Xuddi shu sharoitlarda 95 foizlik qiymatlar taxminan 1,79 soniyaga yetdi.
Tadqiqotda alohida vaqtlangan kvantdan keyingi ML-KEM va ML-DSA operatsiyalari jami qo‘l siqish vaqtining taxminan %2–5 qismini tashkil etdi. Serverda eng qimmat kvantdan keyingi operatsiya ML-DSA asosidagi gibrid imzo yaratish, mijozda esa imzoni tekshirish bo‘ldi. Biroq bu nisbat barcha kriptografik operatsiyalarning narxi emas; klassik ECDH va ECDSA bosqichlari alohida vaqtlanmagan. Bundan tashqari, qo‘l siqishning tarmoqdagi haqiqiy bayt hajmi va simsiz ulanish kechikishi qayd etilmagani sabab qolgan vaqtning qancha qismi sertifikat uzatish, TLS yozuvlarini qayta ishlash, operatsion tizim, tarmoq yoki o‘lchov loglaridan kelib chiqqanini bevosita aniqlab bo‘lmaydi.
Turkiya nuqtai nazaridan baholash: Natijalar Turkiyada aqlli zavod tarmoqlari, sanoat IoT shlyuzlari, energiya va transport tizimlari, mahalliy sun’iy intellekt tugunlari hamda uzoq umrli xavfsiz aloqa infratuzilmalarini ishlab chiqayotgan jamoalar uchun ahamiyatli. Tadqiqot kvantdan keyingi TLS Raspberry Pi va Jetson sinfidagi qurilmalarda ishlashini, biroq bir vaqtdagi ulanish arxitekturasini ehtiyotkorlik bilan loyihalash kerakligini ko‘rsatadi. Turkiyada amaliy qaror berishdan oldin mahalliy apparat modellari, haqiqiy operator va tashkilot tarmoqlari, simli va simsiz ulanishlar, klassik TLS taqqoslovi, o‘zaro autentifikatsiya, uzoq muddatli yuk, elektr energiyasi iste’moli va haqiqiy sertifikat zanjirlari bilan yangi sinovlar o‘tkazilishi kerak. Bu tadqiqotdan Turkiyadagi barcha chekka tizimlarda ayni kechikish kuzatiladi, 50 ta jismoniy qurilma muammosiz qo‘llab-quvvatlanadi yoki kvantdan keyingi migratsiya faqat dasturiy yangilanish bilan yakunlanadi degan xulosa chiqarib bo‘lmaydi.
Tadqiqotning asosiy savoli nima?
TLS 1.3 internet va xususiy tarmoqlardagi mijoz–server ulanishlarining maxfiyligi va autentifikatsiyasini ta’minlaydigan asosiy xavfsizlik protokollaridan biridir. Biroq TLS 1.3 hozir foydalanadigan klassik ochiq kalitli usullar yetarlicha kuchli kvant kompyuterlari paydo bo‘lganda buzilishi mumkin deb hisoblanadi.
Bu xavf faqat kelajakda o‘rnatiladigan ulanishlarga taalluqli emas. Shifrlangan trafik bugun yozib olinib, keyinchalik kvant kompyuteri bilan yechilishi mumkin. Uzoq vaqt maxfiy qolishi kerak bo‘lgan sanoat, sog‘liqni saqlash, davlat yoki muhim infratuzilma ma’lumotlari uchun bu holat “hozir yig‘, keyin yech” tahdidini yuzaga keltiradi.
O‘tish davrida tavsiya etiladigan yondashuvlardan biri klassik va kvantdan keyingi usullarni bir xil TLS qo‘l siqishida birga ishlatishdir. Shu tariqa ikki komponentdan biri kelajakda zaiflashsa ham, ikkinchisi ulanishni himoya qilishi ko‘zlanadi. Buning narxi kattaroq kalitlar, sertifikatlar, shifrlangan kapsulalar va raqamli imzolardir.
Tadqiqotning asosiy savoli quyidagicha: bu og‘irroq gibrid TLS 1.3 qo‘l siqishlari ma’lumot markazidan ko‘ra cheklangan, ammo mikrokontrollerlardan kuchliroq Linux sinfidagi chekka IoT qurilmalarida nechta bir vaqtdagi ulanishgacha maqbul unumdorlik ko‘rsata oladi?
Gibrid kvantdan keyingi TLS 1.3 nimani anglatadi?
Gibrid tuzilma kalit kelishuvi va autentifikatsiyada klassik hamda kvantdan keyingi algoritmlarni birga ishlatadi. Tadqiqotda kalit kapsulalash tomonida klassik ECDH bilan ML-KEM; raqamli imzo tomonida klassik ECDSA bilan ML-DSA juftlangan.
- ML-KEM: TLS sessiya kalitini yaratishga hissa qo‘shadigan modul panjaraga asoslangan kalit kapsulalash mexanizmi. Tadqiqotda eski tatbiq nomlari Kyber-512, Kyber-768 va Kyber-1024 ishlatilgan.
- ML-DSA: Server identifikatsiyasi va qo‘l siqish transkriptini imzolaydigan modul panjaraga asoslangan raqamli imzo standarti. Tadqiqotda ML-DSA-44, ML-DSA-65 va ML-DSA-87 ishlatilgan.
- ECDH: Klassik elliptik egri asosidagi umumiy kalit yaratish usuli.
- ECDSA: Klassik elliptik egri asosidagi raqamli imzo usuli.
Gibrid tuzilma klassik va kvantdan keyingi komponentlarning hech bo‘lmaganda bittasi xavfsiz qolganida ulanishni himoya qilishni maqsad qiladi. Biroq tadqiqot bu birlashmaning kriptografik xavfsizlik isbotini baholamaydi; amalga oshirilgan konfiguratsiyalarning unumdorligini o‘lchaydi.
Qaysi xavfsizlik kategoriyalari sinovdan o‘tkazilgan?
| Konfiguratsiya | Gibrid imzo | Gibrid kalit kapsulalash | NIST kategoriyasi |
|---|---|---|---|
| Holat 1 | P-256 + ML-DSA-44 | P-256 + ML-KEM-512 | L1/L2 |
| Holat 2 | P-384 + ML-DSA-65 | P-384 + ML-KEM-768 | L3 |
| Holat 3 | P-521 + ML-DSA-87 | P-521 + ML-KEM-1024 | L5 |
L1/L2, L3 va L5 kategoriyalari taxminan tobora yuqorilab boruvchi xavfsizlik darajalarini ifodalaydi. Xavfsizlik kategoriyasi oshgani sari ochiq kalit, maxfiy kalit, kapsula va imzo o‘lchamlari kattalashadi.
| Kvantdan keyingi komponent | Maxfiy kalit | Ochiq kalit | Kapsula yoki imzo |
|---|---|---|---|
| ML-KEM-512 | 1.632 bayt | 800 bayt | 768 bayt |
| ML-KEM-768 | 2.400 bayt | 1.184 bayt | 1.088 bayt |
| ML-KEM-1024 | 3.168 bayt | 1.568 bayt | 1.568 bayt |
| ML-DSA-44 | 2.560 bayt | 1.312 bayt | 2.420 bayt |
| ML-DSA-65 | 4.032 bayt | 1.952 bayt | 3.309 bayt |
| ML-DSA-87 | 4.896 bayt | 2.592 bayt | 4.627 bayt |
Gibrid sertifikatda ishlatilgan imzo hajmi Holat 1 da 2.495 bayt, Holat 2 da 3.418 bayt va Holat 3 da 4.771 bayt. Bu o‘sish faqat matematik hisoblash vaqtini emas, sertifikatning TLS yozuv qatlamidan va tarmoq orqali uzatilish narxini ham oshirishi mumkin.
TLS 1.3 qo‘l siqishida qaysi operatsiyalar bajariladi?
Tadqiqotning 4. sahifasidagi oqim diagrammasi gibrid TLS 1.3 sessiyasining asosiy ketma-ketligini ko‘rsatadi:
- Mijoz TCP ulanishini o‘rnatadi.
- Mijoz qo‘llab-quvvatlaydigan gibrid kalit guruhlari va imzo algoritmlari bilan ClientHello xabarini yuboradi.
- Server gibrid ML-KEM va ECDH komponentlari bilan umumiy sir yaratadi.
- Server gibrid sertifikati va qo‘l siqish imzosini yuboradi.
- Mijoz ML-KEM kapsulasini ochadi va gibrid imzoni tekshiradi.
- Tomonlar Finished xabarlarini tekshirgach, shifrlangan ilova ma’lumotlari uzatiladi.
Tadqiqotdagi vaqt o‘lchovi TCP uch tomonlama ulanishni o‘rnatishni qamramaydi. HTTP so‘rovi va javobi ham TLS qo‘l siqishi tugagach alohida o‘lchangan.
Tajriba qurilmasida qurilmalarning haqiqiy rollari qanday?
6. sahifadagi tajriba qurilmasiga ko‘ra Jetson Orin Nano va Raspberry Pi 4B mijoz qurilmalaridir. TLS server Xeon W-2155 protsessorli Precision 5820 ish stoli kompyuteridagi bitta virtual CPU ga ega virtual mashinada ishlaydi.
Har ikki chekka qurilma maxsus IEEE 802.11 access point ga simsiz ulangan, server esa shu tarmoqning simli tomonida joylashgan. Bu qurilma ikki chekka qurilmani bir xil dasturiy stack bilan taqqoslash imkonini bergan.
Biroq tadqiqotning ayrim qismlarida Jetson va Raspberry Pi ning “server rollari” tilga olinadi. Bu ifoda 2-rasmdagi tizim modeli va metod izohi bilan mos kelmaydi. Natija jadvallaridagi “server tomoni vaqti” umumiy PC server qayd etgan vaqtni, platforma nomi esa ulanishni boshlagan chekka mijozni ko‘rsatadi.
Shu sabab tajribani “Jetson yoki Raspberry Pi da ishlaydigan TLS serverga 50 ta jismoniy qurilma ulanadi” tarzida talqin qilish kerak emas.
Bir vaqtdagi mijoz yuki qanday yaratildi?
Har bir chekka qurilmada tanlangan bir vaqtdagi foydalanuvchilar sonicha C++ ish oqimi yaratildi. Har bir ish oqimi quyidagi yopiq siklni bir daqiqa davomida uzluksiz takrorladi:
- TCP ulanishini o‘rnatish,
- TLS 1.3 qo‘l siqishi,
- 100 baytlik tana bilan bitta HTTP POST so‘rovi,
- Serverdan echo javobini olish,
- Ulanishni yopish,
- Yangi ulanishni boshlash.
HTTP persistent ulanishi o‘chirilgan. Shu sabab har bir ilova so‘rovi uchun yangi TCP ulanishi va yangi TLS qo‘l siqishi amalga oshirilgan.
Besh, 10, 15, 20 va 50 darajalar mustaqil jismoniy qurilmalar sonini emas, bir xil qurilmada bir vaqtda ishlayotgan ulanish ish oqimlari sonini bildiradi. Bundan tashqari, ish oqimlari orasida kutish yoki doimiy so‘rov tezligi yo‘q. Tajriba ochiq siklli haqiqiy foydalanuvchi kelish modelidan ko‘ra doimiy maksimal yuk hosil qiladigan yopiq siklli stress testidir.
O‘rtacha qo‘l siqish vaqtlari nimani ko‘rsatadi?
| Mijoz platformasi | Xavfsizlik | 5 mijoz | 10 mijoz | 15 mijoz | 20 mijoz | 50 mijoz |
|---|---|---|---|---|---|---|
| Jetson Orin Nano | L1/L2 | 29,0 ms | 37,8 ms | 51,9 ms | 70,9 ms | 217,3 ms |
| Jetson Orin Nano | L3 | 61,9 ms | 83,1 ms | 115,1 ms | 167,1 ms | 489,7 ms |
| Jetson Orin Nano | L5 | 88,0 ms | 145,4 ms | 220,9 ms | 305,0 ms | 848,8 ms |
| Raspberry Pi 4B | L1/L2 | 21,7 ms | 29,9 ms | 40,9 ms | 55,9 ms | 206,8 ms |
| Raspberry Pi 4B | L3 | 45,9 ms | 78,0 ms | 112,0 ms | 160,7 ms | 495,3 ms |
| Raspberry Pi 4B | L5 | 86,3 ms | 160,9 ms | 226,0 ms | 315,1 ms | 870,0 ms |
Xavfsizlik kategoriyasi oshgani sari kechikish barcha yuk darajalarida ko‘paygan. O‘n mijozda Jetson tomondagi L3 vaqti L1/L2 ning 2,20 baravari, L5 vaqti esa 3,85 baravari bo‘lgan. Raspberry Pi 4B da ayni nisbatlar mos ravishda 2,61 va 5,38.
Bu natijalar yuqoriroq xavfsizlik kategoriyalaridagi kattaroq kalit va imzo tuzilmalariga o‘tish sobit qo‘shimcha vaqt emas, balki platforma va bir vaqtdagi yukga bog‘liq xarajat hosil qilishini ko‘rsatadi.
“Barcha qo‘l siqishlar bir soniyadan past” natijasini qanday o‘qish kerak?
Bu ifoda faqat arifmetik o‘rtachalar uchun to‘g‘ri. Elli mijozli L5 tajribalarida o‘rtachalar taxminan 0,85–0,87 soniya. Biroq 95 foizlik kechikish Jetson mijozida 1.792,5 ms, Raspberry Pi mijozida 1.780,9 ms gacha yetgan.
Boshqacha aytganda, yuqori yukda ulanishlarning sezilarli qismi o‘rtachadan ancha uzoq davom etgan. Real-time yoki qat’iy kechikish chegarasi mavjud tizimlarda faqat o‘rtacha qiymatga qarash yetarli emas.
Nega taxminan 20 mijozdan keyin masshtablash buzilgan?
Beshta mijozdan 50 mijozga o‘tilganda Jetson Orin Nano orqali boshlangan ulanishlardagi o‘rtacha kechikish konfiguratsiyaga qarab taxminan 7,5–9,6 marta; Raspberry Pi 4B da taxminan 9,5–10,8 marta oshgan. Mijozlar soni 10 marta oshganida ayrim sharoitlarda kechikish 10 martadan ham ko‘p o‘sishi chiziqlidan yuqori masshtablashni ko‘rsatadi.
Tadqiqot bu o‘sishni avvalo server tomondagi so‘rovlarni qayta ishlashdagi raqobat bilan bog‘laydi. Server:
- Bitta virtual CPU da ishlaydi.
- Har bir yangi ulanish uchun alohida va detached ish oqimi yaratadi.
- Har bir o‘lchov hodisasida umumiy bir lock ishlatadi.
- Har bir log satridan keyin faylni sinxron tarzda diskka yozadi.
Elli faol ulanish ish oqimini bitta virtual CPU da rejalashtirish va barcha log yozuvlarini bitta lock orqali o‘tkazish CPU foizi %100 ga yetmasdan ham kutish navbati hosil qilishi mumkin.
Shu sabab natija kvantdan keyingi TLS tabiatan 20 mijozda masshtablash chegarasiga yetadi degani emas. Ko‘proq, tadqiqotda ishlatilgan ish oqimi va loglash arxitekturasi taxminan shu nuqtada kechikish ishlab chiqara boshlaganini ko‘rsatadi.
Kvantdan keyingi matematika haqiqatan ham darboğaz emasmi?
Tadqiqot liboqs ichidagi ML-KEM va ML-DSA kirish nuqtalarini mikrosoniya aniqligida alohida vaqtlagan. O‘n mijozli tajribada server tomondagi natijalar quyidagicha:
| Platforma | Xavfsizlik | KEM kalit yaratish | Kapsulalash | Imzo yaratish | Jami |
|---|---|---|---|---|---|
| Jetson Orin Nano | L1/L2 | 124 µs | 90 µs | 781 µs | 995 µs |
| Jetson Orin Nano | L3 | 314 µs | 339 µs | 1.850 µs | 2.503 µs |
| Jetson Orin Nano | L5 | 569 µs | 579 µs | 2.818 µs | 3.966 µs |
| Raspberry Pi 4B | L1/L2 | 110 µs | 77 µs | 698 µs | 885 µs |
| Raspberry Pi 4B | L3 | 289 µs | 399 µs | 1.747 µs | 2.435 µs |
| Raspberry Pi 4B | L5 | 608 µs | 637 µs | 3.193 µs | 4.438 µs |
Mijoz tomonda kalit yaratish, imzoni tekshirish va kapsulani ochish jami L5 ostida Jetsonda taxminan 1,14 ms, Raspberry Pi 4B da 1,22 ms. Server va mijoz tomondagi o‘lchangan OQS vaqtlarini birga ko‘rganda, o‘n mijozli tajribalarda jami qo‘l siqish vaqtining taxminan %3,5–4,8 qismi olinadi.
Bu o‘lchangan ML-KEM va ML-DSA yadrolari jami vaqtning kichik qismini tashkil qilishini kuchli ko‘rsatadi. Ammo buni “barcha kriptografiyaning ulushi %2–5” deb kengaytirish mumkin emas. Tadqiqot:
- ECDH hisobini alohida vaqtlamagan.
- ECDSA imzo va tekshirishini alohida vaqtlamagan.
- OpenSSL kalit derivatsiyasi va yozuv shifrlash operatsiyalarini ajratmagan.
- Sertifikat parsing va ASN.1 operatsiyalarini alohida o‘lchamagan.
Shuning uchun xavfsiz xulosa “o‘lchangan kvantdan keyingi OQS operatsiyalari asosiy kechikish komponenti emas” degan ifodadir.
Qolgan kechikish katta gibrid xabarlardan kelib chiqishi isbotlanganmi?
Tadqiqot kvantdan keyingi ishlov berish vaqti bilan jami qo‘l siqish o‘rtasidagi katta farqni gibrid sertifikat, kalit almashinuvi va imzo xabarlarini tashishga; TLS holat mashinasiga; operatsion tizim tarmoq stackiga; simsiz ulanishga; ish oqimi rejalashtirishga va loglashga bog‘laydi.
Bu talqin kattalashgan kalit va imzo o‘lchamlari bilan mos keladi. Ammo bevosita ajratish bajarilmagan. Tajriba davomida:
- TLS qo‘l siqishining haqiqiy tarmoq baytlari ushlanmagan.
- Ulanish RTT si o‘lchanmagan.
- Wi-Fi ulanish tezligi va kanal kengligi qayd etilmagan.
- RSSI va paket qayta uzatishlari hisobot qilinmagan.
- Yadro ichidagi nusxalash yoki tizim chaqiruvi vaqtlari o‘lchanmagan.
Shuning uchun “ma’lumot tashish asosiy darboğaz” degan xulosa o‘lchangan kvantdan keyingi ishlov berish vaqtidan qolgan qismini talqin qilishga asoslanadi. Bu mantiqiy, biroq bevosita o‘lchanmagan xulosadir.
Nega Raspberry Pi 4B ayrim sinovlarda tezroq ko‘ringan?
Raspberry Pi 4B to‘rtta Cortex-A72 yadrosini 1,8 GHz da, Jetson Orin Nano esa oltita Cortex-A78AE yadrosini 1,5 GHz da ishlatgan. Bitta TLS qo‘l siqishi asosan ketma-ket bo‘lgani sabab Jetsonning ko‘proq yadrolari va GPU si bitta sessiya vaqtini to‘g‘ridan-to‘g‘ri kamaytirmagan.
L1/L2 konfiguratsiyasida Raspberry Pi 4B o‘rtacha %5–25 qisqaroq vaqtlar bergan. L3 da farq toraygan, L5 da ikki platforma bir-biriga yaqinlashgan.
Tadqiqotchilar buni kichik ish yuklarida yadro soat tezligi, kattaroq L5 yuklarida esa kesh va xotira tarmoqli kengligi muhimlashishi bilan izohlaydi. Bu talqin tajriba tendensiyalariga mos, biroq ikki plata faqat soat tezligi bo‘yicha farq qilmaydi. Mikroarxitektura, kesh, xotira turi, operatsion tizim, simsiz apparat va kompilyator ta’sirlari ham bir vaqtda o‘zgaradi.
Shuning uchun tadqiqot farqning aynan qancha qismi soat tezligi yoki xotira tarmoqli kengligidan kelib chiqqanini miqdoriy isbotlamaydi.
Xotira sarfi joylashtirishga to‘sqinlik qiladigan darajada yuqorimi?
Server tomondagi o‘rtacha jarayon xotirasi besh mijozda taxminan 12 MB, 50 mijozda taxminan 19–20 MB bo‘lgan. Eng yuqori cho‘qqi qiymat L5 va 50 mijoz ostida 26,2 MB.
Mijoz tomonda 50 ulanish ish oqimida Jetson Orin Nano taxminan 36,8–38,2 MB, Raspberry Pi 4B taxminan 27,9–30,4 MB o‘rtacha jarayon xotirasidan foydalangan. Har ikki qurilmada ham 8 GB tizim xotirasi mavjudligi sabab bu qiymatlar umumiy sig‘imning kichik qismidir.
Server xotirasidagi o‘sish har ulanishga taxminan 150–200 kB deb talqin qilingan. Xavfsizlik kategoriyasining ta’siri bir vaqtdagi mijozlar soni ta’siriga qaraganda kichikroq.
CPU foydalanishi nega 100 foizdan oshgan?
Mijoz CPU qiymatlari barcha yadrolarning yig‘indisidir. Jetson Orin Nano oltita yadroga ega bo‘lgani uchun nazariy yuqori chegarasi %600, Raspberry Pi 4B to‘rtta yadroga ega bo‘lgani uchun %400.
Elli mijozda Jetsonning eng yuqori o‘rtacha qiymati %298, Raspberry Pi 4B ning eng yuqori qiymati %211. Bu qiymatlar taxminan umumiy sig‘imning yarmiga teng.
Server bitta virtual CPU bilan cheklangan va nazariy yuqori chegarasi %100. Eng yuqori o‘rtacha server foydalanishi %43 sifatida o‘lchangan. Past CPU foydalanishi kutish yo‘q degani emas. Disk yozish, lock, tarmoq va rejalashtirish kutishlari jarayon CPU iste’mol qilmasdan kechikishni oshirishi mumkin.
Nega klassik TLS taqqoslovi muhim?
Ayni apparat va tarmoq sharoitlarida faqat ECDH/ECDSA ishlatadigan klassik TLS 1.3 konfiguratsiyasi sinovdan o‘tkazilmagan. Shu sabab tadqiqotdan quyidagi qiymatlarni chiqarib bo‘lmaydi:
- Gibrid TLS klassik TLS ga qaraganda necha foiz sekinroq ekani,
- Gibrid tuzilma tufayli necha qo‘shimcha bayt yuborilgani,
- Klassik TLS ning bir vaqtdagi mijoz masshtablashi qanday ekani,
- 20 mijozdan keyingi yomonlashuvning qanchasi PQC ga xos ekani.
Tadqiqot uchta gibrid xavfsizlik kategoriyasini o‘zaro taqqoslaydi; klassik va gibrid TLS o‘rtasida bevosita tajribaviy farq bermaydi.
Tadqiqot qo‘llab-quvvatlaydigan natijalar nimalar?
- ML-KEM va ML-DSA ni o‘z ichiga olgan uchta gibrid TLS 1.3 konfiguratsiyasi Jetson Orin Nano va Raspberry Pi 4B mijozlarida muvaffaqiyatli ishga tushirilgan.
- O‘rtacha qo‘l siqish vaqti sinovdan o‘tkazilgan barcha sharoitlarda bir soniyadan past qolgan.
- Xavfsizlik kategoriyasi oshgani sari qo‘l siqish va o‘lchangan kvantdan keyingi ishlov berish vaqti ortgan.
- O‘lchangan ML-KEM va ML-DSA operatsiyalari jami qo‘l siqish vaqtining kichik qismini tashkil qilgan.
- Yuqori bir vaqtdalikda o‘rtacha va 95 foizlik kechikish chiziqlidan yuqori o‘sgan.
- Server va mijoz jarayonlari sinovdan o‘tkazilgan yuklarda jami CPU va xotira sig‘imini tugatmagan.
- Bitta sessiyali ketma-ket ish yukida ko‘p yadro yoki GPU mavjudligi avtomatik ravishda qisqaroq qo‘l siqishni ta’minlamagan.
Tadqiqot nimani isbotlamaydi?
- Chekka platalar TLS server sifatida 50 ta mustaqil jismoniy mijozni qabul qila olishini ko‘rsatmaydi.
- Kvantdan keyingi TLS ning klassik TLS ga nisbatan qo‘shimcha narxini o‘lchamaydi.
- Barcha kriptografik operatsiyalar faqat %2–5 xarajat hosil qilishini isbotlamaydi.
- Qolgan kechikishning aynan qaysi qismi tarmoq, operatsion tizim, nusxalash yoki loglashdan kelib chiqishini ko‘rsatmaydi.
- Taxminan 20 mijozlik masshtablash chegarasi boshqa server arxitekturalarida ham amal qilishini ko‘rsatmaydi.
- Energiya iste’molini o‘lchamaydi.
- Mutual TLS autentifikatsiyasi, sessiyani davom ettirish yoki zero round-trip ulanish o‘rnatishni baholamaydi.
- Mobil tarmoq, haqiqiy sanoat trafik yoki internet orqali uzoq masofali ulanish sharoitlarini ifodalamaydi.
- Barcha chekka IoT platalarida Raspberry Pi 4B Jetson Orin Nanodan tezroq bo‘lishini ko‘rsatmaydi.
Tadqiqot usuli va topilmalari
Apparat tuzilmasi
| Komponent | Model | Protsessor | Soat tezligi | Xotira | Tajriba roli |
|---|---|---|---|---|---|
| Server | Dell Precision 5820 | Xeon W-2155 | 3,6 GHz | 128 GB DDR4 | Bitta virtual CPU li TLS server |
| Chekka mijoz 1 | NVIDIA Jetson Orin Nano | 6× Cortex-A78AE | 1,5 GHz | 8 GB LPDDR5 | Bir vaqtdagi TLS mijoz ish oqimlari |
| Chekka mijoz 2 | Raspberry Pi 4B | 4× Cortex-A72 | 1,8 GHz | 8 GB LPDDR4 | Bir vaqtdagi TLS mijoz ish oqimlari |
Dasturiy stack
| Komponent | Versiya yoki xususiyat |
|---|---|
| Tajriba vositasi | lily-pqc, C++20 |
| Tarmoq va HTTP qatlami | Boost.Asio va Boost.Beast |
| TLS kutubxonasi | OpenSSL 3.3.2 |
| Kvantdan keyingi provider | Open Quantum Safe oqs-provider |
| Kvantdan keyingi kutubxona | liboqs 0.11.0 |
| Protokol | Faqat TLS 1.3 |
| Autentifikatsiya | Faqat server; mutual TLS ishlatilmagan. |
| Ilova so‘rovi | 100 bayt tanali bitta HTTP POST va echo javobi |
| Persistent ulanish | Yopiq; har siklda yangi ulanish |
Tajriba matritsasi
Jami tajribalar soni quyidagi ko‘paytmadan hosil bo‘ladi:
2 mijoz platformasi × 3 xavfsizlik konfiguratsiyasi × 5 bir vaqtdagi ulanish darajasi = 30 tajriba
Har bir tajriba bir daqiqa davom etgan. Tugallangan qo‘l siqish soni sharoitga qarab 2.268 dan 10.641 gacha o‘zgargan.
| O‘lchov | Yozuvlar soni |
|---|---|
| Server tomonda tugallangan qo‘l siqish | 160.584 |
| Mijoz tomonda mos kelgan qo‘l siqish | 160.485 |
| Farq | 99 yozuv, taxminan %0,06 |
Tadqiqotchilar 99 yozuvlik farqni bir daqiqalik vaqt tugaganda mijoz jarayonini yopish paytida serverda tugallangan, ammo mijoz tomonga yozilmay qolgan ulanishlar bilan izohlagan.
O‘lchov vositalari
TLS qo‘l siqish vaqti mijoz va serverdagi stream.handshake() chaqiruvining wall-clock vaqti sifatida o‘lchangan. TCP ulanishini o‘rnatish va HTTP ma’lumot uzatish bu vaqtga kiritilmagan.
ML-KEM va ML-DSA bosqichlari patch qilingan liboqs bilan alohida vaqtlangan:
OQS_KEM_keypair: Kalit juftini yaratish,OQS_KEM_encaps: Kapsulalash,OQS_KEM_decaps: Kapsulani ochish,OQS_SIG_sign: Imzo yaratish,OQS_SIG_verify: Imzoni tekshirish.
Xotira va CPU foydalanishi pidstat bilan har besh soniyada namunalangan. Bir daqiqalik tajribada kam sonli tizim namunasi olinishi ayniqsa oraliq yuk darajalaridagi tebranishlarni talqin qilishni cheklaydi.
O‘lchov tizimining o‘zi hosil qilgan qo‘shimcha yuk
Har bir qo‘l siqish va kriptografik operatsiya yozuvi umumiy mutex orqali faylga yozilgan va har bir satrdan keyin flush() yoki fflush() chaqirilgan. Bu log yo‘qotilishini kamaytirgan, biroq ko‘plab ish oqimlari ayni fayl locki va disk yozish yo‘li uchun kutishga majbur bo‘lgan.
Bu ta’sir barcha tajribalarda ayni kod ishlatilgani uchun taqqoslovlarning izchilligini butunlay yo‘q qilmaydi. Biroq bir vaqtdalik oshgan sari o‘lchov tizimining o‘z kechikishi ham oshgani sabab yuqori yuk natijalari ishlab chiqarish muhitidagi yalang‘och TLS serverni bevosita ifodalamaydi.
Mijoz tomondagi kvantdan keyingi ishlov berish vaqtlari
| Platforma | Xavfsizlik | KEM kalit yaratish | Imzoni tekshirish | Kapsulani ochish | Jami |
|---|---|---|---|---|---|
| Jetson Orin Nano | L1/L2 | 102 µs | 299 µs | 91 µs | 492 µs |
| Jetson Orin Nano | L3 | 138 µs | 488 µs | 131 µs | 757 µs |
| Jetson Orin Nano | L5 | 179 µs | 762 µs | 199 µs | 1.140 µs |
| Raspberry Pi 4B | L1/L2 | 131 µs | 304 µs | 111 µs | 546 µs |
| Raspberry Pi 4B | L3 | 162 µs | 461 µs | 152 µs | 775 µs |
| Raspberry Pi 4B | L5 | 205 µs | 792 µs | 220 µs | 1.217 µs |
Mijozda eng yuqori yakka operatsiya imzoni tekshirishdir. Xavfsizlik kategoriyasi oshgani sari barcha bosqichlardagi vaqt ko‘paygan, biroq jami OQS vaqti o‘n mijozda taxminan 1,2 ms dan past qolgan.
95 foizlik kechikishning ahamiyati
Besh mijozda 95 foizlik qiymatning o‘rtachaga nisbati aksariyat sharoitlarda taxminan 1,4–1,5. O‘n mijozda bu nisbat taxminan 1,5–1,7 gacha ko‘tarilgan. Elli mijozda esa taxminan 2,0–2,2 ga oshgan.
Bu kengayish yuqori yukda faqat o‘rtacha emas, ulanishlar orasidagi unumdorlik o‘zgaruvchanligi ham oshganini ko‘rsatadi. Navbat hosil bo‘lishi ayrim qo‘l siqishlarni boshqalaridan ancha uzoq qilgan.
Server xotirasi va CPU qiymatlari
| Xavfsizlik | 5 mijoz o‘rtacha RSS | 50 mijoz o‘rtacha RSS | 50 mijoz cho‘qqi RSS | Eng yuqori o‘rtacha CPU |
|---|---|---|---|---|
| L1/L2 | 12,1 MB | 19,1 MB | 23,0 MB | %41 |
| L3 | 12,3 MB | 19,3 MB | 23,3 MB | %40 |
| L5 | 12,1 MB | 20,4 MB | 26,2 MB | %43 |
Server ma’lumotlari Jetson mijoz bilan o‘tkazilgan tajribalar vaqtida to‘liq qayd etilgan. Raspberry Pi tajribalaridagi parallel server yozuvlari to‘liq bo‘lmagani uchun asosiy jadvalda ishlatilmagan. Server dasturi va apparati ayni bo‘lsa-da, bu yetishmovchilik ikki tajriba guruhining server resurs iste’molini bevosita taqqoslashga to‘sqinlik qiladi.
Ilova xabar o‘lchamlari nimani ko‘rsatadi?
Server har bir tajribada ilova qatlamida 237 bayt olgan va 219 bayt yuborgan. Bu qiymatlarning xavfsizlik kategoriyasiga qarab o‘zgarmasligi kutilgan holat; chunki o‘lchangan qism qo‘l siqishdan keyin yuborilgan sobit HTTP so‘rovi va javobidir.
Bu sonlar gibrid TLS sertifikatlari, kalit ulushlari yoki qo‘l siqish imzolarining tarmoqdagi hajmini ko‘rsatmaydi. Haqiqiy qo‘l siqish trafigi paket capture usuli bilan o‘lchanmagan.
Natijalar ishonchliligini oshirish uchun zarur tajribalar
- Ayni apparat va dastur bilan faqat klassik TLS 1.3 bazaviy chizig‘ini qo‘shish,
- Jetson Orin Nano va Raspberry Pi 4B ni TLS server rolida alohida sinovdan o‘tkazish,
- Mustaqil jismoniy mijozlar bilan taqsimlangan yuk yaratish,
- Yopiq sikl o‘rniga boshqariladigan ochiq siklli so‘rov tezliklaridan foydalanish,
- Har ulanishga bir ish oqimi modeli o‘rniga event-driven server va sobit worker pool ni taqqoslash,
- O‘lchov loglarini xotirada buferlab, tajribadan keyin yozish,
- Bir nechta virtual CPU va turli server yadro sonlarini sinash,
- TLS qo‘l siqishining haqiqiy bayt hajmini packet capture bilan o‘lchash,
- RTT, RSSI, Wi-Fi tezligi, kanal kengligi va paket qayta uzatishlarini qayd etish,
- Har bir sharoitni turli vaqtlarda kamida bir necha mustaqil tajriba sifatida takrorlash,
- Energiya iste’molini tashqi quvvat o‘lchagich bilan bevosita o‘lchash,
- Mutual TLS, sessiyani davom ettirish va uzoq umrli ulanish ssenariylarini o‘rganish,
- Raspberry Pi 5, turli ARM platalari, sanoat shlyuzlari va mikrokontrollerlar bilan tashqi validatsiya,
- ML-KEM dan tashqari HQC kabi boshqa kvantdan keyingi algoritmlarni taqqoslash.
Manba va usul eslatmasi
Tadqiqotning to‘liq asl nomi: Performance and Scalability of Hybrid Post-Quantum TLS 1.3 on Edge IoT Platforms under Concurrent-Client Load
Mualliflar: Togu Novriansyah Turnip, Birger Andersen va César Vargas-Rosales
Mualliflar tartibi: Togu Novriansyah Turnip; Birger Andersen; César Vargas-Rosales
Teng hissa ma’lumoti: Tadqiqotda teng hissa yoki co-first authorship bayonoti yo‘q.
Mas’ul muallif: Togu Novriansyah Turnip
Muassasalar:
- Department of Engineering Technology, Technical University of Denmark, Ballerup, Denmark
- School of Engineering and Sciences, Tecnológico de Monterrey, Monterrey, Mexico
- Faculty of Vocational Studies, Institut Teknologi Del, Laguboti, North Sumatera, Indonesia
Jurnal: Tadqiqot jurnalda nashr etilmagan.
Asl jurnal nashriyoti: Mavjud emas.
Nashr platformasi: SSRN
Yuklangan sana: 24 iyun 2026
Nashr yili: 2026
Sahifalar soni: 19
Manba turi: Nazorat qilinadigan eksperimental tarmoq va tizim unumdorligi preprinti
Peer-review holati: Tadqiqot peer review’dan o‘tmagan. Har bir sahifada “Preprint not peer reviewed” ogohlantirishi bor.
Rasmiy havola:SSRN tadqiqot sahifasi
Manba kodi: Tadqiqotchilar tajribalarda ishlatilgan lily-pqc ilovasining ochiq manba kodini GitHub repositoriyasida ulashganini bildirgan.
Moliyalashtirish: Tadqiqot Technical University of Denmark stipendiyasi bilan qo‘llab-quvvatlangan. Togu Novriansyah Turnip shuningdek Otto Mønsted Foundation dan safar yordami olganini bildirgan.
Manfaatlar to‘qnashuvi bayonoti: Togu Novriansyah Turnip DTU moliyalashtirishi va Otto Mønsted Foundation bilan safar xarajatlarini qoplash munosabatini bildirgan. Boshqa tadqiqotchilar ishga ta’sir qilishi mumkin bo‘lgan ma’lum moliyaviy yoki shaxsiy munosabat bildirmagan.
Ushbu o‘zbekcha maqola yuklangan 19 sahifalik tadqiqotning matni, jadvallari, grafik va diagrammalari boshidan oxirigacha o‘rganilib tayyorlangan. Ilmiy usul, apparat xususiyatlari, ulanish sonlari, kechikishlar, xotira qiymatlari va kriptografik ishlov berish vaqtlari faqat tadqiqotda taqdim etilgan ma’lumotlarga asoslangan. Tashqi manbalar faqat sarlavha, mualliflar, muassasalar, DOI, platforma, yuklanish sanasi va nashr holatini bibliografik tekshirish uchun ishlatilgan.
Tadqiqotning tizim rollari izohlarida e’tibor talab qiladigan nomuvofiqlik mavjud. Metod va tajriba sxemasida Jetson Orin Nano bilan Raspberry Pi 4B mijoz, PC esa server; keyingi ayrim ifodalarda platalar server rolidagidek tilga olinadi. Ushbu maqolada vizual tajriba qurilmasi va batafsil metod izohi asos qilib olingan.
Muhokama bo‘limidagi KEMTLS baholashida Raspberry Pi 4B L5 imzo yaratish vaqti taxminan 0,64 ms deb yozilgan. Asosiy natija jadvaliga ko‘ra imzo yaratish 3,193 ms, 0,637 ms esa kapsulalash vaqtidir. Shu sabab o‘zbekcha matnda asosiy natija jadvalidagi qiymat ishlatilgan.
Tadqiqotdagi %2–5 nisbati faqat patch qilingan liboqs tomonidan vaqtlangan kvantdan keyingi operatsiyalarni qamraydi. Klassik elliptik egri operatsiyalari va TLS stackining qolgan qismlari alohida o‘lchanmagani uchun bu nisbat “jami kriptografiya xarajati” sifatida taqdim etilmagan.
Natijalar bitta virtual CPU li server, har ulanishga bitta ish oqimi, sinxron locklangan loglash, sobit simsiz sinov muhiti va bir daqiqalik tajriba oynalari uchun amal qiladi. Haqiqiy ishlab chiqarish tizimlaridagi sig‘im, kechikish va energiya iste’moli alohida validatsiya qilinishi kerak.
Izoh qoldiring
E-pochta manzilingiz chop etilmaydi. Majburiy maydonlar * bilan belgilangan