

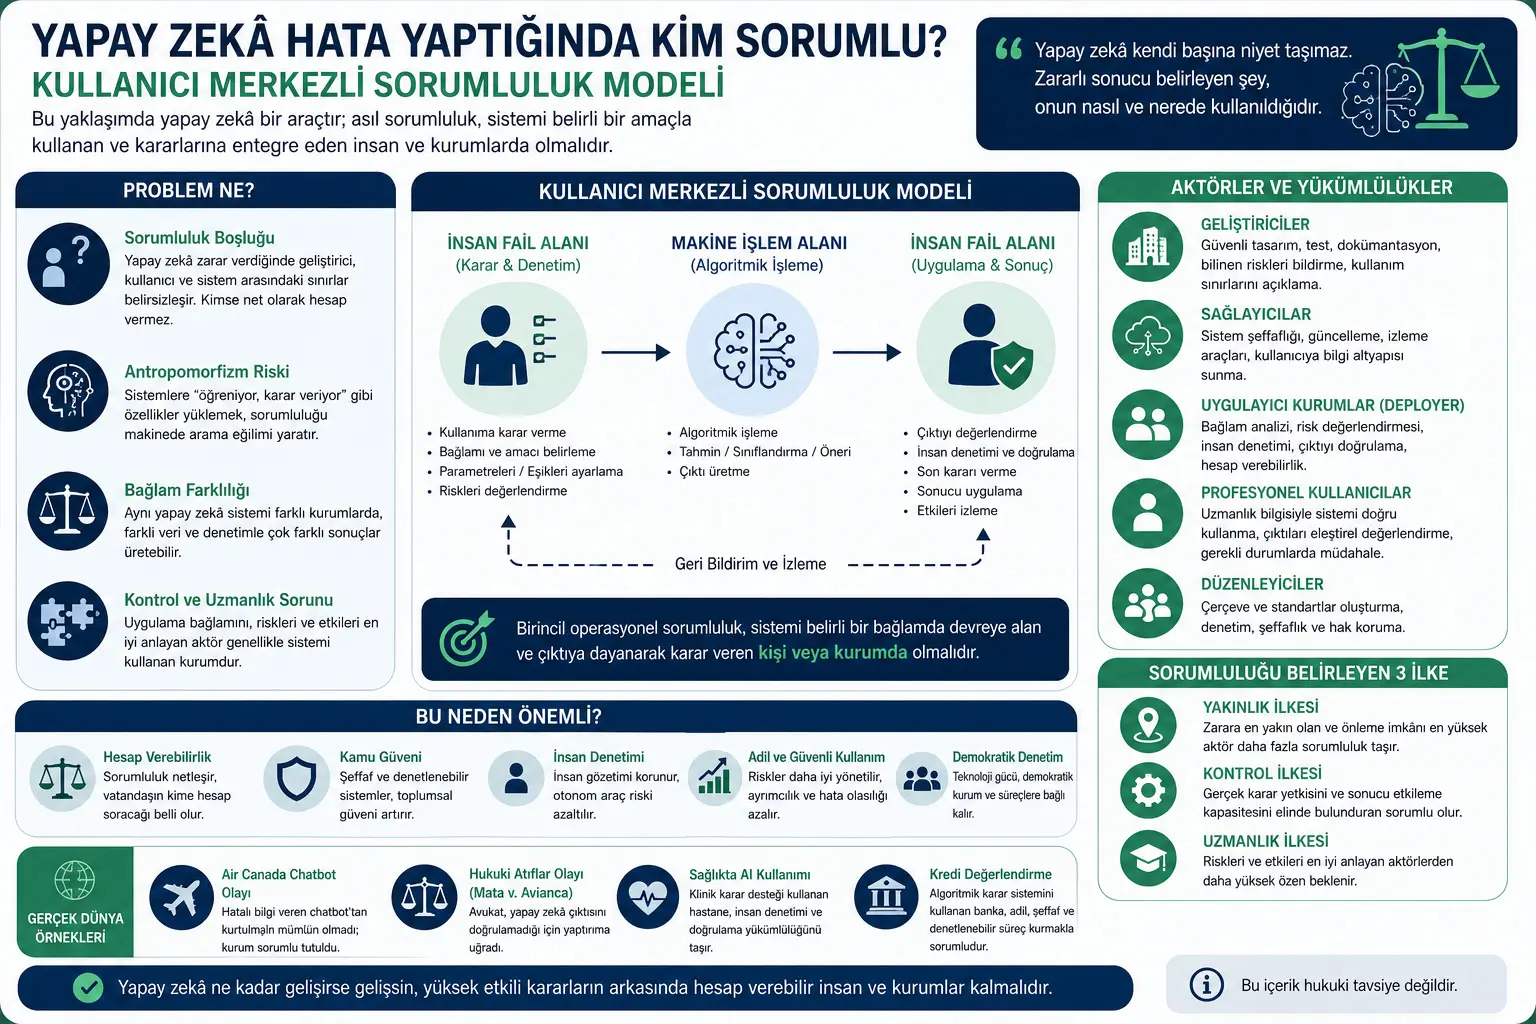
Бул изилдөө жасалма интеллект этикасы жана жасалма интеллект укугу тармагында жарыяланган изилдөө макаласы. Тармактык жактан ал укук, AI governance, ethics, public policy жана technology philosophy кесилишинде турат. Макала AI системалары келтирген зыяндарда “ким жооптуу болушу керек?” деген суроого developer-centered эмес, user же deployer-centered жооп сунуштайт.
Изилдөөнүн негизги түшүнүгү — “user-centric governance”, башкача айтканда колдонуучу борборлуу башкаруу. Бул жердеги “колдонуучу” жөнөкөй жеке колдонуучудан көрө, AI системасын белгилүү тармакта ишке киргизген адам, мекеме же уюм дегенди билдирет. Макалада бул актёрлор үчүн “deployer” түшүнүгү да колдонулат. Deployer — AI системасын белгилүү контекстте колдонгон, чечим процесстерине жайгаштырган же жыйынтыктарын практикада колдонгон тарап.
Бул мазмун укуктук кеңеш эмес. Максат — макаланын укуктук жана этикалык талкуусун жөнөкөй түшүндүрүп, AI жоопкерчилиги, адам көзөмөлү, developer милдеттери жана deployer accountability ортосундагы мамилени түшүнүктүү кылуу.
Макала AI системалары зыян келтиргенде жоопкерчиликти developerге гана жүктөө теориялык да, практикалык да көйгөйлөрдү жаратарын айтат. Автордун пикири боюнча AI өз алдынча укуктук жана моралдык жоопкерчилик алып жүргөн көз карандысыз agent катары эмес, адам колдонгон күчтүү курал катары бааланышы керек. Ошондуктан негизги жоопкерчилик системаны белгилүү контекстте ишке киргизип, outputка таянып чечим чыгарган адамдык актёрлордон же мекемелерден изделиши керек.
Изилдөөнүн негизги тезиси мындай: AI — курал; ал куралдын жыйынтыгынын коомдук таасири аны ким, кайда, кандай максатта жана кандай көзөмөл менен колдонгонуна байланыштуу. Хирург скальпелди кантип колдонгону, айдоочу автоунааны кантип башкарганы же компания automatic decision systemди кантип ишке киргизгени жоопкерчиликтин борборун аныктайт. AI да ушул логика менен каралышы керек.
Автор бул ыкманы “distributed yet centered”, башкача айтканда “бөлүштүрүлгөн, бирок борборлошкон” governance модели менен түшүндүрөт. Бул моделге ылайык AI экосистемасында developers, providers, institutions, professionals жана end users ар башка милдеттерге ээ; бирок accountabilityнин борбору системаны конкреттүү контекстте колдонууга киргизген deployer тарапта калышы керек.
Көйгөй эмнеде?
AI системалары азыр кредит арыздарынан жумушка кабыл алууга, саламаттык ресурстарын бөлүштүрүүдөн criminal justice risk assessmentsке чейин көптөгөн high-impact тармактарда колдонулууда. Бул системалар кээде ката, discrimination, incomplete же misleading outputs чыгара алат. Мындай учурда негизги суроо пайда болот: Бул зыян үчүн ким жооптуу болушу керек?
Салттуу талкууларда жоопкерчилик көп учурда developerге, башкача айтканда AI моделин долбоорлогон же өндүргөн тарапка багытталат. Бул ыкма алгач логикалуу көрүнөт, анткени системанын техникалык инфраструктурасын developer түзөт. Бирок макала AI зыяны дайыма техникалык design errorдон чыкпай турганын баса белгилейт. Бир эле система ар башка мекемелерде, ар башка колдонуучулар менен, ар башка маалымат шарттарында жана ар башка oversight деңгээлдеринде таптакыр башка натыйжаларды бере алат.
Бул жерде “responsibility gap”, башкача айтканда жоопкерчилик боштугу көйгөйү пайда болот. Responsibility gap — өнүккөн AI системалары жараткан зыяндарды конкреттүү адам чечимине так байлоо мүмкүн болбой, акырында эч ким толук accountability албай калган абал. Макала бул боштукту жабуунун жолу AIны көз карандысыз agent катары кароо эмес, аны колдонгон адам жана мекемелердин чечимдерине көңүл буруу деп эсептейт.
Дагы бир көйгөй — anthropomorphism, башкача айтканда AIга адамдык сапаттарды жүктөө тенденциясы. Системалар “үйрөнөт”, “чечим чыгарат” же “ойлонот” деп сүрөттөлгөндө, адамдар жоопкерчиликти системаны колдонгон мекемеден алып, машинанын өзүнө өткөрүүгө жакын болушу мүмкүн. Макала мындай тил accountabilityни бүдөмүктөтөт деп белгилейт.
Ыкма эмнени сунуштайт?
Макала AIны укуктук жана концептуалдык жактан “курал” категориясында кароону сунуштайт. Курал ыкмасы жоопкерчилик куралга эмес, аны колдонгон адамга же мекемеге байланыштуу болушу керек дейт. Roman lawдан азыркы tort lawга чейин көптөгөн укук тармактарында окшош логика бар: Курал өзү intention алып жүрбөйт; аны колдонгон адам duty of care алып жүрөт.
Автор user-centric AI governanceти үч негизги принципке таянтат: proximity, control жана expertise. Proximity принциби зыянга эң жакын жана аны алдын алуу мүмкүнчүлүгү эң жогору актёр көбүрөөк жоопкерчилик алышы керек дегенди билдирет. AI контекстинде бул актёр көп учурда системаны белгилүү тармакта колдонгон мекеме.
Control принциби жоопкерчилик реалдуу decision authority жана outcomeга таасир берүү мүмкүнчүлүгүн ээрчиши керек деп белгилейт. AI системасын колдонуу же колдонбоо, кайсы контекстте ишке киргизүү, кайсы thresholds аныктоо, human oversight кантип түзүлөрү жана outputка кандай мамиле жасалары тууралуу чечимдер көп учурда deployer тарапта кабыл алынат.
Expertise принциби болсо riskти алдын алуу үчүн керектүү domain knowledge кимде экенин карайт. AI developer техникалык системаны жакшы билиши мүмкүн; бирок саламаттык, финансы, укук, билим берүү же мамлекеттик кызматтар сыяктуу тармактарда чечимдин реалдуу таасирин көп учурда domain expert жана системаны колдонгон мекеме жакшыраак түшүнөт. Ошондуктан макала deployerлер жөн гана passive users эмес, жоопкерчилик алып жүргөн decision actors деп эсептейт.
Ошол эле учурда изилдөө developersти толугу менен жоопкерчиликсиз калтырбайт. Тескерисинче, developers системанын чектерин түшүндүрүү, known failure modes тууралуу билдирүү, safety testing жүргүзүү, documentation берүү жана колдонуучуга жоопкерчиликтүү пайдалануу үчүн керектүү маалымат инфраструктурасын камсыз кылуу милдеттерине ээ экенин кабыл алат. User-centric modelдин айырмасы — primary operational responsibilityни системанын concrete use pointуна жайгаштыруу.
Формулалар эмнени түшүндүрөт?
Бул изилдөө математикалык формулаларды камтыбайт. Макала quantitative model же calculation equation ордуна укуктук принциптер, governance frameworks жана responsibility allocation аркылуу жүрөт.
Төмөнкү MathJax көрсөтүлүшү макаланын концептуалдык жоопкерчилик моделин жөнөкөйлөтүү үчүн даярдалган. Бул макалада түз берилген математикалык формула эмес, изилдөөнүн негизги аргументин түшүнүктүү кылуу үчүн түзүлгөн schematic representation.
Бул көрсөтүлүш макаланын user-centric approachун жыйынтыктайт. AI системасынын зыяндуу натыйжаларын алдын алуу жагынан зыянга жакын, системаны реалдуу контролдогон жана application contextти түшүнгөн актёр күчтүүрөөк жоопкерчилик алып жүрөт.
Экинчи схема макаланын “distributed yet centered” ыкмасын жыйынтыктайт. AI экосистемасында developer, provider, institution, professional user жана regulator сыяктуу көптөгөн актёрлордун милдеттери бар. Бирок бул милдеттердин бөлүштүрүлгөн болушу accountability толук таралып кетиши керек дегенди билдирбейт. Concrete use decisionды кабыл алган тарап accountabilityнин борборунда калууга тийиш.
Үчүнчү схема макаланын black-box жана API use боюнча балансты түшүндүрөт. Эгер deployer тарап системаны толук көзөмөлдөй албаса, мисалы closed API аркылуу model колдонсо, provider системанын чектери, risks жана known failure modes тууралуу күчтүүрөөк disclosure кылышы керек.
График, таблица жана схеманын негизги билдирүүсү
Макаланын эң маанилүү визуалы AI колдонууда human agency area менен machine processing areaны ажыраткан responsibility scheme. Бул схема decision chainдин башында жана аягында human control бар экенин көрсөтөт. Адамдык актёрлор системаны колдонуу чечимин кабыл алат, параметрлерди же колдонуу контекстин аныктайт, outputs кантип бааланарын чечет жана жыйынтыктарды ишке ашырат. Машина болсо бул процессте algorithmic processing жана output generation этаптарында орун алат.
Бул визуалдын негизги билдирүүсү мындай: AI системасы процессте маанилүү роль ойногону менен жоопкерчиликтин критикалык чекиттери дагы эле адам чечимдерине байланыштуу. Системаны ишке киргизүү, кайсы тармакта колдонорун тандоо, outputту текшерүү жана final decisionга айландыруу сыяктуу этаптар human agency areaда калат. Ошондуктан макала primary responsibility regionди deployer адам же мекеме тарапта жайгаштырат.
Макаладагы таблица user-centric governanceти колдогон үч принципти жыйынтыктайт. Proximity принциби зыянга эң жакын актёр контекстти жакшыраак билерин айтат. Control принциби deployer system parameters жана oversight processes үстүндө таасирге ээ экенин баса белгилейт. Expertise принциби болсо көптөгөн risks domain knowledge аркылуу гана түшүнүлө турганын белгилейт.
Бул визуал менен таблица чогуу окулганда макаланын борбордук идеясы так көрүнөт: AI governance техникалык designга гана эмес, система real worldда кантип колдонулуп жатканына да карашы керек. Анткени зыян көп учурда моделдин абстракттуу capacityсынан эмес, бул capacity белгилүү мекеме, максат, decision process жана oversight structure ичинде кантип ишке киргизилгенинен келип чыгат.
Эксперименттер кантип жүргүзүлгөн?
Бул изилдөө эксперименттик лабораториялык иш эмес. Жаңы dataset түзбөйт, statistical test жүргүзбөйт жана quantitative field experiment сунуштабайт. Макала law theory, tort law, agency law, AI ethics, technology philosophy, professional standards жана regulatory frameworks аркылуу normative argument түзөт.
Изилдөө сот чечимдери жана regulatory examples аркылуу аргументин күчөтөт. Мисалы Air Canada chatbot окуясы мекеме өзүнүн AI системасы берген маалыматтан өзүн толук ажырата албай турганын көрсөткөн заманбап мисал катары колдонулат. ChatGPT аркылуу текшерилбеген жасалма legal citations берген адвокаттарга санкция колдонулган Mata v. Avianca чечими да professional user AI outputту verify кылууга милдеттүү экенин баса белгилейт.
Макала ошондой эле European Union Artificial Intelligence Act, revised Product Liability Directive, NIST Artificial Intelligence Risk Management Framework, ISO/IEC 42001 жана ар башка өлкөлөрдүн ыкмаларын талкуулайт. Бул comparative approach user-centric responsibility model дүйнө жүзүндө жалгыз кабыл алынган стандарт эмес экенин; бирок учурдагы regulations менен бирге ойлонууга боло турган ырааттуу governance proposal экенин көрсөтөт.
Ошондуктан изилдөөнүн ыкмасы — conceptual analysis жана law-policy evaluation. Анын күчү ар башка укук тармактарын жана AI governance талкууларын бир жоопкерчилик модели астында бириктиргенинде. Чектөөсү болсо сунушталган модель кайсы секторлордо кандай натыйжа берери эмпирикалык түрдө өзүнчө изилдөөгө муктаж экенинде.
Жыйынтыктар эмнени көрсөтөт?
Макаланын негизги жыйынтыгы — AI зыяндарында жоопкерчиликти developerге гана байлоо жетишсиз. Developer safe design, explanation, documentation жана known risks disclosure сыяктуу милдеттерге ээ болушу керек; бирок система кайсы контекстте, кайсы максатта жана кайсы oversight менен колдонуларын көп учурда deployer чечет.
Ошондуктан макала operational responsibility колдонуу чечимин кабыл алган актёрго багытталышы керек деп эсептейт. Hospitalда clinical decision support, bankта credit assessment system, law firmда document preparation tool же public institutionда automated decision system колдонулса, системаны ишке киргизген мекеме decision processesти көзөмөлдөө, outputsту verify кылуу жана human oversight камсыз кылуу милдетине ээ.
Изилдөө developer-centered models айрым кыйынчылыктарын да көрсөтөт. AI системалары black box сыяктуу иштеши мүмкүн; training data, model architecture, post-deployment learning жана use context бирге таасир этет. Мындай учурда зыянды конкреттүү code lineга же бир design decisionга байлоо дайыма мүмкүн эмес.
Ал эми user-centric model жоопкерчиликти concrete use pointка байлайт. Системаны иштеткен, параметрлерди аныктаган, outputка ишенген, human oversight түзгөн же түзбөгөн тарап accountability алып жүрүшү керек. Бул ыкма public trust, democratic oversight жана power imbalance жагынан көрүнүктүүрөөк responsibility paths түзүүнү максат кылат.
Бул эмне үчүн маанилүү?
AI системалары улам көбүрөөк decision processesке кирген сайын туура эмес же зыяндуу жыйынтыктар кимге таандык экени техникалык көйгөй болуудан чыгат. Бул маселе legal liability, democratic accountability, public trust жана human autonomy менен түз байланышта.
Жаран кредит ала албай калганда, бейтап туура эмес багытталган clinical decision supportтан жабыркаганда, кызматкер algorithmic assessmentтен улам disadvantage алганда же мамлекеттик кызмат automated system аркылуу туура эмес бөлүштүрүлгөндө, “муну алгоритм жасады” деп айтуу жетишсиз. Адамдар objection бере турган, explanation сурай турган жана accountability талап кыла турган конкреттүү мекемелер болушу керек.
Макаланын мааниси ушул жерде. User-centric governance AIны сыйкырдуу, автономдуу жана жоопкерчилик алып жүргөн бардык катары эмес, адамдын decision chainине кошулган курал катары көрөт. Бул ыкма human oversight жана institutional responsibilityни борборго коюп, технология democratic systems ичинде түшүнүктүү жана текшерилүүчү бойдон калышына жардам бере алат.
Мындан тышкары изилдөө developers менен deployers ортосунда реалдуураак тең салмак сунуштайт. Developer ар бир use contextти алдын ала билбеши мүмкүн; deployer болсо системанын бардык technical detailsын көрө албашы мүмкүн. Ошондуктан модель deployer responsibilityни күчөтүү менен бирге providersдин disclosure жана documentation obligationsын да күчөтөт.
Эске алынуучу жагдайлар
Биринчи жагдай — user-centric responsibility model developersти толук жоопкерчиликсиз калтырбайт. Макала developers secure design, model limitations disclosure, known failure modes reporting, documentation provision жана monitoring tools берүү милдеттерин кабыл алат.
Экинчи жагдай — black-box systems. Эгер мекеме closed API аркылуу AI колдонуп, model training dataсына, architectureсына же safety mechanismsке жетпесе, deployer control азаят. Мындай учурда provider күчтүүрөөк disclosure кылышы керек.
Үчүнчү жагдай — individual users менен large institutional deployers бирдей responsibility levelде бааланбашы керек. Чоң finance institution же hospital системаларды test кылуу, audit жүргүзүү жана risk analysis жасоо мүмкүнчүлүгүнө ээ. Ordinary individual user ошол эле ресурстарга ээ эмес. Ошондуктан responsibility capacity, context жана risk levelге жараша жөнгө салынышы керек.
Төртүнчү жагдай — high-risk domains. Саламаттык, criminal justice, credit, public services жана autonomous vehicles сыяктуу тармактарда зыян кайтарылгыс же өтө оор болушу мүмкүн. Бул тармактарда user oversightка гана ишенүү жетишсиз болушу мүмкүн; developer-side safeguards, regulatory oversight жана күчтүү human supervision чогуу керек.
Бешинчи жагдай — глобалдык regulatory environment бирдей эмес. Айрым ыкмалар provider же manufacturer liabilityни күчтүү кармаса, айрымдары control levelге жараша responsibility allocationды жактайт. Ошондуктан user-centric governance такталган глобалдык стандарт эмес, талаштуу, бирок күчтүү теориялык позиция.
Жыйынтык
Макала AI governanceте accountabilityни сактоонун эң натыйжалуу жолу — системаны real worldда колдонгон адамдарга жана мекемелерге көңүл буруу деп эсептейт. AI outputs өз алдынча коомдук жыйынтык чыгарбайт; бул outputs конкреттүү адамдар тарабынан тандалат, чечмеленет, ишке ашырылат же көзөмөлсүз калтырылат.
User-centric responsibility model AIны көз карандысыз legal agent катары эмес, адам колдонгон татаал курал катары карайт. Бул ыкма зыян болгон учурда “система жасады” деген шылтоону алсыратат жана decision chainдеги human actorsду көрүнүктүү кылат.
Ошентсе да макаланын сунушу бир тараптуу эмес. Developers, providers, institutions жана regulators да жоопкерчилик алып жүрөт. Бирок бул жоопкерчиликтер бөлүштүрүлгөн болсо да accountability толук чачырап кетпеши керек. Макаланын “distributed yet centered” модели так ушуну билдирет: көптөгөн актёрлор милдет алып жүрөт, бирок concrete use decisionды кабыл алган тарап accountabilityнин борборунда калат.
Бул ыкма AI доорунда public trust, democratic oversight жана human judgmentту коргоого багытталган маанилүү талкуу темасын сунуштайт. Эң күчтүү билдирүүсү мындай: AI канчалык өнүкпөсүн, high-impact decisions артында accountability алып жүргөн адам жана мекемелер калышы керек.
Булак жана Ыкма Жөнүндө Эскертүү
Бул макала Zhengyang Chenдин “Operational responsibility in AI governance: a user-centric liability framework” аттуу AI and Ethics журналында жарыяланган изилдөө макаласынын негизги идеяларынын негизинде даярдалды. Текстте макаланын user-centric AI governance, responsibility gap, AIны курал катары кароо, proximity-control-expertise принциптери, black-box problem, developer жана deployer obligations, regulatory frameworks жана democratic accountability тууралуу негизги аргументтери жөнөкөй түркчө менен түшүндүрүлгөн.
Бул мазмун сөзмө-сөз котормо эмес; изилдөөнүн негизги идеясы Verianla жарыялоо багытына ылайык жөнөкөйлөштүрүлүп, оригиналдуу түркчө редакциялык макалага айландырылган.
Бул мазмун укуктук кеңеш эмес. AI responsibility жана legal obligations өлкөгө, секторго, use contextке жана учурдагы regulationsга жараша өзгөрүшү мүмкүн. Текст академиялык талкууну түшүнүктүү кылуу максатында даярдалган.
Пикир калтырыңыз
E-mail дарегиңиз жарыяланбайт. Милдеттүү талаалар * менен белгиленген