

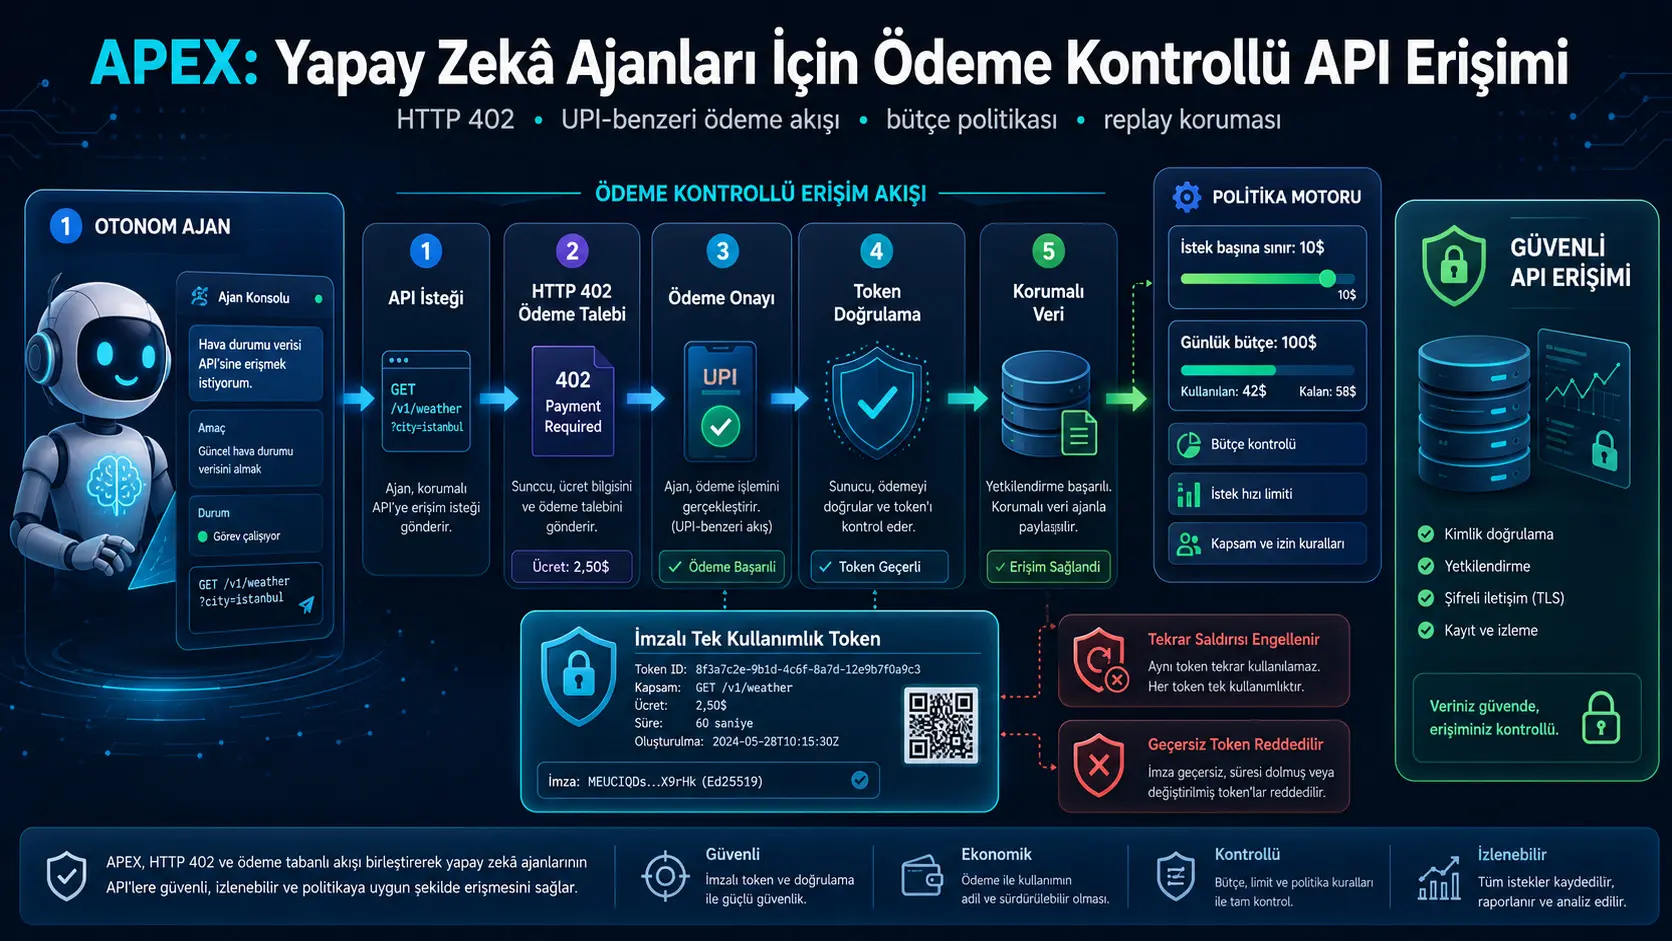
Bu tədqiqat, avtonom süni intellekt agentlərinın haqqli API’lere insan müdaxiləsi olmadan erişirken xərcləmə sərhədlərina və etimadlik kurallarına nasıl tabi tutulabiləceğini incelemektedir. Araşdırmacılar, HTTP 402 “Payment Required” yaklaşımını kriptovalyuta əvəzinə UPI-bənzəri bir fiat pul ödəniş axınına uyarlayan APEX adlı təcrübəsel bir referans arxitektura geliştirmiştir.
APEX’te agent əvvəl qorunan API’ye erişmeye çalışır. Sunucu, ödəniş edilməyibsə tutarı və əməliyyat referansını ehtiva edən HTTP 402 cavabı üretir. Agent ödəniş uç nöqtəsina müraciətr; sorğu başına yuxarı hədd və gündəlik büdcə siyasətları kontrol edilir. Ödəniş kabul edilirse kısa ömürlü və HMAC-SHA256 ilə imzalanmış tək istifadəlik erişim tokeni məlumatlir. Agent bu tokenlə API sorğununi tekrarladığında token düzgünlanır, kullanılmış olaraq işaretlenir və qorunan məlumat döndürülür.
Tədqiqatdaki təcrübəlerde ödəniş və siyasət auditi olmayan yol, ödəniş olup siyasət bulunmayan yol və ödəniş ilə politiqanın birlikte kullanıldığı yol qarşılaştırılmıştır. Siyasət uygulanan özet nəticələrda hesabatlanan xərcləmə 550 dolardan 400 dolara düşmüş, böylece yüzde 27,3 azalma elde edilmiştir. Tekrar istifadə olunan tokenlər və etibarsız tokenlər üçün 20’şer denemenin tamamı engellenmiştir. Buna qarşılık ödəniş və siyasət auditi normal sorğunun gecikməsini artırmıştır.
Bu nəticələr həqiqi UPI əməliyyatlerinden elde edilmemiştir. Ödəniş qatı simüle edilmekte; bank, ödəniş xidməti provayderi, KYC, maliyyə uyğunluğu və gerçek hesablaşma müddətçleri sprompte bağlanmamaktadır. Sprompt tək düyünde FastAPI və SQLite ilə tədqiqatktadır. Bu səbəbdən tədqiqat, üretime hazır bir maliyyəal ödəniş sprompti değil; protokol, bütçe siyasətsı, token etimadliği və təcrübə ölçməünü eyni küçük spromptde birleştiren araşdırma prototipidir.
Tədqiqatdaki qələviı nəticə ifadeleri de diqqətli yorumlanmalıdır. Yüzde 52,8 dəyəri yalnız meşru sorğulerin uğur nisbəti deyil; normal, həddindən artıq xərcləmə, təkrar hücumu, etibarsız token, token müddəti və idempotency senaryolarının eşit ağırlıklı ortalamasıdır. Ayrıca “token müddətinin dolması” olaraq adlandırılan təcrübə, müddətsi gerçekten dolmuş tokenlərın engellendiğini göstərmir.
Araşdırmanın əsas problemi nədir?
Süni intellekt agentləri artık yalnız bilik arayan proqram təminatılar deyil. API çağırabilir, birden çox aracı sıraya koyabilir, məlumat satın alabilir və xarici spromptlerde nəticə doğuran əməliyyatler gerçekleştirebilir. Bu gelişme, agentin her API çağrısında ne qədər harcayabiləceği və toplam bütçesini ne zaman durdurması gerektiği sualnunu ortaya çıkarmaktadır.
Geleneksel API haqqlendirmesi çox vaxt aylık abonelik, kullanım sonu faturalandırma və ya əvvəlden tanımlanmış kredi paketleri üzərindən yürütülür. Agentlar arası hizmet pazarında ise tək bir məlumat sorgusu, model çağrısı və ya təhlil əməliyyati üçün sorğu səviyyəsinde ödəniş gerekebilir.
HTTP 402 durum koduna dayalı yaklaşımda ödəniş, API müddətcinin xariciında yapılan ayrı bir mühasibat əməliyyati değil, sorğu-cavab protokolünün bir adımı halına gelir. Ödenmemiş sorğu maşın tərəfindən oxuna bilən bir ödəniş tələbiyle qarşılanır; promptci ödənişyi yaptıktan sonra erişim qanıtıyla isteği tekrarlar.
Tədqiqatın araşdırma sualsu şu şəkilde xülasə edilə bilər:
Kriptovalyuta odaklı HTTP 402 ödəniş yaklaşımının protokol avantajları, UPI-bənzəri fiat pul akışına uyarlanirqen xərcləmə siyasətları, token düzgünlaması və təkrar hücumu koruması korunabilir mi?
Literatürde hangi boşluk hədəflenmiştir?
Yazarlar mövcud spromptlerde beş işlevin eyni açıq və yenidən üretiləbilir uygulamada yeterince birleştirilmediğini müdafiə edir:
- HTTP 402 benzeri yapılandırılmış ödəniş tələbi,
- İtibari para odaklı ödəniş semantiği,
- İstəkbaşına və dövrsel xərcləmə siyasəti,
- İmzalı, müddətli və tək istifadəlik erişim tokeni,
- Normal və saldırgan senaryolar üçün ölçülə bilən təcrübə altyapısı.
APEX’in yenilik iddiası yeni bir ödəniş ağı və ya yeni bir kriptografik algoritma geliştirmek deyil. Katkı, bu komponentleri küçük, incelenebilir və təcrübə yürütmeye uyğun bir referans arxitekturade bir araya getirmektir.
APEX ilə x402 arasındakı müqayisə nasıl sunulmuştur?
Tədqiqatdaki Cədvəl I, x402 ilə APEX’i dört özellik üzərindən müqayisəktadır:
| Özellik | x402 üçün tədqiqatdaki dəyərlendirme | APEX üçün tədqiqatdaki dəyərlendirme |
|---|---|---|
| İtibari para desteği | Yok | Var |
| Siyasət kontrolü | Sərhədlı | Var |
| Təkrar hücumu koruması | Kısmi | Güçlü |
| Təcrübəsel düzgünlama | Sərhədlı | Var |
Bu tablo müstəqil və ayrıntılı bir ürün dəyərlendirmesi deyil. “Sərhədlı”, “kısmi” və “güclü” sınıfları üçün kəmiyyət ölçüt və ya kapsamlı sürüm müqayisəsı məlumatlmemektedir. Bu səbəbdən tablo, yazarların APEX’i konumlandırma bdaxiliimi olaraq okunmalı; bütün x402 uygulamalarını kapsayan qəti bir teknik kıyaslama olaraq dəyərlendirilməməlidir.
Tədqiqatın kapsamına neler dâhil edilmemiştir?
Araşdırmacılar aşağıdaki komponentleri şüurli bdaxiliimde tədqiqat xariciında bırakmıştır:
- Gerçek bank və ya ödəniş xidməti provayderi entegrasyonu,
- KYC, çirkli pulların yuyulmasının qarşısının alınması və maliyyə uyğunluğu müddətçleri,
- Dağıtık məlumat tabanı, çox düyünlü xətaya davamlılıq və üfüqi miqyaslama,
- Son kullanıcı ödəniş ekranları və kullanıcı təcrübəimi,
- Donanımsal etimadlik modülüyle anahtar saklama,
- Üretim səviyyəsinde sir idarəetməsi və açar döndürmə,
- Protokol uygulamasının bdaxiliimsel düzgünlaması.
Bu sərhədlandırmalar səbəbiyle APEX’i gerçek pul köçürməsini tamamlayan produksiya sprompti olaraq değil, UPI-bənzəri ödəniş semantiğini taklit eden tək düyünlü təcrübə ortamı olaraq tanımlamak daha düzgündur.
Spromptde hangi komponentler mövcuddur?
APEX beş əsas aktivtan ibarətdir:
| Komponent | Tapşırıqi |
|---|---|
| Promptci agent | Qorunan API’yi çağırır, ödəniş tələbini ayrıştırır, ödəniş girişimini yapar və tokenlə isteği tekrarlar. |
| Qorunan API | GET /data üzərindən ödəniş tələbi və ya qorunan məlumat döndürür. |
| Ödəniş API-si | POST /pay üzərindən siyasət kontrolü, ödəniş durumu və token üretimini yönetir. |
| Dəftər deposu | Referans, tutar, durum, token, müddət, istehlak zamanı və idempotency biliksini SQLite’ta saklar. |
| Siyasət mühərriki | İstəkbaşına üst sərhədı və günlük toplam bütçeyi dəyərlendirir. |
Şəkil 1’deki təhdid modeli ne göstərir?
Şəkil 1, hücumçu düyün ilə qorunan backend səthi arasındakı üç saldırı yolunu göstərir:
- A1 - Etibarsız token: Saldırgan bdaxiliimi bozuk və ya imzası etibarsız token gönderir.
- A2 - Təkrar hücumu: Daha əvvəl uğuryla kullanılmış token yenidən gönderilir.
- A3 - Həddindən artıq xərcləmə: Agent və ya saldırgan tekrar eden ödəniş çağrılarıyla bütçeyi aşmaya çalışır.
Korunan yüzey API sunucusu, düzgünlama və istehlak yapan token servisi ilə sorğu başı və günlük sərhədı uygulayan siyasət mühərrikindan ibarətdir.
Tehdit modeli saldırganın sunucudaki gizli HMAC anahtarını ele geciremediğini, sunucu kodunu dəyiştiremediğini və SQLite dosyasını birbaşa kurcalayamadığını varsayar. Bu fərziyyəlardan biri bozulursa tədqiqatdaki etimadlik nəticələrı birbaşa gecerli deyil.
Təhlükəsizlik hədəfleri nelerdir?
- G1 - Erişim kontrolü: Korumalı məlumat yalnız gecerli ödəniş sübutundan sonra döndürülmelidir.
- G2 - Bütünlük: Üzerinde dəyişiklik yapılmış və ya sahte tokenlər reddedilmelidir.
- G3 - Tekrar direnci: Kullanılmış token ikinci kez erişim sağlamamalıdır.
- G4 - Siyasət uygulaması: Xərcləmə sərhədını pozuntu eden sorğuler deterministik bdaxiliimde engellenmelidir.
Nəticəlar success, blocked və failəd olmak üzəre üç sınıfa ayrılmıştır. Engellenen sorğu her zaman teknik sprompt arazılıqsı deyil; politiqanın və ya etimadlik meqanizmasının beklenen bdaxiliimde tədqiqatsı da “blocked” sonucunu üretmektedir.
Şəkil 2’deki sprompt mimarisi nasıl tədqiqatktadır?
Şəkil 2’de süni intellekt agenti, HTTP 402 üreten API sunucusu, siyasət mühərriki, UPI-bənzəri ödəniş qatı, token servisi və SQLite defteri arasındakı məlumat akışı gösterilmektedir.
Normal akışta agent əvvəl API sunucusuna gider. Ödəniş gerekliliği oluştuğunda agent ödəniş qatına yönlendirilir. Siyasət mühərriki ödəniş əvvəlsinde izin qərarı üretir. Token servisi erişim qanıtını düzenler və defterdeki durumla eşleştirir. Son düzgünlama uğurlu olduğunda korumalı cavab agenta döner.
Sxemdaki “UPI-like settle” ifadesi həqiqi UPI hesablaşmaını değil, UPI-yə bənzər bir ödəniş adımının proqram təminatı üçündeki soyutlamasını göstərir.
Şəkil 3’teki uçtan uca həyat döngüsü
APEX akışı beş aşamaya ayrılmıştır:
- Agent isteği: Agent korumalı kaynağı çağırır.
- HTTP 402 talebi: Sunucu tutar və referans ehtiva edən ödəniş gerekliliği döndürür.
- Ödəniş hesablaşmaı: Agent
/payuç nöqtəsına ödəniş girişimi gönderir. - Token üretimi: Siyasət izin məlumatrse imzalı token oluşturulur.
- Doğrulama və istehlak: Token yalnız ilk gecerli kullanımda erişim sağlar.
Kontrol düzlemi sorğu başına hədd və gündəlik büdcəyi, etimadlik düzlemi ise tekrar ilə etibarsız token reddini uygulamaktadır.
API uç nöqtələrının davranışı
GET /data
no_policymodunda ödəniş olmadan qorunan məlumat birbaşa döndürülür.- Token yoxsa yeni bir referans oluşturulur və HTTP 402 cavabı məlumatlir.
- Token varsa imza, son kullanma zamanı və tüketiləbilir durum kontrol edilir.
- Yalnızca bütün kontroller uğurluysa korumalı daxilierik döndürülür.
POST /pay
ref_id, tutar, müqayisə modu və isteğe bağlı idempotency açarı alır.- Seçilən moda görə siyasət auditi uygular.
- Ödəniş izinli olduğunda müddətli və imzalı token üretir.
- Durumu SQLite əməliyyatı üçünde günceller.
- Token və durum üst məlumatsini promptciye döndürür.
POST /reset
Təcrübəler arasında temiz başlanğıc oluşturmak üçün defter tablosunu silmektedir. Bu uç nöqtə araşdırma ortamında istifadə edilmişdir. Üretim spromptinde yetkisiz bdaxiliimde erişiləbilir olması ödəniş və audit qeydları qayğıından ciddi risk oluşturabilir; tədqiqat üretim yetkiləndirmesini incelememektedir.
Vəziyyət maşını nasıl kurulmuştur?
Her ödəniş referansı dört durumdan gecmektedir:
| Durum | Anlamı |
|---|---|
| CHALLENGED | Ödenmemiş məlumat isteği üçün ödəniş tələbi yaradılmışdır. |
| INITIATED | Ödəniş müddətci başlatılmıştır. |
| SETTLED | Ödəniş kabul edilmiş, token və idempotency biliksi kaydedilmiştir. |
| CONSUMED | Token ilk gecerli erişimde kullanılmış və yenidən kullanılamaz hâle gelmiştir. |
Geçişler SQLite’ta BEGIN IMMEDIATE əməliyyatleriyle yapılmaktadır. Bu metod tək düyünlü ortamda eyni anda yazma girişimlerinden təbiətbiləcek qələviı yarış koşullarını azaltabilir. Çok düğümlü spromptlerde dağıtık kilitleme və ya güclü tutarlılık sağlamaz.
Defterde hangi bilikler saklanmaktadır?
ref_id: Birincil əməliyyat referansı,amount: İstenen ödəniş tutarı,created_at: Oluşturma zamanı,state: Güncel durum,token: Üretilən erişim tokeni,token_expiry: Token gecerlilik sonu,consumed_at: Tokenın kullanıldığı zaman,idempotency_key: Tekrarlanan ödəniş sorğununi eşleştiren anahtar.
Durum və token alanları üçün indeks istifadə olunur. Tədqiqatda məlumat tabanı büyüklüğünün sorgu gecikməsine etkisi ölçülmemiştir.
Üç müqayisə modu arasındakı fərq
| Mod | Ödəniş kapısı | Token etimadliği | Xərcləmə siyasətsı |
|---|---|---|---|
| no_policy | Yok | Yok | Yok |
| payment_no_policy | Var | Var | Yok |
| payment_with_policy | Var | Var | Var |
no_policy gerçek bir ödəniş spromptinin zəif etimadlikli sürümü deyil; ödəniş yolunu bütünüyle atlayan gecikmə taban çizgisidir. Bu səbəbdən sıfır dolar xərcləmə göstermesi yığım mənasına gəlmir, çünki bu modda ödəniş hdaxili yapılmamaktadır.
Normal ödəniş sırası
- Agent
payment_with_policyseçerekGET /dataçağrısı yapar. - Sunucu tutar və
ref_idehtiva edən HTTP 402 cavabı döndürür. - Agent bu biliklerle
POST /payçağrısı yapar. - İstəkbaşına və gündəlik büdcə kuralları dəyərlendirilir.
- Ödəniş kabul edilirse token düzenlenir və durum SETTLED olur.
- Agent tokeni
x-payment-tokenbaşlığında göndererek məlumat sorğununi tekrarlar. - Token düzgünlanır və CONSUMED durumuna gecirilir.
- Korumalı daxilierik döndürülür.
Şəkil 4’teki uğursuzluq yolları
Şəkil 4 üç ayrı sıralı etkiləşim göstərir:
- Təkrar hücumu: Token yenidən gönderilir, token servisinde tüketilmiş olduğu belirlenir və erişim engellenir.
- Etibarsız token: İmza və ya bdaxiliim kontrolü uğursuz olur və məlumat tabanı əməliyyati ilərlemeden sorğu reddedilir.
- Həddindən artıq xərcləmə:
/payçağrısı siyasət mühərrikina gider; gündəlik büdcə aşımı ödəniş oluşmadan engellenir.
Bütçe kısıtı nasıl tərif edilmişdir?
APEX’in sorğu kabul qərarı:
\[ x_i \in \{0,1\} \]
ilə gösterilmektedir. xi=1 sorğunun kabul edildiğini, xi=0 reddedildiğini ifade eder. Sorğu maliyeti ci ilə gösterildiğinde bir büdcə pəncərəsinde:
\[ \sum_{i\in A} c_i \leq B \]
koşulu tətbiq olunur.
- A, kabul edilən sorğuler kümesidir.
- ci, i’inci sorğunun parasal maliyetidir.
- B, ilgili büdcə pəncərəsinin üst sərhədıdır.
Günlük gösterim şu bdaxiliimdedir:
\[ \sum_{i\in A_d} c_i \leq B_d \]
- Ad, belirli gündeki kabul edilən sorğulerdir.
- Bd, gündəlik büdcədir.
Təcrübə yapılandırmasında:
\[ B_d=100 \]
olaraq istifadə edilmişdir. Təcrübə nəticələrı ABŞ dolarıyla hesabatlandığından bu dəyər təcrübə bağlamında 100 dolarlık günlük sərhəd olaraq yorumlanmaktadır.
Siyasət kontrolü ödəniş durumu davamlı şəkildə SETTLED yapılmadan əvvəl uygulanır. Bu sıranın amacı, reddedilən ödənişnin defterde tamamlanmış ödəniş kimi görünmesini önlemektir.
Fayda altında optimizasyon formülü
Tədqiqat kabul problemini nəzəriyyək olaraq şu optimizasyonla ifade etmektedir:
\[ \max_{x_i\in\{0,1\}}\sum_{i=1}^{n}u_ix_i \quad \text{öyle ki}\quad \sum_{i=1}^{n}c_ix_i\leq B \]
- ui, sorğunun yararı və ya əvvəlliğidir.
- ci, sorğunun maliyetidir.
- xi, kabul və ya ret qərarıdır.
APEX uygulaması bu optimizasyonu gerçekten çözmemektedir. Sorğuleri yarar dəyərine görə sıralamaz və bütçeyi en dəyərli sorğulere ayırmaz. Sprompt yalnız sorğu sırayla geldiğinde sərhədlər uyğunsa kabul eden “öncə fizibilite” siyasətsını kullanmaktadır.
Bu səbəbdən tədqiqatdaki yüzde 27,3 xərcləmə azalması, faydayı en üst səviyyəe çıkaran ağıllı bütçe optimizasyonunun sonucu deyil. Sabit üst sərhəda ulaşıldığında sonraki ödənişlərin kəsiklmesinin sonucudur.
İstəkbaşına ödəniş sərhədı
Her ödəniş tutarı a üçün:
\[ a\leq M \]
koşulu uygulanır. M, tek sorğute izin məlumatlen en yüksek tutardır. Təcrübəlerde:
[ M=10 ]
istifadə edilmişdir. Böylece tək bir API çağrısı en çox 10 dolar dəyərinde ola bilər. Günlük bütçe 100 olduğunda, bütün sorğuler 10 dolarsa bir təcrübə penceresinde en çox 10 ödəniş kabul edilir.
Token nasıl imzalanmaktadır?
Token yükü ref_id, amount və exp alanlarından ibarətdir. HMAC-SHA256 imzası üretildikten sonra məlumat URL-təhlükəsiz Base64 bdaxiliiminde paketlenmektedir.
İmza düzgünlamasının koşulu:
\[ \operatorname{VerifyHMAC}(payload,signature,key)=true \]
şeklindedir.
- payload, tokenin imzalanan məlumat bölməüdür.
- signature, HMAC-SHA256 sonucudur.
- key, sunucunun gizli simetrik anahtarıdır.
Yükteki tutar, referans və ya sona erme zamanı dəyiştirildiğinde mövcud imzanın eşleşmemesi beklenir. Güvence gizli açarın ele gecirilmediği fərziyyəsina bağlıdır.
Token müddətsi və tek kullanımlık erişim
Zaman kontrolü:
\[ exp\geq t_{now} \]
şeklindedir. exp tokenin gecerlilik sonunu, tnow sunucunun güncel zamanını temsil eder.
Token kullanılmadan əvvəl durumun:
\[ state(ref\_id)=SETTLED \]
olması lazımdır. İlk uğurlu erişimden sonra:
\[ state(ref\_id)\leftarrow CONSUMED \]
gecişi yapılır.
Bu yapı, token kriptografik olaraq hâlâ gecerli olsa bilə ikinci kullanımın reddedilmesini sağlar. Yalnızca imza kontrolü yapmak təkrar hücumunı engellemeye yetmez; istehlak durumunun məlumat tabanında tutulması lazımdır.
Idempotency neden istifadə olunur?
Ağ əlaqəsı kəsikldiğinde promptci, cavabı alamadığı üçün eyni ödəniş sorğununi tekrar gönderebilir. Sprompt her tekrar sorğununi yeni ödəniş kabul ederse eyni əməliyyat iki kez nəticə doğurabilir.
APEX eyni ref_id və eyni idempotency açarıyla gelen tekrarda daha əvvəl oluşturulan tokeni yenidən döndürür. Böylece eyni mantıksal ödəniş ikinci kez oluşturulmaz. Ödəniş tamamlandıktan sonra eyni referans fərqlı idempotency açarıyla gönderilirse sorğu reddedilir.
Bu koruma tək düyünlü SQLite kapsamındadır. Dağıtık düğümler, gecikməli ödəniş provayderi bildirimleri və ya eşzamanlı hesablaşma olayları təcrübəsel olaraq incelenmemiştir.
Gecikmə nasıl ayrıştırılmıştır?
Toplam gecikmə təxminən olaraq:
\[ T_{total}=T_{network}+T_{payment}+T_{policy}+T_{processing} \]
bdaxiliiminde açıqlanmaktadır.
- Tnetwork, ağ ilətişim müddətsidir.
- Tpayment, ödəniş durumu və token əməliyyatlerinin müddətsidir.
- Tpolicy, bütçe və tutar kontrollerinin müddətsidir.
- Tprocessing, API ilə məlumat tabanı əməliyyatlerinin müddətsidir.
Bu ilişki ölçülmüş komponentlerin ayrı-ayrılıqda hesabatlanmasından çok, gecikmə mənbəlarını konseptual olaraq izahktadır. Gerçek UPI və ya bank əlaqəsı bulunmadığından ölçülen müddətler həqiqi ödəniş ağı hesablaşma gecikməsini daxiliermez.
Teknoloji yığını
- API yönlendirme və hata cavabları üçün FastAPI,
- Tek düğümlü əməliyyat dəftəri üçün SQLite,
- İmza və paketleme üçün Python
hmac,hashlibvəbase64modülleri, - Seriləştirme və qeyd üçün
json, - Zamanlama üçün
timevədatetime, - Təcrübə nəticələrı üçün JSON və satır qələvilı günlük dosyaları
istifadə edilmişdir.
Küçük asılılıq yüzeyi spromptin okunmasını kolaylaştırabilir. Buna qarşılık üretim tipi ödəniş provayderi SDK’sı, sir idarəetməsi, dağıtık önbellek, mesaj kuyruğu və audit kaydı bütövlük meqanizması yoxdur.
Yapılandırılmış loqlar
Her önemli olay logs.json dosyasına bir JSON satırı olaraq eklenmektedir. Alanlar zaman, olay türü, uç nöqtə, sorğu kimliği, referans, tutar, durum, gerekçe, saldırı türü və gecikməyi əhatə edir.
Bu format təcrübə sonrasında tablo və grafik üretimini kolaylaştırır. Ancaq “append-only” ifadesi kriptoqrafik olaraq dəyişdirilə bilməz günlük mənasına gəlmir. Dosya bütünlüğü, imza zənciri və ya xarici audit deposu kullanılmamaktadır; birbaşa dosya kurcalama təhdid modeli xariciında bırakılmıştır.
Təcrübə düzeni
Her müqayisə modu altı senaryoda çalıştırılmıştır:
| Senaryo | Bir denemedeki sorğu | Deneme sayısı | Toplam sorğu |
|---|---|---|---|
| Normal | 20 | 2 | 40 |
| Həddindən artıq xərcləmə | 15 | 2 | 30 |
| Təkrar hücumu | 10 | 2 | 20 |
| Etibarsız token | 10 | 2 | 20 |
| Token müddətsi | 5 | 2 | 10 |
| Idempotency | 5 | 2 | 10 |
Her modda 120, üç modda toplam 360 sorğu yürütüldüğü qeyd edilmişdir. Ölçütler uğur nisbəti, engellenen və uğursuz sorğu sayısı, ortalama gecikmə, yüzde 95 etimad aralığı, p95 gecikməsi, saniyədə sorğu sayısı və toplam xərcləmədır.
Yalnızca iki tekrar aparılmışdır. Güven aralıklarının hangi formülle hesaplandığı, sorğulerin müstəqil nümunə kabul edilip edilmediği, donanım ayrıntıları, işletim sprompti və təsadüfi tohumlar açıqlanmamaktadır.
Genel müqayisə tablosu
| Mod | Hesabatlanan uğur nisbəti | Engellenen sorğu | Hesabatlanan ortalama gecikmə | p95 | Hesabatlanan xərcləmə |
|---|---|---|---|---|---|
| Siyasətsız birbaşa erişim | %100,0 | 0 | 8,0 ms | 13,6 ms | 0 dolar |
| Ödəniş, siyasət yok | %66,7 | 40 | 442,0 ms | 495,5 ms | 550 dolar |
| Ödəniş və siyasət | %52,8 | 70 | 477,0 ms | 549,1 ms | 400 dolar |
Yüzde 52,8 uğur nisbəti nasıl hesablanmışdır?
Mətn Cədvəl II’yi “ağırlıklı toplu nəticə” olaraq tərif edir. Ancaq yüzde 52,8 dəyəri altı senaryonun uğur nisbətlarının eşit ağırlıklı ortalamasına qarşılık gelmektedir:
\[ \frac{0{,}500+0{,}667+0+0+1+1}{6} \approx 0{,}528 \]
Senaryoların sorğu saiları eşit deyil. Sorğu saiları üzərindən birbaşa hesaplandığında ödəniş və siyasət modunda uğur sayısı:
- Normal: 20,
- Həddindən artıq xərcləmə: 20,
- Tekrar: 0,
- Etibarsız token: 0,
- Token müddətsi: 10,
- Idempotency: 10
olmak üzəre toplam 60’tır. Toplam 120 sorğu üçünde bu, yüzde 50 sorğu səviyyəsi uğur nisbətina qarşılık gelir.
Ödəniş olup siyasət bulunmayan modda senaryo nisbətlarının eşit ağırlıklı ortalaması yüzde 66,7 iken, sorğu sayısı üzərindən uğur 90/120, yani yüzde 75’tir.
Bu səbəbdən yüzde 52,8 dəyəri “meşru sorğulerin yüzde 52,8’i uğurlu oldu” bdaxiliiminde yorumlanamaz. Değer saldırı senaryolarını da ehtiva edən senaryo-makro ortalamasıdır.
Siyasət uygulanan senaryoların nəticələrı
| Senaryo | Uğur nisbətı | Engellenen | Ortalama gecikmə | Yüzde 95 aralığı | p95 | Xərcləmə |
|---|---|---|---|---|---|---|
| Normal | %50,0 | 20 | 86,9 ms | ±8,9 ms | 132,5 ms | 100 dolar |
| Həddindən artıq xərcləmə | %66,7 | 10 | 88,5 ms | ±8,8 ms | 125,8 ms | 100 dolar |
| Təkrar hücumu | %0 | 20 | 135,1 ms | ±5,2 ms | 172,1 ms | 100 dolar |
| Etibarsız token | %0 | 20 | 19,6 ms | ±5,9 ms | 31,7 ms | 0 dolar |
| Token müddətsi | %100 | 0 | 2.119,9 ms | ±10,0 ms | 2.138,3 ms | 50 dolar |
| Idempotency | %100 | 0 | 412,2 ms | ±851,9 ms | 694,0 ms | 50 dolar |
Normal senaryoda neden yalnız yüzde 50 uğur vardır?
Normal senaryoda her denemede 20 ödəniş isteği, günlük 100 dolar sərhədı və istəkbaşına 10 dolar tutarı mövcuddur. Siyasət ilk 10 ödənişye izin verdiğinde bütçe 100 dolara ulaşır; sonraki 10 sorğu engellenir.
İki denemede toplam 40 sorğunun 20’sinin kabul edilmesi yüzde 50 uğur oluşturur. Bu nəticə spromptin normal sorğuleri təsadüfi kaybettiğini değil, yapılandırılmış bütçe sərhədının yarısından sonra devreye girdiğini göstərir.
Həddindən artıq xərcləmə senaryosu
Her denemede 15 sorğu bulunduğundan ilk 10 ödəniş kabul edilmekte, kalan 5 sorğu engellenmektedir. İki denemede 20 kabul və 10 engelleme meydana gelir:
\[ \frac{20}{30}\approx 0{,}667 \]
Bu nəticə politiqanın deterministik bdaxiliimde çalıştığını desteklemektedir. Ancaq fərqlı tutarlara və fayda dəyərlerine sahip karmaşık xərcləmə qərarlarını optimize ettiğini göstermez.
Təkrar hücumu sonucu
Tədqiqatda eyni istehlak edilmiş tokenlə yapılan 20 tekrar girişiminin tamamı engellenmiştir. Ortalama gecikmə 135,1 ms olaraq hesabatlanmıştır.
Test, eyni tokenin bit səviyyəsinde yenidən gönderilmesini əhatə edir. Token hırsızlığı, token tüketilmeden əvvəl başka promptci tarafından kullanılması, çox düyünlü yarış vəziyyəti və ya məlumat tabanı durumunun kaybolması sınanmamıştır.
Etibarsız token sonucu
Bdaxiliimi bozuk və ya imzası gecersiz 20 tokenin tamamı engellenmiştir. Ortalama 19,6 ms ilə bu senaryo diğer ödəniş yollarından daha hızlıdır. Araşdırmacılar bunu imza kontrolünün məlumat tabanı hesablaşmaından əvvəl uğursuz olmasıyla izahktadır.
Bu dəyər “19,6 ms ek yük” değil, etibarsız token sorğununin hesabatlanan toplam ortalama gecikməsidir.
Token müddətsi təcrübəi gerçekte neyi göstərir?
Tokenların gecerlilik müddətsi 300 saniyedir. Təcrübəde təxminən iki saniyelik şüurli bekleme kullanılmış və 10 tokenin tamamı gecerlilik müddətsi üçünde uğuryla istifadə edilmişdir.
Dolayısıyla təcrübə:
- Tokenın iki saniyelik beklemeden sonra hâlâ çalıştığını göstərir.
- 300 saniyeden sonra tokenin reddedildiğini göstərmir.
- Saat kayması, sərhəd anı və ya müddəti bitmiş token saldırısını dəyərlendirmemektedir.
Senaryonun “token_expiry” olaraq adlandırılması, müddətsi dolma reddinin düzgünlandığı izlenimini verebilir. Tədqiqatdaki təcrübə yalnız müddət üçünde gecerliliği sınamıştır.
Idempotency sonucu
Aynı anahtarla yapılan 10 tekrarın tümünde əvvəlki token biliklerinin döndürüldüğü qeyd edilmişdir. Bu, yinelenen ödəniş yan etkisinin önlendiğini desteklemektedir.
Bununla belə gecikmə üçün Cədvəl III’te ±851,9 ms dəyərinde geniş bir yüzde 95 aralığı məlumatlmiştir. Tartımma bölməünde ise idempotency dəyişkenliği fərqlı bdaxiliimde ±434,6 ms olaraq anılmaktadır. Bu iki dəyər birbiriyle uyğun deyil və ham təcrübə çıktısı olmadan hangisinin düzgün olduğu müəyyən edilə bilmir.
550 dolardan 400 dolara azalma nasıl yorumlanmalıdır?
Tədqiqat siyasətin tətbiqinın hesabatlanan xərcləməyı 550 dolardan 400 dolara indirdiğini və 150 dolar, yani yüzde 27,3 azalma sağladığını bildirir:
\[ \frac{550-400}{550}\times100\approx27{,}3\% \]
Ek tablolardaki senaryo sorğu saiları diqqəte alındığında xərcləmə sütunları iki denemenin gerçek toplamı yerine tek deneme eşdəyərini və ya deneme ortalamasını yansıtıyor görünmektedir. Məsələn normal senaryoda iki denemede 20 uğurlu 10 dolarlık ödəniş toplam 200 dolar ederkən tabloda 100 dolar yazmaktadır.
Oransal azalma yine yüzde 27,3 kalabilir; ancaq “bütün 360 sorğute gerçek toplam 150 dolar yığım edildi” bdaxiliiminde yorum yapılmamalıdır. Xərcləmə toplama metodi açıqça tanımlanmamıştır.
Gecikmə nəticəsindəki yorum sualnu
Mətn normal siyasət akışındaki 86,9 ms dəyəri, 8,0 ms siyasətsız dəyərle qarşılaştırarak “86,9 ms gecikmə ek yükü” və “10,9 kat yavaşlama” olaraq təqdim edir.
Teknik olaraq:
- 86,9 ms siyasət yolunun toplam ortalama gecikməsidir.
- 8,0 ms taban dəyər kullanılırsa ek müddət 78,9 ms’dir.
- 86,9/8,0 nisbətı təxminən 10,9 kattır.
Ayrıca 8,0 ms, Cədvəl II’deki bütün senaryoların genel siyasətsız dəyəridir. Ek Cədvəl V normal senaryo üçün 9,2 ms məlumatrken Şəkil 6’da 12,27 ms gösterilmektedir. Fərqlı toplama səviyyəlerinin qarşılaştırılması, “normal akış 10,9 kat yavaştır” yorumunu belirsizleştirmektedir.
Şəkil 5 ne göstərir?
Şəkil 5’te yatay eksen altı senaryoyu, dikey eksen uğur nisbətinı göstərir:
- Siyasətsız yol bütün senaryolarda yüzde 100 uğur göstərir; çünki etimadlik və ödəniş kontrolleri atlanmaktadır.
- Yalnızca ödəniş modunda normal, həddindən artıq xərcləmə, token müddəti və idempotency yüzde 100; tekrar ilə etibarsız token yüzde 0’dır.
- Ödəniş və siyasət modunda normal yüzde 50, həddindən artıq xərcləmə təxminən yüzde 66,7; tekrar və etibarsız token yüzde 0; token müddəti və idempotency yüzde 100’dür.
Tekrar və etibarsız token senaryolarındaki yüzde 0, sprompt uğursuzlığı değil, saldırı sorğulerinin hdaxilibirinin korumalı erişim elde edemediği mənasına gəlir.
Şəkil 6 və ek tablolar neden uyuşmamaktadır?
Şəkil 6’daki qələviı gecikmə etiketleri, ek tablolarda məlumatlen sailardan fərqlıdır. Örneğin:
- Siyasətsız normal gecikmə Şəkil 6’da 12,27 ms, Ek Cədvəl V’te 9,2 ms’dir.
- Ödənişli idempotency gecikməsi Şəkil 6’da 94,43 ms, Ek Cədvəl VI’da 405,0 ms’dir.
- Ödənişli token müddəti Şəkil 6’da təxminən 2.191,96 ms, Ek Cədvəl VI’da 2.115,0 ms’dir.
Bu fərqlar şəkillerin və ek tabloların eyni təcrübə çıktısından üretildiği iddiasıyla uyuşmamaktadır. Fərqlı çalıştırmalar kullanılmış ola bilər; ancaq sürüm və ya koşu kimliği belirtilmemiştir.
Şəkil 7 ne göstərir?
Şəkil 7, her modda izin məlumatlen və engellenen davranışları ayrı küçük grafiklerle göstərir. Siyasətsız modda bütün sorğuler izinli görünür. Ödəniş modlarında tekrar və etibarsız token sorğuleri engellenir. Siyasət eklendiğinde normal ilə həddindən artıq xərcləmə senaryolarında bütçe mənbəlı ek engellemeler ortaya çıkar.
Grafik etimadlik engellemesi ilə bütçe engellemesini eyni “blocked” sınıfında göstərir. Bu səbəbdən toplam engelleme nisbətı təkbaşına saldırı koruması mənasına gəlmir.
Şəkil 8 ne göstərir?
Şəkil 8 yatay eksende ortalama gecikmə, dikey eksende bloklanan sorğu nisbətını kullanarak üç modun kontrol-gecikmə dəyiş tokuşunu göstərir:
- Siyasətsız mod düşük gecikmə və sıfır engelleme noktasındadır.
- Yalnızca ödəniş modu daha yüksek gecikmə və orta engelleme nisbətına sahiptir.
- Ödəniş ilə siyasət modu benzer gecikmə bölgesinde daha yüksek engelleme nisbətı göstərir.
Şəkildeki gecikmə koordinatları Cədvəl II’deki 442 və 477 ms dəyərlerinden daha düşüktür və sorğu sayısıyla ağırlıklandırılmış senaryo ortalamalarına daha yakın görünmektedir. Bu durum məqaləde birden çox toplulaştırma metodinin açıqça ayrılmadan kullanıldığına işaret etmektedir.
Bdaxiliimsel xərcləmə etimadcesi
Tədqiqat siyasət kontrolünün hesablaşma kaydından əvvəl çalıştığı və bütün maliyetlerin negatif olmadığı fərziyyəsi altında:
\[ \sum_{i:x_i=1}c_i\leq B \]
olacağını bildirir.
Bu etimadce yapılandırılmış büdcə pəncərəsindeki kabul edilən qeydlar üçün gecerlidir. Veri tabanının dəyiştiriləmemesi, bütün ödəniş yollarının siyasət mühərrikindan gecmesi və eşzamanlı əməliyyatlerin düzgün bdaxiliimde kilitlenmesi varsailmaktadır.
Tekrar uğursı üçün sıfır olasılık iddiası
Tədqiqatda:
\[ P(\text{replay success})=0 \]
ifadesi məlumatlmektedir.
Bu nəticə şu koşullar altındaki bit səviyyəsinde eyni token tekrarına ilişkindir:
- İmza düzgünlaması zorunludur.
- Token müddətsi gecerli olmalıdır.
- Token yalnız SETTLED durumundayken kabul edilir.
- İlk kullanımdan sonra durum kalıcı bdaxiliimde CONSUMED olur.
İfade genel anlamda bütün tekrar və ya token saldırılarının uğur olasılığının sıfır olduğunu qanıtlamaz. Token hırsızlığı, istehlakden əvvəl eyni vaxtda istifadə, məlumat tabanı geri yükleme, anahtar ele gecirilmesi və çox düyünlü tutarsızlık kapsam xariciındadır.
Tədqiqatın güclü tərəfləri nelerdir?
- Ödəniş, siyasət, token və qeyd akışını açıq vəziyyət keçidləriyle tərif edir.
- Siyasət auditini ödəniş kaydından əvvəl konumlandırmaktadır.
- İmza kontrolünü tek kullanımlık durumla birleştirmektedir.
- Idempotency açarıyla promptci tekrarlarını ele almaktadır.
- Normal akışla birlikte saldırgan və hata senaryolarını da dəyərlendirmektedir.
- Karşılaştırılabilir üç mod, ödəniş və siyasət maliyetlerini ayırmayı amaçlamaktadır.
- Küçük texnologiya yığını spromptin mimari olaraq incelenmesini kolaylaştırmaktadır.
- JSON loqlar və nəticə dosyası yayın tablosu üretimine uyğun bir iz bırakmaktadır.
- Xərcləmə siyasətsının bütçe aşıldığında deterministik bdaxiliimde devreye girdiği gösterilmektedir.
Tədqiqatın məhdudlıkları nelerdir?
- Preprint durumu: Hüquqem dəyərlendirmesinden gectiği təsdiqlənməmişdir.
- Qurumsal kimlik: Yazarların qurumları məlumatlmemiştir.
- Açık kod yokluğu: Kod və məlumatler rəsmi qeydta yalnız talep üzərine təqdim olunur.
- Gerçek UPI bulunmaması: Ödəniş axını simüle edilmiştir.
- Finansal uyum yokluğu: KYC, AML, geri qaytarma, geri ödəniş etirazı və hesablaşma müddətçleri kapsam xariciıdır.
- Tek düğüm: SQLite, çox düyünlü eşzamanlılık və xətaya davamlılıqnı temsil etmez.
- Küçük nümunə: Senaryo başına 10-40 toplam sorğu və yalnız iki tekrar istifadə edilmişdir.
- İstatistik açıqlığı: Güven aralığı metodi, müstəqillık fərziyyəsi və ham dağılımlar məlumatlmemiştir.
- Uğur nisbətı yorumu: Yüzde 52,8 makro senaryo ortalamasıdır; meşru sorğulerin birbaşa uğur nisbəti deyil.
- Token müddətsi testi: Süresi gecmiş token engellemesi sınanmamıştır.
- Gecikmə müqayisəsı: Normal və toplu dəyərler karıştırılmıştır.
- Şəkil-tablo uyuşmazlığı: Bazı gecikmə dəyərleri birbirini düzgünlamamaktadır.
- Xərcləmə toplamı: “Toplam” sütunu iki denemenin gerçek toplamından çok deneme ortalaması kimi görünmektedir.
- Idempotency dəyişkenliği: Metnin fərqlı bölməlerinde iki fərqlı oynaklıq dəyəri məlumatlmiştir.
- Token hırsızlığı: Geçerli tokenin yetkisiz agent tarafından ilk kez kullanılması dəyərlendirilmemiştir.
- Agent kimliği: Token yükünde agent kimliği və ya kullanıcı yetki sənədsi yoxdur.
- Günlük bütünlüğü: Kayıt dosyası kriptoqrafik olaraq dəyişdirilə bilməz deyil.
- Gerçek ağ gecikməsi: UPI və ya bank hesablaşma müddətsi təcrübə nəticələrına dâhil deyil.
Tədqiqat neyi desteklemektedir?
- HTTP 402 benzeri ödəniş tələbi, fiat pul benzetimli bir akışla proqram təminatı səviyyəsinde birleştiriləbilir.
- Sorğu başı və günlük sərhəd, ödəniş kaydı əvvəlsinde deterministik olaraq uygulanabilir.
- HMAC imzası ilə məlumat tabanındaki tek kullanımlık durum birlikte kullanıldığında incelenen eyni-token tekrarları engellenebilir.
- Etibarsız tokenlər ödəniş və məlumat tabanı yoluna girmeden erkən reddediləbilir.
- Idempotency açarı, tək düyünlü təcrübə ortamında eyni ödəniş sorğununin ikinci yan etki oluşturmasını önleyebilir.
- Siyasət, yapılandırılmış bütçe dolduktan sonra xərcləməyı durdurmaktadır.
- Ödəniş və etimadlik auditleri birbaşa erişime kıyasla ek gecikmə getirmektedir.
Tədqiqat neyi sübut etmir?
- APEX’in həqiqi UPI və ya bank spromptiyle çalıştığını sübut etmir.
- Üretim ölçeğinde etimadli, uyğun və ya hataya dayanıklı olduğunu göstərmir.
- Bütün tekrar saldırılarının və ya token hırsızlığı bdaxiliimlerinin uğur olasılığının sıfır olduğunu sübut etmir.
- 300 saniyeyi aşmış tokenlərın təcrübəde uğuryla engellendiğini göstərmir.
- Politiqanın kullanıcı yararını və ya iş dəyərini en üst səviyyəe çıkardığını göstərmir.
- Yüzde 27,3 xərcləmə azalmasının gerçek ticari ortamda eyni bdaxiliimde oluşacağını sübut etmir.
- Yüzde 52,8 dəyərin meşru sorğuler üçün genel hizmet uğur nisbəti olduğunu göstərmir.
- Fərqlı sunucularda, ödəniş sağlayıcılarında və ya yoğun eşzamanlı trafikte eyni gecikməlerin korunacağını göstərmir.
- Yazarların “yüksek yenidən üretiləbilirlik” iddiasını açıq kod və ham məlumat olmadan müstəqil olaraq düzgünlamamaktadır.
Günlük həyat və texnologiya baxımından önemi
Bir süni intellekt agenti haqqli hava durumu məlumatsi, maliyyəal təhlil, xəritə, çeviri və ya hesaplama API’si kullanıyorsa auditsiz döngü eyni çağrıyı yüzlerce kez tekrarlayabilir. APEX benzeri xarici siyasət katmanı, agent talep üretse bilə ödəniş edilməzdən əvvəl üst sərhədı kontrol edebilir.
Bu yaklaşımın önemli tarafı, xərcləmə kuralının yalnız agentin öz prompti üçünde bulunmamasıdır. Kural ödəniş API-sinin sunucu tarafındaki qərar noktasında uygulanır. Böylece səhv və ya səhv yönləndirilmiş agent öz bütçe sərhədını asanlıqla atlayamaz.
Gerçek kullanım üçün APEX’in agent kimliği, kullanıcı yetkiləndirmesi, ödəniş provayderi geri bildirimi, bank hesablaşması, anahtar idarəetməi, audit izi, iade və mübahisə həlliyle genişletilmesi lazımdır.
Gelecek tədqiqatlar
Araşdırmacılar şu geliştirmeleri müddəaktedir:
- SQLite yerine çoğaltılmış əməliyyatsel məlumat tabanı,
- Gerçek ödəniş provayderinın test ortamıyla entegrasyon,
- Agent, uç nöqtə və risk səviyyəsine görə fərqlı siyasətlar,
- Anahtar döndürme və alqoritm çevikliyi,
- Token hırsızlığı, yarış koşulları və bozuk məlumat testleri,
- Nəticə JSON’undan avtomatik yayın tablosu üretimi.
Tədqiqatın Metodi və Nəticələrı
Teknik metod özeti
| Teknik unsur | Tədqiqatdaki uygulama |
|---|---|
| Sprompt amacı | Özerk agentlərin haqqli API erişimini ödəniş və xərcləmə siyasətiyla yönetmek |
| Protokol yaklaşımı | HTTP 402 challenge-settle-consume akışı |
| Ödəniş modeli | Gerçek ödəniş provayderina bağlı olmayan UPI-bənzəri simülasyon |
| Uç nöqtəlar | GET /data, POST /pay və təcrübəsel POST /reset |
| API çərçivəsi | FastAPI |
| Veri tabanı | Tek düğümlü SQLite |
| İşlem kilidi | BEGIN IMMEDIATE |
| Token imzası | HMAC-SHA256 |
| Token yükü | ref_id, amount və exp |
| Token müddətsi | 300 saniye |
| Token kullanımı | Tek kullanımlık; SETTLED durumundan CONSUMED durumuna geciş |
| İstəkbaşına sərhəd | 10 dolar |
| Günlük bütçe | 100 dolar |
| Idempotency | Aynı anahtar üçün əvvəlki tokeni döndürme, çelişkili anahtarı reddetme |
| Karşılaştırma modları | Siyasətsız, ödəniş/siyasətsız və ödəniş/siyasətlı |
| Senaryolar | Normal, həddindən artıq xərcləmə, tekrar, etibarsız token, token müddəti və idempotency |
| Toplam təcrübə isteği | 360 |
| Senaryo tekrar sayısı | 2 |
| Ölçütler | Uğur, engelleme, uğursuzluq, ortalama gecikmə, yüzde 95 aralığı, p95, throughput və xərcləmə |
| Günlükleme | Satır qələvilı JSON |
| Gerçek bank əlaqəsı | Yok |
Ana tapıntılar
- Siyasət uygulanan özet tabloda xərcləmə 550 dolardan 400 dolara, yüzde 27,3 nisbətında düşmüştür.
- Təkrar hücumu denemelerinin 20/20’si engellenmiştir.
- Etibarsız token denemelerinin 20/20’si engellenmiştir.
- Etibarsız tokenlərın ortalama reddedilme gecikməsi 19,6 ms’dir.
- Siyasət uygulanan normal akışın ortalama gecikməsi 86,9 ms olaraq hesabatlanmıştır.
- Normal senaryoda gündəlik büdcə səbəbiyle 40 sorğunun 20’si kabul edilmiş və uğur nisbəti yüzde 50 olmuştur.
- Həddindən artıq xərcləmə senaryosunda 30 sorğunun 20’si kabul edilmiş və nisbət yüzde 66,7 olmuştur.
- Idempotency denemelerinin tamamı eyni anahtarda əvvəlki tokeni döndürmüştür.
- Token müddətsi senaryosunda bütün tokenlər müddət üçünde kullanıldığından 10/10 uğur elde edilmiştir.
Nəticələrın kontrollü yorumu
APEX’in en güclü bdaxiliimde desteklenen sonucu, bturşu bir sunucu tarafı bütçe siyasətsının ödəniş edilməzdən əvvəl devreye girip sonraki sorğuleri durdurabildiğidir. Bu, auditsiz agent döngülerinde mali zararı yapılandırılmış sərhədla məhdudiyyətya yönelik açıq bir mimari nümunə təqdim edir.
Tek kullanımlık token durumu, tədqiqatdaki eyni-token tekrar saldırılarını uğuryla engellemiştir. Ancaq etimadlik dəyərlendirmesi məhdud saldırı kümesine, tək düyüne və gizli açarın etimadli kaldığı fərziyyəsina əsaslanır.
Təcrübəsel hesabatlama, fərqlı tablolar və şəkillerdeki sayı uyuşmazlıkları səbəbiyle diqqətli okunmalıdır. Uğur, xərcləmə və gecikmə nəticələrının müstəqil yenidən üretimi üçün çalıştırma başına ham JSON, kod sürümü və açıq mənbə deposu gereklidir.
Mənbə və Metod Notu
Tədqiqatın tam orijinal adı: APEX: Agent Payment Execution with Policy for Autonomous Agent API Access
Yazarlar və sıraları: Mohd Safwan Uddin; Mohammed Mouzam; Mohammed Imran; Syed Badar Uddin Faizan.
Eş birinci yazar biliksi: PDF’de ortaq töhfə və ya ortaq birinci müəllif bildirimi yoxdur.
Sorumlu yazar biliksi: PDF’de sualmlu yazar ayrıca belirtilmemiştir. Dört yazarın e-posta ünvanı məlumatlmiştir.
Qurumsal əlaqəlar: Yazarların üniversite, araşdırma mərkəzi və ya şirkət əlaqəları PDF’de və rəsmi arXiv kaydında belirtilmemektedir.
Mənbə türü: Təcrübəsel sprompt uygulaması və senaryo təhlili ehtiva edən preprint araşdırma məqaləsi.
Yayın ilı: 2026.
Yayın platformu: arXiv.
arXiv kimliği: arXiv:2604.02023v1.
ArXiv kategoriləri: Cryptography and Security (cs.CR) və Artificial Intelligence (cs.AI).
DOI: 10.48550/arXiv.2604.02023. Bu, arXiv tarafından DataCite üzərindən məlumatlen preprint DOI’sidir; hüquqemli dergi DOI’si deyil.
Hüquqemlik durumu: Hüquqem dəyərlendirmesinden gectiği təsdiqlənməmişdir.
Dergi və ya konferans: Doğrulanmış dergi yayını və ya konferans kabulü yoxdur.
Özgün yayınevi: Hüquqemli bir dergi və ya konferans yayınevi düzgünlanamamıştır. Resmî preprint platformu arXiv’dir.
Resmî yayın əlaqəsı:APEX’in rəsmi arXiv kaydı
DOI əlaqəsı:ArXiv DOI kaydı
Kod və məlumat durumu: ArXiv izahsında kod və məlumatlerin talep üzərine sağlanabiləceği belirtilmektedir. Kamuya açıq bir rəsmi mənbə kod deposu əlaqəsı məlumatlmemiştir. Bu səbəbdən tədqiqatın nəticələrı müstəqil olaraq çalıştırılarak düzgünlanamamıştır.
Resmî arXiv izahsında “4 şəkil və 8 tablo” yazmasına rağmen yüklenen PDF’de Şəkil 1-8 və Cədvəl I-VII mövcuddur. Bu bibliyografik izah ilə PDF daxilieriği arasında sayı tutarsızlığı vardır.
Bu Verianla məqaləsi yüklenen 13 səhifəlık PDF’nin metni, matematiksel ifadeleri, tabloları, təhdid modeli, mimari sxemları, təcrübə grafikleri, ek tabloları və uç nöqtə nümunəleri incelenerek hazırlanmıştır. PDF xariciından yeni bir elmi tapıntı eklenmemiştir. Dış mənbə yalnız baş örtüyü, yazar sırası, arXiv kimliği, DOI, kategori, yayın durumu və kod/məlumat erişim beyanını düzgünlamak üçün istifadə edilmişdir.
Tədqiqatın əsas məhdudlıkları; həqiqi UPI entegrasyonunun bulunmaması, tək düyünlü SQLite mimarisi, küçük təcrübə sayısı, yalnız iki tekrar, məhdud saldırı kümesi, açıq kod deposunun olmaması, müddətsi gecmiş tokenin test edilmemesi, uğur nisbətinın yanıltıcı bdaxiliimde yorumlanması və şəkil-tablo dəyərlerinin tam olaraq uyuşmamasıdır.
APEX, avtonom agentların həqiqi bank hesaplarından etimadli və qanunl bdaxiliimde ödəniş yapabildiğini sübut etmir. Tədqiqatın gösterdiği şey, HTTP 402 tabanlı ödəniş tələbinin, bturşu bütçe siyasətlarının və tək istifadəlik token erişiminin kontrollü bir araşdırma prototipinde birlikte uygulanabildiğidir.
Şərh yazın
E-poçt ünvanınız yayımlanmayacaq. Məcburi sahələr * ilə işarələnib